US-Behörden haben Dutzende mutmaßlicher Laptop-Farmen in Texas im Rahmen einer Untersuchung gegen nordkoreanische Agenten, die heimlich Remote-Technikjobs bei amerikanischen Unternehmen erhielten, demontiert. Die Operation führte zu zwei Festnahmen, Anklagen gegen 14 Personen und der Beschlagnahmung von etwa 187 Computern und zugehörigen Geräten.
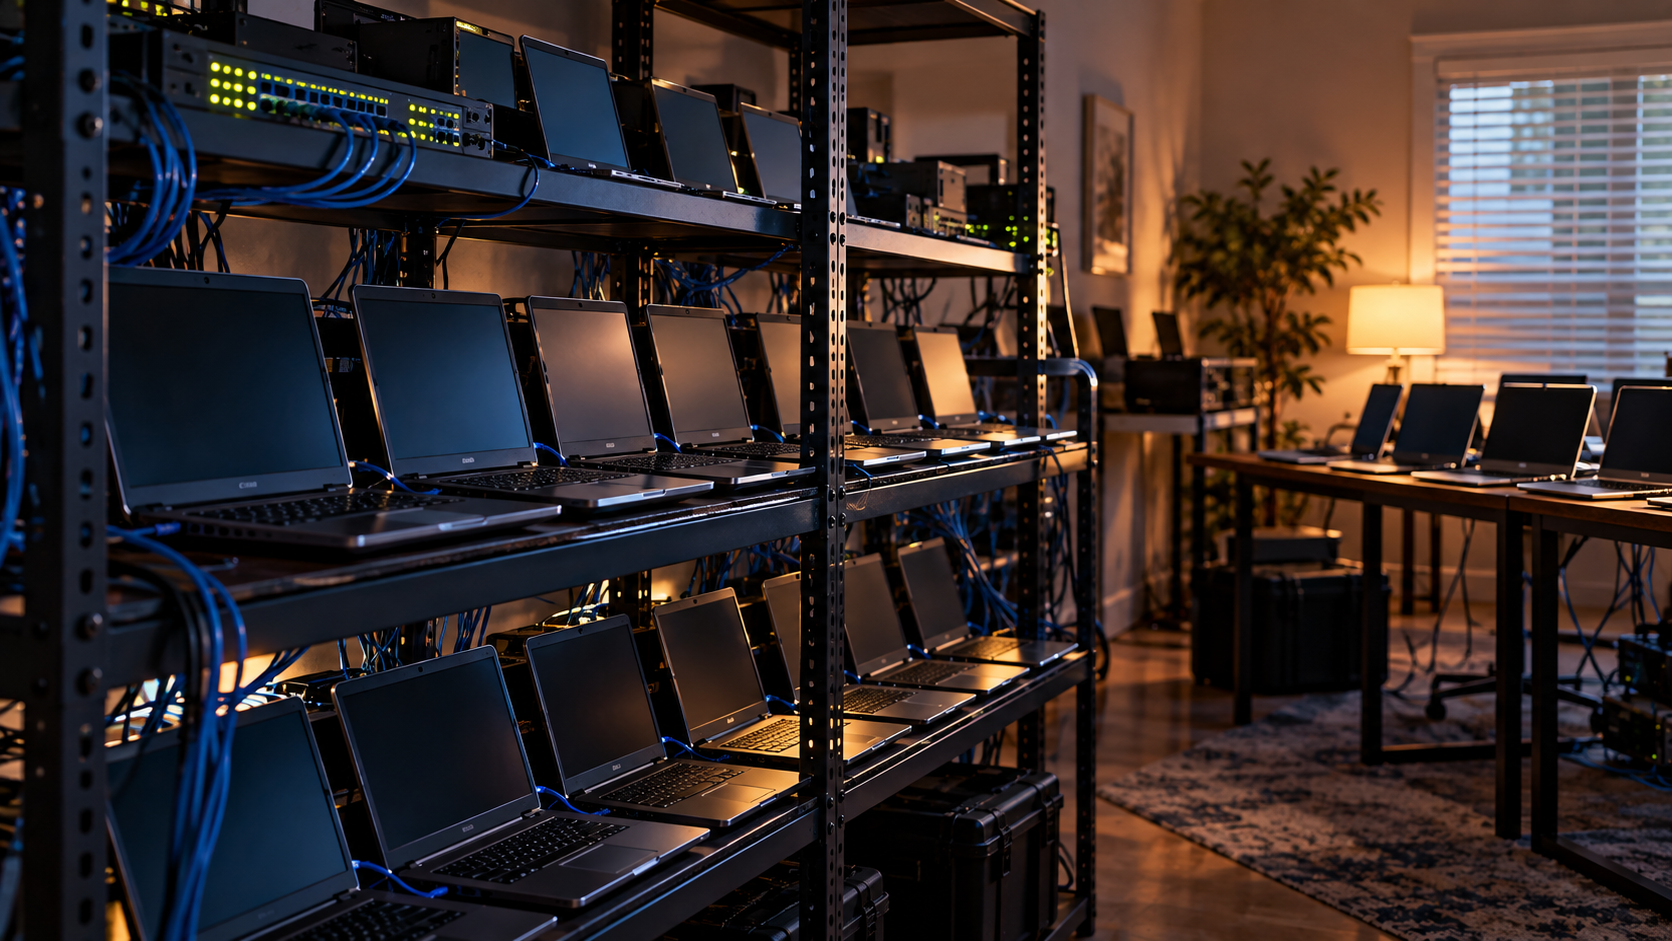
Das FBI durchsuchte zwischen dem 21. und 25. September 2026 mehr als 40 texanische Wohnhäuser im Rahmen einer Operation namens Lonestar Roundup . Ermittler gehen davon aus, dass diese Immobilien genutzt wurden, um die tatsächlichen Aufenthaltsorte nordkoreanischer IT-Mitarbeiter zu verbergen, die bei ahnungslosen US-Unternehmen beschäftigt waren.
Eine Laptop-Farm ist ein Ort, an dem von Unternehmen ausgegebene Computer von Menschen anderswo aufbewahrt und ferngesteuert werden. In diesem Fall sollen die Facilitatoren Arbeitslaptops an amerikanischen Adressen erhalten haben, Fernzugriffssoftware installiert und ausländischen Arbeitern erlaubt haben, sich mit ihnen zu verbinden, sodass ihre Aktivitäten scheinbar aus den Vereinigten Staaten stammen.
Das Justizministerium gab außerdem die Festnahmen von Michael James Bostelle, einem Einwohner von Pennsylvania, und Juan Cecilio Pena Carrillo aus Texas bekannt. Beide sehen sich wegen Drahtbetrugs, Geldwäsche und Identitätsdiebstahls im Zusammenhang mit der angeblichen Operation angeklagt.
Laut Staatsanwaltschaft betraf die umfassendere Verschwörung zwischen 2019 und 2025 mehr als 70 amerikanische Unternehmen und generierte etwa 3 Millionen US-Dollar an Beschäftigungseinnahmen. Es wird angenommen, dass das Geld an von Nordkorea kontrollierte Einrichtungen weitergeleitet wurde und möglicherweise die sanktionierten Waffenprogramme des Landes unterstützt.
Betroffene Arbeitgeber waren in Branchen wie Gesundheitswesen, Kommunikation, Cybersicherheit, Einzelhandel und Fertigung tätig. Ermittler sagen, die Arbeiter hätten gestohlene oder gefälschte Identitäten, irreführende Arbeitsdokumente und Internetverbindungen verwendet, um ihre tatsächlichen Standorte zu verschleiern.
Cybersecurity company CrowdStrike hat die Aktivitäten unter dem Namen Famous Chollima, auch bekannt als WageMole, verfolgt. Die Forscher identifizierten Techniken, die verwendet wurden, um von Arbeitgebern ausgegebene Laptops an Vermittler umzuleiten, darunter falsche Verlagerungsbehauptungen, manipulierte Versandvereinbarungen und betrügerische Meldungen über fehlende Ausrüstung.
Das FBI hat gewarnt, dass nordkoreanische Agenten ihre Methoden anpassen, da Arbeitgeber die Identitätsüberprüfung verbessern. Einige rekrutieren inzwischen Vermittler, um an Vorstellungsgesprächen teilzunehmen, Arbeitsaufträge zu erledigen oder Zugang zu professionellen Konten zu gewähren, während andere Aufträge an Freiberufler vergeben.
Über finanzielle Verluste hinaus können diese Vereinbarungen Unternehmensnetzwerke und vertrauliche Informationen für unbefugte Personen offenlegen. Frühere nordkoreanische IT-Tätigkeiten beinhalteten ebenfalls Datendiebstahl und Erpressung.
Die Behörden fordern Unternehmen auf, die Ferneinstellungsverfahren zu verschärfen, die Identität der Bewerber zu überprüfen und ungewöhnliche Gerätelieferungen oder Fernzugriffsaktivitäten zu untersuchen. Die Ermittlungen laufen weiterhin, und alle Angeklagten gelten als unschuldig, sofern ihre Schuld nicht bewiesen ist.