Der “E-Mail-Betrug” ist ein Phishing-Versuch Abuse Complaint Regarding Your Account , der darauf abzielt, E-Mail-Kontozugangsdaten zu stehlen. Er nutzt eine gefälschte Missbrauchsbeschwerde, um Empfänger davon zu überzeugen, dass sie ihre E-Mail-Adressen bestätigen müssen, um weiterhin einen Online-Dienst nutzen zu können. Die Phishing-E-Mail identifiziert keine legitime Beschwerde und liefert keinen Beweis dafür, dass das Konto des Empfängers gegen irgendwelche Regeln verstoßen hat.
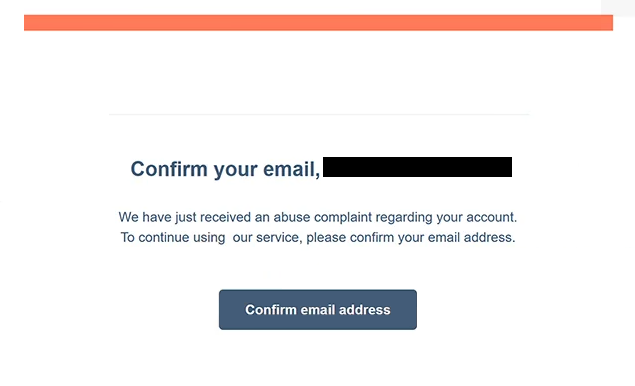
Die E-Mail kommt mit dem Betreff “Bestätigen Sie Ihre E-Mail-Adresse” an und behauptet, dass kürzlich eine Missbrauchsbeschwerde gegen das Konto des Empfängers eingereicht wurde. Anschließend wird der Empfänger angewiesen, seine E-Mail-Adresse zu überprüfen, um den Zugang zum Dienst zu erhalten. Die Warnung ist bewusst vage, da sie weder den angeblichen Verstoß, die Person, die die Beschwerde eingereicht hat, noch den angeblich betroffenen Dienst angibt.
Ein Button mit der Aufschrift “E-Mail-Adresse bestätigen” wird bereitgestellt, um die vermeintliche Verifizierung abzuschließen. Ein Klick darauf öffnet eine gefälschte Webmail-Login-Seite, die die von cPanel verwendete Benutzeroberfläche imitiert. Die Website fordert eine E-Mail-Adresse und ein Passwort an, was den Eindruck erweckt, dass eine Anmeldung notwendig ist, um die Beschwerde zu klären.
Die Phishing-Seite wird über Google Firebase Storage gehostet, einen legitimen Cloud-Hosting-Dienst, der missbraucht werden kann, um irreführende Inhalte zu verbreiten. Die Nutzung einer erkennbaren Hosting-Plattform macht die Seite nicht vertrauenswürdig. Ihr Zweck ist es, die von Besuchern eingegebenen Zugangsdaten zu sammeln und sie den Betrügern zur Verfügung zu stellen.
Wenn die Angreifer gültige E-Mail-Zugangsdaten erhalten, können sie versuchen, ohne Erlaubnis auf das Postfach des Opfers zuzugreifen. Ein kompromittiertes E-Mail-Konto kann private Korrespondenz, Anhänge und andere sensible Informationen preisgeben. Betrüger können sich auch als Kontoinhaber ausgeben, um zusätzliche Phishing-E-Mails zu senden oder Passwörter für andere Online-Dienste, die mit der kompromittierten Adresse verknüpft sind, zurückzusetzen.
Die Phishing-E-Mail enthält einen firmenähnlichen Footer mit einer Adresse in Cambridge, Massachusetts. Der Firmenname ist jedoch unvollständig, erscheint nur als “Inc.”, und die Adresse stellt keine legitime Verbindung zum E-Mail-Anbieter des Empfängers her. Diese Angaben scheinen darauf abzielt, die Benachrichtigung wie eine gewöhnliche Geschäftskorrespondenz aussehen zu lassen.
Der “E-Mail-Betrug” konzentriert sich auf den Diebstahl Abuse Complaint Regarding Your Account von Zugangsdaten und nicht auf die Verbreitung von Schadsoftware. Es gibt keinen Hinweis darauf, dass die identifizierte Phishing-E-Mail einen bösartigen Anhang enthält oder Software installiert. Die angebliche Missbrauchsbeschwerde dient lediglich als Vorwand, um Empfänger auf ein gefälschtes Anmeldeformular zu verweisen.
Die vollständige ” Abuse Complaint Regarding Your Account Phishing-E-Mail” finden Sie unten:
Subject: Comfirm Your Email Address
Confirm your email, –
We have just received an abuse complaint regarding your account.
To continue using our service, please confirm your email address.[Confirm email address]
Inc.
25 Sims Street, 2nd Floor
Cambridge, MA 92141
Wie man Phishing-E-Mails erkennt
Eines der deutlichsten Warnzeichen in der ” Abuse Complaint Regarding Your Account Phishing-E-Mail” ist der Rechtschreibfehler in der Betreffzeile. Das Wort “Comfirm” wird anstelle von “Bestätigen” verwendet, was bei einer offiziellen Kontobenachrichtigung ungewöhnlich ist. Obwohl Rechtschreibfehler allein nicht beweisen, dass eine E-Mail böswillig ist, können sie darauf hindeuten, dass die Kommunikation nicht von einem legitimen Dienstleister stammt.
Die E-Mail nennt auch nicht die Organisation, die angeblich für die Bearbeitung der Missbrauchsbeschwerde verantwortlich ist. Sie verweist auf “unseren Service”, ohne zu erklären, welcher Dienst beteiligt ist oder eine erkennbare Unternehmensidentität bereitzustellen. Dieser Mangel an Kontext ist besonders verdächtig, da die Warnung einen angeblichen Verstoß gegen das Konto des Empfängers betrifft.
Ein weiterer Hinweis ist die Aufforderung, eine E-Mail-Adresse durch Anmeldung über einen eingebetteten Button zu bestätigen. Die Phishing-E-Mail behauptet, dass eine Verifizierung erforderlich ist, um den Dienst weiterhin nutzen zu können, aber die verknüpfte Seite verlangt sowohl eine E-Mail-Adresse als auch ein Passwort. Diese Inkonsistenz deutet darauf hin, dass das Verifizierungsverfahren darauf abzielt, Anmeldedaten zu erhalten und nicht den Besitz einer E-Mail-Adresse zu bestätigen.
Die Ziel-Website liefert weitere Hinweise auf Täuschung. Obwohl die Login-Seite cPanel Webmail ähnelt, wird sie über Google Firebase Storage gehostet und nicht über den eigentlichen Webmail-Anbieter des Empfängers. Phishing-Websites kopieren oft vertraute Login-Oberflächen, während sie von nicht verwandten Domains oder Hosting-Plattformen operieren.
Die unvollständigen Unternehmensinformationen am unteren Rand der E-Mail sind ein weiteres Warnzeichen. Im Fußtext ist eine physische Adresse enthalten, aber der angebliche Absender wird nur als “Inc.” ohne richtigen Firmennamen identifiziert. Solche generischen Geschäftsdaten können zu Phishing-E-Mails hinzugefügt werden, um einen Eindruck von Legitimität zu erzeugen, ohne festzustellen, wer sie versandt hat.