Der “E-Mail-Betrug” ist eine Phishing-Kampagne Account Closing Soon , die versucht, E-Mail-Kontodaten zu stehlen, indem sie sich als E-Mail-Dienstleister ausgibt. Die Phishing-E-Mails warnen die Empfänger, dass ihre Konten zur Schließung geplant sind und sofortige Verifizierung erforderlich ist, um dauerhaften Datenverlust zu verhindern. Die Betrüger nutzen die Drohung, den Zugriff auf wichtige E-Mails und gespeicherte Informationen zu verlieren, um die Empfänger dazu zu bewegen, einem bösartigen Link zu folgen.
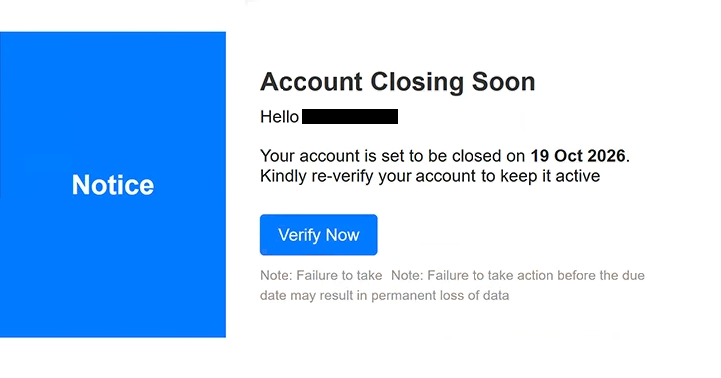
Die Phishing-E-Mails geben sich als cPanel aus, eine legitime Plattform, die zur Verwaltung von Webhosting-Diensten und E-Mail-Konten genutzt wird. Ihre Betreffzeilen beginnen mit “LETZTE WARNUNG” und enthalten die Kontoinformationen des Empfängers sowie ein geplantes Schließungsdatum. Im untersuchten Beispiel ist das Datum der 19. Oktober 2026, wobei dies jedoch Teil der Behauptung der Betrüger ist und kein Beweis für eine tatsächliche Kontobeendigung.
Der Text der Phishing-E-Mail enthält eine deutliche ” Account Closing Soon “Warnung” und informiert den Empfänger darüber, dass sein Konto geschlossen wird, sofern er keinen erneuten Verifizierungsprozess abgeschlossen hat. Für diesen Zweck ist ein Button mit der Aufschrift “Jetzt bestätigen” vorgesehen. Die Phishing-E-Mail warnt außerdem, dass ein Versäumnis vor der angegebenen Frist zu dauerhaftem Datenverlust führen kann, was zusätzlichen Druck auf eine schnelle Reaktion ausübt.
Ein Klick auf den Verifizierungsbutton leitet die Empfänger zu einer Phishing-Website, die über das InterPlanetary File System (IPFS) gehostet wird, ein dezentrales System zur Speicherung und Verbreitung von Inhalten. Die Website zeigt eine gefälschte E-Mail-Anmeldeoberfläche, die dazu dient, Benutzernamen und Passwörter zu erfassen. Ihr Aussehen kann sich je nach E-Mail-Domain des Empfängers ändern, sodass Betrüger verschiedene E-Mail-Anbieter nachahmen können.
Zum Beispiel können Empfänger, die Gmail nutzen, auf eine Login-Seite stoßen, die der Google-Authentifizierungsoberfläche ähnelt. Dieses adaptive Design macht den Phishing-Versuch überzeugender, da das angezeigte Branding mit dem E-Mail-Dienst übereinstimmen kann, den das Opfer normalerweise nutzt. Die Anmeldeseite wird jedoch nicht vom legitimen Anbieter betrieben, und über ihn eingereichte Zugangsdaten werden den Angreifern offengelegt.
Gestohlene E-Mail-Zugangsdaten könnten es Betrügern ermöglichen, auf private Korrespondenz zuzugreifen, sensible Anhänge zu erhalten und Kontoinhaber zu imitieren. Angreifer können auch versuchen, Passwörter anderer Online-Dienste, die mit der kompromittierten E-Mail-Adresse verbunden sind, zurückzusetzen. Dies könnte zusätzliche Konten offenlegen, insbesondere wenn das betroffene Postfach zur Kontowiederherstellung genutzt wird.
Die vollständige ” Account Closing Soon Phishing-E-Mail” finden Sie unten:
Subject: FINAL WARNING: Your – Account Is Scheduled for Closure 19 Oct 2026.
Notice
Account Closing Soon
Hello –
Your account is set to be closed on 19 Oct 2026. Kindly re-verify your account to keep it active –
[Verify Now]
Note: Failure to take Note: Failure to take action before the due date may result in permanent loss of data
Wie man Phishing-E-Mails erkennt
Phishing-E-Mails, die mit der Kontoschließung drohen, verwenden häufig alarmierende Sprache und strenge Fristen, um Empfänger zu ermutigen, ohne die Informationen zu überprüfen. In dieser Kampagne steht im Betreff “LETZTE WARNUNG”, während der Text behauptet, dass das E-Mail-Konto des Empfängers dauerhaft geschlossen wird, sofern die Verifizierung nicht abgeschlossen ist. Solche Warnungen sollten sorgfältig geprüft werden, insbesondere wenn sie unerwartet eintreffen.
Der “Jetzt bestätigen”-Button ist ein weiteres wichtiges Warnzeichen. Obwohl er offenbar eine Möglichkeit bietet, den Kontozugriff zu erhalten, führt er zu einer Website außerhalb des legitimen E-Mail-Dienstes. Empfänger sollten das tatsächliche Ziel der Verifizierungslinks prüfen, anstatt davon auszugehen, dass ein vertrautes Button-Label oder ein erkennbarer Firmenname auf Echtheit hinweist.
Die Fähigkeit der Phishing-Website, verschiedene E-Mail-Anbieter zu imitieren, kann die Täuschung erschweren. Eine Login-Seite mit dem Branding von Google oder einem anderen bekannten Anbieter ist nicht unbedingt echt. Die tatsächliche Adresse der Website ist wichtiger als ihr visuelles Erscheinungsbild, besonders wenn die Seite über eine unerwartete Kontoverifizierungs-E-Mail erreicht wird.
Empfänger sollten außerdem die E-Mail-Adresse des Absenders überprüfen und sie mit der angeblich für die Benachrichtigung verantwortlichen Organisation vergleichen. Anzeigenamen und Logos können nachgeahmt werden, während verdächtige Domains oder Inkonsistenzen zwischen Absender und der verlinkten Website auf Phishing hindeuten können. Eine scheinbar legitime Absenderadresse allein beweist jedoch nicht, dass eine E-Mail authentisch ist.
Ein weiteres Merkmal ist die Bedrohung durch dauerhaften Datenverlust. Die Phishing-E-Mails stellen die Kontoschließung als unvermeidliche Folge der Ignorierung der Verifizierungsanfrage dar, liefern jedoch keinen unabhängig überprüfbaren Beweis dafür, dass das Konto tatsächlich zur Löschung geplant ist. Die Dringlichkeit soll den Empfänger dazu bringen, sofortiges Handeln gegenüber der Überprüfung der Warnung zu priorisieren.