Die ” cPanel – Automated Storage Report Phishing-E-Mail” ist ein Betrug zum Diebstahl von Zugangsdaten, der cPanel imitiert. Sie präsentiert den Empfängern eine gefälschte Speicherwarnung und versucht, sie davon zu überzeugen, dass ihr Postfach fast voll ist und sofortige Synchronisation benötigt.
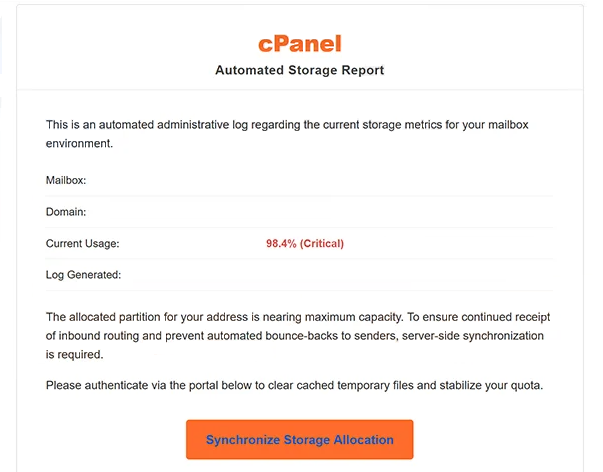
Die E-Mail verwendet den Betreff “Benachrichtigung” und präsentiert sich als automatisierter Verwaltungsspeicherbericht. Sie enthält Felder für das Postfach und die Domain des Empfängers und behauptet, dass die aktuelle Mailbox-Nutzung 98,4 % erreicht hat, was als “kritisch” markiert wird.
Laut der Warnung nähert sich die zugewiesene Speicherpartition ihrer maximalen Kapazität. Die E-Mail behauptet, dies könnte eingehende Mails beeinträchtigen und dazu führen, dass Nachrichten zu ihren Absendern zurückgesprungen werden, sofern der Empfänger keine Maßnahmen ergreift.
Um diese Probleme angeblich zu verhindern, werden die Empfänger angewiesen, sich über ein bereitgestelltes Portal zu authentifizieren. Die E-Mail besagt, dass dieser Prozess zwischengespeicherte temporäre Dateien löscht, die Postfachquote stabilisiert und den normalen Mail-Betrieb aufrechterhält. Der für diesen Zweck bereitgestellte Button trägt die Beschriftung “Speicherzuweisung synchronisieren”.
Diese Behauptungen sind falsch. Das Drücken des Buttons öffnet eine betrügerische Webmail-Login-Seite anstelle einer legitimen cPanel-Speicherverwaltungsoberfläche. Die Phishing-Seite wird über Firebase Storage gehostet, einen legitimen Google-Cloud-Dienst, der missbraucht wird, um die gefälschte Seite zu hosten.
Die betrügerische Seite imitiert stark die cPanel-Webmail-Login-Oberfläche. Sie zeigt cPanel-Branding und enthält ein Sprachauswahlmenü, um die Seite überzeugender wirken zu lassen. Besucher werden gebeten, ihre E-Mail-Adresse und ihr Passwort einzugeben.
Über dieses Formular eingereichte Zugangsdaten werden an die Betrüger gesendet, die die Kampagne betreiben. Eine Synchronisierung der Mailbox-Speicherung erfolgt nicht, und die Eingabe von Anmeldedaten erhöht den verfügbaren Speicherplatz nicht und verhindert nicht, dass eingehende E-Mails zurückgesprungen werden.
Der Zugriff auf ein kompromittiertes E-Mail-Konto kann Betrügern sensible Informationen verschaffen und es ihnen auch ermöglichen, andere Konten anzuvisieren, die mit der E-Mail-Adresse verknüpft sind. Jeder, der Zugangsdaten auf der gefälschten Webmail-Seite eingegeben hat, sollte das betroffene Passwort umgehend ändern und es überall ersetzen, wo es wiederverwendet wurde.
cPanel, ist L.L.C. nicht an der Kampagne beteiligt. Sein Name und seine Markenbezeichnung werden ohne Genehmigung verwendet, um den gefälschten Speicherbericht und die Phishing-Seite legitim erscheinen zu lassen.
Die vollständige ” cPanel – Automated Storage Report Phishing-E-Mail” finden Sie unten:
Subject: Notification
cPanel
Automated Storage ReportThis is an automated administrative log regarding the current storage metrics for your mailbox environment.
Mailbox:
Domain:
Current Usage: 98.4% (Critical)
Log Generated:The allocated partition for your address is nearing maximum capacity. To ensure continued receipt of inbound routing and prevent automated bounce-backs to senders, server-side synchronization is required.
Please authenticate via the portal below to clear cached temporary files and stabilize your quota.
[Synchronize Storage Allocation]Notice ID: | Routing Protocol: Active
This system log was generated automatically by the server daemon. Manual intervention is required to maintain active mail protocols. If you do not manage the infrastructure for -, contact your local network administrator.
This is a post-only mailing address. Replies to this message are routed to an unmonitored null device.
© 2026 cPanel, L.L.C. operating for -. All rights reserved.
Wie man Phishing-E-Mails erkennt
Die ungewöhnlich präzise Speicherwarnung ist ein wichtiges Merkmal der ” cPanel – Automated Storage Report Phishing-E-Mail”. Anstatt einfach zu behaupten, ein Postfach sei voll, wird angegeben, dass die Nutzung genau 98,4 % erreicht hat und die Situation als kritisch bezeichnet.
Die E-Mail verwendet außerdem technische Begriffe, um ihre Behauptungen glaubwürdig klingen zu lassen. Sie bezieht sich auf eine zugewiesene Partition, eingehendes Routing, serverseitige Synchronisation, zwischengespeicherte temporäre Dateien, aktive Mailprotokolle und einen Server-Daemon. Diese Begriffe dienen als Rechtfertigung, um den Empfänger auf die Schaltfläche “Speicherzuweisung synchronisieren” zu verweisen.
Empfänger sollten nicht davon ausgehen, dass detaillierte technische Formulierungen oder konkrete Zahlen belegen, dass ein Speicherbericht echt ist. Eine unerwartete Mailbox-Warnung kann direkt über das legitime Kontrollpanel des Hosting-Anbieters überprüft werden, ohne einen in einer E-Mail angegebenen Link zu verwenden.
Die über den Button erreichbare Anmeldeseite bietet einen weiteren Grund zur Vorsicht. In dieser Kampagne werden die Empfänger auf eine cPanel-ähnliche Webmail-Seite geleitet, die über Firebase Storage gehostet wird. Das Vorhandensein von cPanel-Logos und einem vertraut aussehenden Anmeldeformular bedeutet nicht, dass die Seite cPanel oder dem Hosting-Anbieter des Empfängers gehört.
Daher ist es wichtig, die tatsächlich im Browser angezeigte Adresse zu überprüfen. Eine Phishing-Seite kann Logos, Formulare, Menüs und andere visuelle Elemente reproduzieren, während sie an einem Ort gehostet wird, der nichts mit dem Unternehmen zu tun hat, das sie imitiert.
Die Anfrage nach einer E-Mail-Adresse und einem Passwort sollte ebenfalls im Kontext betrachtet werden. Die ursprüngliche E-Mail behauptet, dass die Speicherung synchronisiert sein muss, aber das Befolgen der Anweisungen führt letztlich zu einer Anfrage nach Webmail-Zugangsdaten auf einer betrügerischen Seite.
Empfänger, die tatsächlich den Postfachspeicher überprüfen müssen, können sich unabhängig bei ihrem Hosting-Konto oder Webmail-Dienst anmelden, anstatt in der E-Mail auf “Speicherzuweisung synchronisieren” zu klicken.