Die ” cPanel Bot Prevention Check Phishing-E-Mail” ist ein Betrug, der darauf ausgelegt wurde, Passwörter von E-Mail-Konten zu stehlen, indem man sich als Webmail-Sicherheitsteam ausgibt. Es wird behauptet, dass ungewöhnliche Aktivitäten auf dem Konto des Empfängers festgestellt wurden und eine zusätzliche Überprüfung notwendig sei, um seine Identität zu bestätigen. Die E-Mail präsentiert diese Anfrage als routinemäßige Sicherheitsmaßnahme, die automatisierte Angriffe und unbefugten Zugriff verhindern soll.
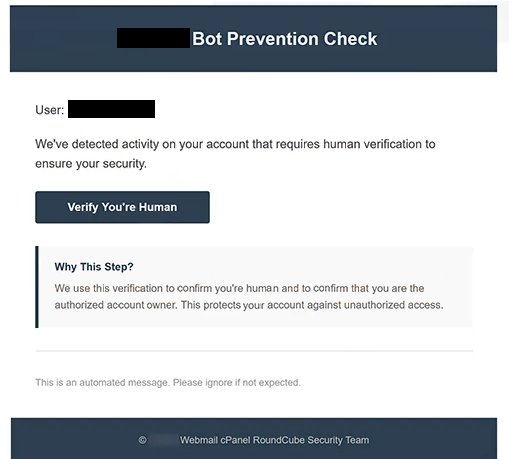
Die Phishing-E-Mail verwendet einen Betreff mit “Kontoverifizierung bestätigen, dass Sie kein Roboter sind” und zeigt die Überschrift “Bot Prevention Check”. Sie legt nahe, dass der Empfänger ein menschliches Verifizierungsverfahren absolvieren muss, um die Kontosicherheit zu gewährleisten. Sie enthält jedoch keine spezifischen Informationen über die angeblich verdächtige Aktivität oder Beweise dafür, dass das Konto kompromittiert wurde.
Die Empfänger werden angewiesen, auf einen Button mit der Aufschrift “Verifizieren, dass Sie ein Mensch sind” zu klicken. Anstatt einen legitimen CAPTCHA- oder Kontoverifizierungsdienst zu öffnen, führt der Button zu einer gefälschten Webmail-Login-Seite, die bei enfestarif[.] gehostet wird. web.tr. Die Website imitiert eine cPanel-Webmail-Authentifizierungsoberfläche und fordert das E-Mail-Passwort des Besuchers an.
Die Phishing-Seite zeigt bekanntes Webmail-Branding und füllt automatisch die E-Mail-Adresse des Empfängers ein. Diese Personalisierung kann dazu führen, dass die Website mit dem tatsächlichen E-Mail-Konto des Empfängers verknüpft erscheint. Betrüger können jedoch bekannte E-Mail-Adressen in Phishing-Links einfügen, um irreführende Anmeldeformulare überzeugender wirken zu lassen.
Passwörter, die in das Formular eingegeben werden, können von den Angreifern erfasst werden. Mit gültigen Zugangsdaten können Betrüger versuchen, auf private E-Mails zuzugreifen, sensible Anhänge herunterzuladen und sich als Kontoinhaber auszugeben. Sie könnten auch versuchen, andere Online-Dienste, die mit der betroffenen E-Mail-Adresse verbunden sind, zu kompromittieren.
Die Kampagne bezieht sich auf cPanel und RoundCube, legitime Softwareprodukte, die mit Webhosting und E-Mail-Diensten verbunden sind. Diese Namen werden ohne nennenswerte Genehmigung oder Beteiligung der Entwickler verwendet. Das angebliche Bot-Präventionsverfahren dient als Vorwand für das Sammeln von Zugangsdaten.
Die vollständige ” cPanel Bot Prevention Check Phishing-E-Mail” finden Sie unten:
Subject: – Account Verification Confirm you are not a robot
– Bot Prevention Check
User: -,
We’ve detected activity on your account that requires human verification to ensure your security.
[Verify You’re Human]
Why This Step?
We use this verification to confirm you’re human and to confirm that you are the authorized account owner. This protects your account against unauthorized access.
This is an automated message. Please ignore if not expected.
© – Webmail cPanel RoundCube Security Team
Wie man Phishing-E-Mails erkennt
Die ” cPanel Bot Prevention Check Phishing-E-Mail” enthält mehrere Warnzeichen, darunter eine vage Behauptung über ungewöhnliche Kontoaktivitäten. Obwohl sie darauf hindeutet, dass das Postfach des Empfängers zusätzlichen Schutz benötigt, wird die verdächtige Aktivität nicht identifiziert oder erklärt, was die Verifizierungsanfrage ausgelöst hat. Dieser Mangel an Details macht die Warnung schwer zu belegen.
Ein weiteres verdächtiges Merkmal ist die unerwartete Anfrage, zu bestätigen, dass der Empfänger ein Mensch ist. Legitime Dienste können CAPTCHA-Herausforderungen nutzen, um automatisierten Missbrauch zu verhindern, aber die identifizierte Phishing-Seite fordert stattdessen ein E-Mail-Passwort an. Der Unterschied zwischen dem beworbenen Verifizierungsverfahren und der tatsächlichen Anfrage ist ein bedeutender Hinweis auf Täuschung.
Der Button “Verifizieren, dass Sie ein Mensch sind” verbirgt außerdem ein nicht zusammenhängendes Website-Ziel. Die verlinkte Seite ähnelt einer vertrauten Webmail-Login-Oberfläche, aber ihre Domain stellt keine Verbindung zum Hosting-Anbieter des Empfängers her. Ein erkennbares Logo oder ein professionell gestaltetes Authentifizierungsformular beweist nicht, dass eine Website legitim ist.
Die vorausgefüllte E-Mail-Adresse ist ein weiteres Element, das Glaubwürdigkeit schaffen soll. Empfänger können annehmen, dass die Seite ihre Konten erkennt, weil ihre Adressen automatisch erscheinen. In Wirklichkeit können diese Informationen in eine Phishing-URL eingefügt oder vor der Verteilung der E-Mail gesammelt werden.
Auch die beanspruchte Identität des Absenders verdient eine genaue Prüfung. Die E-Mail bezieht sich auf ein “Webmail cPanel RoundCube Security Team”, das erkennbare Softwarenamen kombiniert, um den Eindruck von offiziellem technischen Support zu erzeugen. Diese Hinweise identifizieren jedoch nicht die Organisation, die für die Verwaltung des Postfachs des Empfängers verantwortlich ist.
Die E-Mail unterstreicht ihr administratives Erscheinungsbild zusätzlich durch automatisierte Benachrichtigungssprache und Anweisungen, nicht zu antworten. Solche Elemente können in legitimen Sicherheitskommunikationen auftauchen, aber Betrüger können sie problemlos reproduzieren.