Die ” cPanel Roundcube Sync Phishing-E-Mail” gibt vor, eine automatische Benachrichtigung von cPanel Roundcube Webmail zu sein. Sie behauptet, dass das Postfach des Empfängers nicht mehr synchronisiert wird und aktualisiert werden muss. Die Warnung ist gefälscht und wird verwendet, um Empfänger auf eine Phishing-Seite zu leiten, die E-Mail-Kontodaten sammelt.
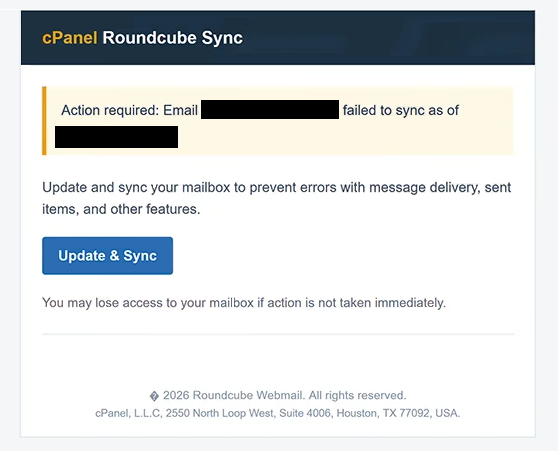
Der Betreff enthält die E-Mail-Adresse des Empfängers, gefolgt von “E-Mail-Synchronisierungsbenachrichtigung.” Im Inneren verwendet die E-Mail die Überschrift ” cPanel Roundcube Sync ” und sagt, dass das E-Mail-Konto nicht synchronisiert wurde.
Laut der E-Mail könnte das Problem die eingehende E-Mail-Zustellung, gesendete Sendungen und andere Mailbox-Funktionen beeinträchtigen. Empfänger werden angewiesen, “Update & Sync” zu verwenden, um das angebliche Problem zu beheben.
Die E-Mail warnt außerdem, dass der Empfänger den Zugang zum Postfach verlieren könnte, falls nicht sofort gehandelt wird. Diese Drohung soll das Problem dringend erscheinen lassen und die Empfänger davon abhalten, zu prüfen, ob tatsächlich etwas mit ihrem Konto nicht stimmt.
Die Auswahl von “Update & Sync” öffnet eine gefälschte Anmeldeseite. Anstatt allen dasselbe Anmeldeformular anzuzeigen, versucht die Phishing-Seite, den mit der Adresse des Empfängers verknüpften E-Mail-Dienst zu identifizieren. Sie kann dann eine kopierte Anmeldeseite anzeigen, die zu diesem Anbieter passt. Zum Beispiel kann jemand, der Gmail nutzt, ein gefälschtes Google-Anmeldeformular angezeigt werden.
Auf der Seite wird nach der E-Mail-Adresse und dem Passwort des Empfängers gefragt. Alle über sie eingereichten Zugangsdaten werden von Betrügern gesammelt. Das Aktualisieren oder Synchronisieren des Postfachs hat mit dem Prozess nichts zu tun.
cPanel und Roundcube sind legitime Dienste, aber keiner von beiden ist an dieser Phishing-E-Mail beteiligt. Ihre Namen werden verwendet, um die gefälschte Synchronisationswarnung wie eine echte technische Benachrichtigung aussehen zu lassen.
Wenn die gestohlenen Zugangsdaten funktionieren, können Betrüger Zugang zum Postfach des Opfers erhalten. Sie könnten private E-Mails lesen, nach sensiblen Informationen suchen oder das kompromittierte Konto nutzen, um andere Personen zu kontaktieren, während sie sich als Eigentümer ausgeben.
Der Zugriff auf E-Mails kann auch Probleme außerhalb des Postfachs selbst verursachen. Viele Online-Dienste nutzen E-Mail-Adressen für Passwort-Zurücksetzungen und Kontowiederherstellung. Betrüger, die ein E-Mail-Konto kontrollieren, versuchen daher, Zugang zu anderen damit verbundenen Diensten zu erhalten, insbesondere wenn dasselbe Passwort wiederverwendet wurde.
Die vollständige ” cPanel Roundcube Sync Phishing-E-Mail” finden Sie unten:
Subject: – Email sync notification
cPanel Roundcube Sync
Action required: Email – failed to sync as of –Update and sync your mailbox to prevent errors with message delivery, sent items, and other features.
[Update & Sync]
You may lose access to your mailbox if action is not taken immediately.
2026 Roundcube Webmail. All rights reserved.
cPanel, L.L.C, 2550 North Loop West, Suite 4006, Houston, TX 77092, USA.
Wie erkennt man die ” cPanel Roundcube Sync ” Phishing-E-Mail
Die Behauptung, ein Postfach müsse plötzlich manuell über eine unerwartete E-Mail “aktualisiert und synchronisiert” werden, sollte sofort mit Vorsicht behandelt werden. Probleme mit der E-Mail-Synchronisation sollten über den eigentlichen Webmail-Dienst, das Hosting-Kontrollpanel oder die E-Mail-Anwendung überprüft werden, anstatt über eine unbekannte Anmeldeseite.
Die Drohung, den Zugriff auf den Postfach zu verlieren, ist ein weiteres Warnzeichen. Die E-Mail meldet nicht einfach ein technisches Problem. Sie teilt den Empfängern mit, dass sofortiges Handeln notwendig ist, und deutet darauf hin, dass eine Nichtantwort ihnen den Zugriff auf ihre E-Mail verwehren könnte. Dieser Druck soll die Empfänger zum Handeln bewegen, bevor die Behauptung überprüft wird.
Die Login-Seite ist besonders irreführend, da sich ihr Aussehen je nach verwendetem E-Mail-Anbieter ändern kann. Das bekannte Google- oder andere E-Mail-Branding beweist nicht, dass die Seite zu diesem Unternehmen gehört. Login-Seiten können kopiert werden, und Phishing-Seiten können eine E-Mail-Adresse verwenden, um zu entscheiden, welches Design angezeigt wird.
Empfänger sollten außerdem überlegen, ob die Benachrichtigung für ihr Konto sinnvoll ist. Eine unerwartete E-Mail, die angeblich von ” cPanel Roundcube Sync ” stammt, kann verdächtig sein, wenn der Empfänger sein Postfach normalerweise nicht über cPanel oder Roundcube verwaltet.
Selbst Personen, die diese Dienste nutzen, sollten sich nicht per E-Mail anmelden. Sie können auf die übliche Weise auf ihr Webmail- oder Hosting-Konto zugreifen und prüfen, ob es echte Synchronisationsprobleme oder Kontowarnungen gibt.
Das in der E-Mail angegebene genaue Datum kann die Warnung glaubwürdiger erscheinen lassen, bestätigt jedoch nicht, dass ein Synchronisationsfehler aufgetreten ist. Daten, E-Mail-Adressen, Firmennamen und andere kontobezogene Details können alle in Phishing-E-Mails eingefügt werden.
Allein das Empfangen oder Lesen der ” cPanel Roundcube Sync Phishing-E-Mail” beeinträchtigt das Postfach nicht. Die Hauptgefahr besteht darin, Kontodaten auf der gefälschten Anmeldeseite einzugeben.