Die ” cPanel – The SSL certificate has expired “” Phishing-E-Mail ist ein Betrug, der sich als cPanel ausgibt, um E-Mail-Kontodaten zu stehlen. Sie behauptet, dass das SSL-Zertifikat, das mit der Domain des Empfängers verknüpft ist, abgelaufen ist und dass der sichere Website-Zugang gestört sein könnte. Die Benachrichtigung ermutigt Empfänger, ein Ersatzzertifikat über einen Link zu aktivieren, der zu einer gefälschten Webmail-Anmeldeseite führt.
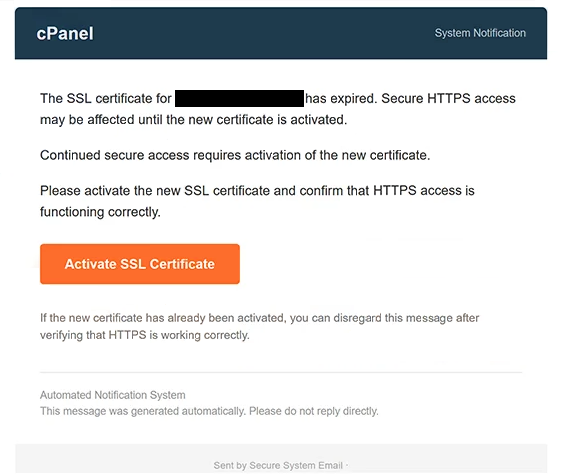
Die E-Mail verwendet die Betreffzeile “[-]: Bitte bestätigen Sie weiterzufahren” und präsentiert sich als automatische Benachrichtigung des cPanel-Systems. Sie warnt, dass der HTTPS-Zugriff beeinträchtigt sein kann, bis ein neues SSL-Zertifikat aktiviert ist. Obwohl SSL-Zertifikate zur Sicherung von Verbindungen zwischen Websites und Besuchern verwendet werden, liefert die E-Mail keinen Nachweis dafür, dass das Zertifikat des Empfängers tatsächlich abgelaufen ist.
Empfänger werden angewiesen, auf eine Schaltfläche mit der Aufschrift “SSL-Zertifikat aktivieren” zu klicken und zu bestätigen, dass der HTTPS-Zugriff korrekt funktioniert. In der E-Mail heißt es außerdem, dass Nutzer, die bereits ein neues Zertifikat aktiviert haben, die Benachrichtigung nach Überprüfung ihrer Website ignorieren können. Diese Anweisungen lassen die E-Mail einer routinemäßigen Host-Administrationswarnung ähneln.
Allerdings führt die Aktivierungstaste zu einer Phishing-Seite, die die Anmeldeoberfläche von Roundcube Webmail nachahmt. Statt Optionen zur Zertifikatverwaltung anzubieten, fordert die Seite eine vollständige E-Mail-Adresse und ein vollständiges Passwort an. Das Anmeldeformular ist darauf ausgelegt, Zugangsdaten zu sammeln, statt ein SSL-Zertifikat zu aktivieren oder zu erneuern.
Die Phishing-Seite wird mit Firebase Storage gehostet, einem legitimen Google-Cloud-Speicherdienst. Betrüger können solche Plattformen missbrauchen, um irreführende Inhalte zu hosten, und das Vorhandensein eines erkennbaren Cloud-Anbieters in einer URL bestätigt nicht, dass eine Seite vertrauenswürdig ist. Die Phishing-Operation ist weder mit Google noch mit der legitimen Roundcube-Software verbunden.
Wenn Empfänger gültige Zugangsdaten einreichen, können Angreifer versuchen, ohne Genehmigung auf ihre E-Mail-Konten zuzugreifen. Ein kompromittiertes Postfach könnte private Korrespondenz, sensible Anhänge und Informationen über andere Online-Konten offenlegen. Betrüger können sich außerdem als Kontoinhaber ausgeben, zusätzliche Phishing-E-Mails verteilen oder versuchen, das Passwort für verbundene Dienste zurückzusetzen.
Die vollständige ” cPanel – The SSL certificate has expired Phishing-E-Mail” findet ihr unten:
Subject: [-]: Please confirm to continue.
cPanel System Notification
The SSL certificate for – has expired. Secure HTTPS access may be affected until the new certificate is activated.
Continued secure access requires activation of the new certificate.
Please activate the new SSL certificate and confirm that HTTPS access is functioning correctly.
[Activate SSL Certificate]
If the new certificate has already been activated, you can disregard this message after verifying that HTTPS is working correctly.
Automated Notification System
This message was generated automatically. Please do not reply directly.Sent by Secure System Email
Wie man Phishing-E-Mails erkennt
Die ” cPanel – The SSL certificate has expired “”Phishing-E-Mail enthält eine technische Warnung, die für Website-Betreiber und Hosting-Administratoren glaubwürdig erscheinen kann. Sie behauptet, ein abgelaufenes SSL-Zertifikat könne den sicheren HTTPS-Zugriff beeinträchtigen – ein berechtigtes Problem für Websites. Die E-Mail enthält jedoch weder überprüfbare Zertifikatsdetails noch zeigt auch nicht, dass die Domain des Empfängers ein Problem hat.
Ein verdächtiges Merkmal ist die Anweisung, ein SSL-Zertifikat über eine E-Mail-Schaltfläche zu aktivieren. Obwohl Hosting-Anbieter legitime Zertifikats-Ablaufbenachrichtigungen senden können, fordert die verlinkte Seite in dieser Kampagne Webmail-Anmeldeinformationen an, anstatt Zertifikatsverwaltungseinstellungen anzuzeigen. Diese Diskrepanz zwischen dem beanspruchten Problem und der angeforderten Aktion ist ein erheblicher Phishing-Hinweis.
Die Schaltfläche “SSL-Zertifikat aktivieren” ist besonders irreführend, da ihr Etikett auf ein routinemäßiges technisches Verfahren hinweist. Empfänger, die das Sicherheitszertifikat ihrer Website verwalten möchten, erhalten stattdessen ein Authentifizierungsformular im Roundcube-Stil. Die unerwartete Anfrage nach E-Mail-Adresse und Passwort zeigt, dass der Link einen anderen Zweck erfüllt als der beschriebene.
Der Hosting-Standort der Phishing-Seite ist ein weiteres Detail, das es zu prüfen lohnt. Die Seite verwendet Firebase Storage statt einer erkennbaren cPanel-Administrationsadresse oder des Hosting-Anbieters des Empfängers. Eine legitime Cloud-Infrastruktur kann bösartige Inhalte hosten, daher sollte ein vertrauter Dienstname innerhalb einer Website-Adresse nicht als Echtheitsnachweis behandelt werden.
Die E-Mail versucht außerdem, Glaubwürdigkeit durch administrative Formatierung zu etablieren. Sie enthält die Überschrift “Systembenachrichtigung”, identifiziert sich als automatisierte Mitteilung und weist die Empfänger an, nicht zu antworten. Diese Elemente ähneln gewöhnlichen Service-Kommunikationen, können aber von Betrügern reproduziert werden.
Ein weiteres Warnzeichen ist der generische Charakter der Zertifikatswarnung. Die E-Mail behauptet, dass sicherer Zugriff betroffen sein könnte, enthält jedoch keine spezifischen Zertifikatsinformationen, die es den Empfängern ermöglichen würden, das angebliche Ablaufdatum zu verstehen. Der Schwerpunkt liegt weiterhin auf dem Klick auf die Aktivierungsschaltfläche, statt das technische Problem zu erklären.