Der “E-Mail-Betrug” ist eine Phishing-Kampagne Email Unable To Send , die sich als automatisiertes E-Mail-Zustellsystem ausgibt, um Kontozugangsdaten zu stehlen. Die Phishing-E-Mails behaupten, dass eine ausgehende E-Mail blockiert wurde, weil sie als Spam identifiziert wurde. Die Empfänger werden angewiesen, einen zusätzlichen Verifizierungsschritt durchzuführen, um die nicht zugestellte E-Mail angeblich freizugeben.
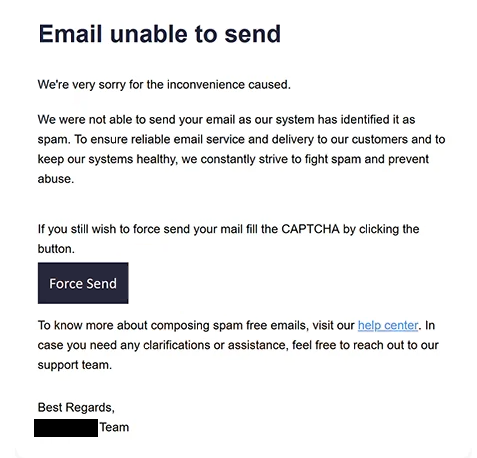
Die Phishing-E-Mails verwenden den Betreff “Unzugestellte Post an Absender zurückgeschickt” und präsentieren sich als Benachrichtigungen über einen Fehlzustellungsfehler. Sie erklären, dass der E-Mail-Dienst eine kürzlich gesendete E-Mail automatisch blockiert, um eine zuverlässige Zustellung zu gewährleisten und Spam zu verhindern. Diese Erklärung soll die Benachrichtigung wie eine routinemäßige Antwort eines E-Mail-Anbieters erscheinen lassen.
Anstatt einen spezifischen Zustellfehler zu identifizieren oder technische Informationen zur abgelehnten E-Mail anzugeben, ermutigen die Phishing-E-Mails die Empfänger, über einen Button mit der Aufschrift “Senden erzwingen” zu handeln. Den Nutzern wird gesagt, dass sie eine CAPTCHA-Verifizierung durchführen müssen, um die blockierte E-Mail zu senden. Dies schafft einen scheinbar legitimen Grund, die Empfänger von ihrer üblichen E-Mail-Oberfläche abzulenken.
Der Button ist mit einer Phishing-Website verknüpft, die eine Anmeldeseite eines E-Mail-Dienstes nachahmen soll. Die verlinkte Website war jedoch bei der Untersuchung nicht mehr funktionsfähig, sodass ihr genaues Aussehen und ihre Funktionalität nicht überprüft werden konnten. Der vermutete Zweck der Website ist es, E-Mail-Kontodaten durch Vorlage eines gefälschten Authentifizierungsformulars zu erhalten.
Phishing-Websites dieser Art können bekannte E-Mail-Anbieter nachahmen und eine E-Mail-Adresse sowie ein Passwort anfordern. Wenn Empfänger gültige Zugangsdaten eingeben, könnten Angreifer potenziell auf ihre Postfächer zugreifen, private Korrespondenz lesen und sensible Informationen aus E-Mails erhalten. Kompromittierte Konten könnten auch genutzt werden, um ihre Eigentümer zu imitieren oder zusätzliche Phishing-E-Mails an bestehende Kontakte zu senden.
Der Zugriff auf ein E-Mail-Konto kann es Betrügern auch ermöglichen, das Passwort für andere Konten mit derselben Adresse zurückzusetzen. Dies könnte zu weiteren Kontokompromittierungen führen, insbesondere wenn E-Mail als primäre Wiederherstellungsmethode verwendet wird. Es gibt jedoch keine bestätigten Beweise dafür, dass diese Folgen im Zusammenhang mit dieser speziellen Kampagne aufgetreten sind.
Die vollständige ” Email Unable To Send Phishing-E-Mail” finden Sie unten:
Subject: Undelivered Mail Returned to Sender.
Email unable to send
We’re very sorry for the inconvenience caused.
We were not able to send your email as our system has identified it as spam. To ensure reliable email service and delivery to our customers and to keep our systems healthy, we constantly strive to fight spam and prevent abuse.
If you still wish to force send your mail fill the CAPTCHA by clicking the button.
[Force Send]To know more about composing spam free emails, visit our help center. In case you need any clarifications or assistance, feel free to reach out to our support team.
Wie man Phishing-E-Mails erkennt
Phishing-E-Mails, die als Benachrichtigungen über Lieferfehler getarnt sind, können durch die Untersuchung der von ihnen geforderten Aktionen erkannt werden. Echte Fehler bei der Zustellung von E-Mails können automatisierte Benachrichtigungen auslösen, aber unerwartete Anweisungen, eine externe Website zu besuchen, einen CAPTCHA auszufüllen oder Anmeldedaten anzugeben, um eine E-Mail erneut zu senden, sind bedeutende Warnzeichen.
Ein Merkmal dieser Kampagne ist die Behauptung, dass eine ausgehende E-Mail als Spam eingestuft wurde. Empfänger, die kürzlich keine E-Mail gesendet haben, sollten solchen Benachrichtigungen besonders misstrauisch gegenüberstehen. Selbst wenn eine E-Mail kürzlich gesendet wurde, sollte die Benachrichtigung mit dem tatsächlichen Zustellstatus des E-Mail-Anbieters überprüft werden.
Der Button “Senden erzwingen” ist ein weiterer wichtiger Indikator. Er deutet darauf hin, dass der Empfänger eine Spam-bezogene Zustellbeschränkung durch Abschluss eines Verifizierungsprozesses umgehen kann. Diese Anfrage ist ungewöhnlich, da legitime Benachrichtigungen wegen Lieferfehlern in der Regel Informationen darüber liefern, warum eine E-Mail nicht zugestellt werden konnte, anstatt eine Authentifizierung über eine unbekannte Website zu erfordern.
Der Verweis auf CAPTCHA-Verifizierung kann die Phishing-E-Mail ebenfalls glaubwürdiger erscheinen lassen. CAPTCHA-Anfechtungen werden häufig mit legitimen Websites in Verbindung gebracht, aber ihre Präsenz beweist nicht, dass ein Dienst vertrauenswürdig ist. In dieser Kampagne wird die CAPTCHA-Anforderung als Teil des angeblichen Prozesses zur Freigabe einer blockierten E-Mail verwendet.
Empfänger sollten außerdem die Adresse des Absenders und das Ziel der eingebetteten Links überprüfen. Phishing-E-Mails können Absendernamen verwenden, die automatisierten Mail-Systemen ähneln, stammen aber von nicht verwandten Domains. Ebenso können Buttons, die offenbar zu E-Mail-Management-Tools führen, Nutzer auf Websites umleiten, die keine legitime Verbindung zu ihrem E-Mail-Anbieter haben.
Ein weiteres Warnsignal ist das Fehlen spezifischer Informationen über die angeblich abgelehnte E-Mail. Authentische Benachrichtigungen über einen Fehlzustellfehler enthalten häufig Details wie den beabsichtigten Empfänger, den Zustellstatus oder technische Fehlerinformationen. Eine allgemeine Warnung, die sich hauptsächlich darauf konzentriert, Nutzer zum Klicken auf einen Button zu ermutigen, sollte daher mit Vorsicht behandelt werden.
Die Kombination aus einem Spam-bedingten Lieferfehler-Anspruch, einem “Senden erzwingen”-Button und einer unerwarteten CAPTCHA-Anforderung unterscheidet diese Phishing-Kampagne. Empfänger können die Warnung einschätzen, indem sie ihre gesendeten E-Mails und Zustellbenachrichtigungen direkt über ihren üblichen E-Mail-Dienst überprüfen, anstatt sich auf die Anweisungen der Phishing-E-Mail zu verlassen.