Die “Phishing-E-Mail” ist ein Versuch des Credential-Diebstahls Email Validation Required , der als automatisierte Mailbox-Sicherheitsbenachrichtigung präsentiert wird. Die Prämisse ist einfach: Ein Problem wurde angeblich im E-Mail-Konto des Empfängers erkannt, und eine Validierung ist erforderlich, damit der Postkasten normal funktioniert.
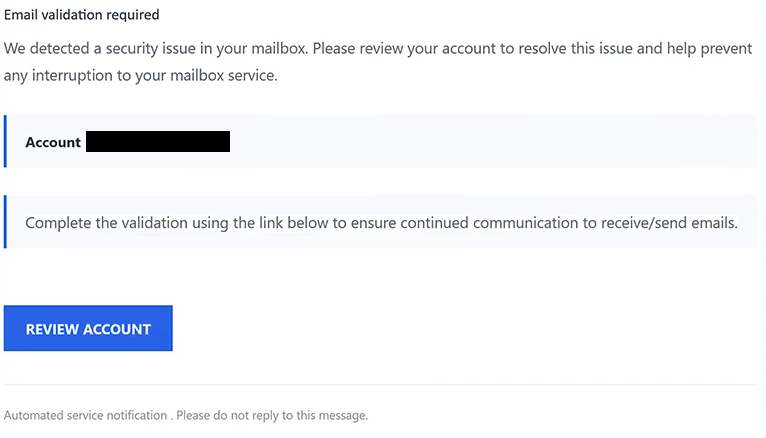
Die E-Mail verwendet den Betreff ” Email Validation Required “. Es wird angegeben, dass ein Sicherheitsproblem im Postfach gefunden wurde, und warnt, dass das Problem die Möglichkeit des Nutzers, E-Mails zu senden und zu empfangen, beeinträchtigen könnte.
Ein bestimmter E-Mail-Anbieter wird nicht genannt. Stattdessen verwendet die Benachrichtigung breite Verweise auf das Postfach und Konto des Empfängers, sodass dieselbe E-Mail für Nutzer verschiedener Webmail-Dienste relevant erscheint.
Die Empfänger werden angewiesen, ein Validierungsverfahren durchzuführen, um die fortgesetzte Kommunikation sicherzustellen. Die einzige Möglichkeit, diese angebliche Überprüfung durchzuführen, ist ein “KONTO PRÜFEN”-Button in der E-Mail.
Dieser Button öffnet keine echte Kontosicherheitsseite. Er sendet den Empfänger zu einer gefälschten cPanel-Webmail-Login-Seite, die über einen externen Dateispeicherdienst gehostet wird. Zweck der Seite ist es, das Passwort für das Ziel-E-Mail-Konto zu erhalten.
Das Phishing-Formular wird personalisiert, indem die E-Mail-Adresse des Empfängers automatisch angezeigt wird. Da die Adresse bereits ausgefüllt ist, muss der Besucher nur das zugehörige Passwort eingeben. Dadurch erscheint die Seite so, als würde sie das Konto des Nutzers bereits erkennen.
Das Eingeben des Passworts validiert das Postfach nicht und löst kein Sicherheitsproblem. Die Informationen werden an die Betrüger hinter der Kampagne weitergegeben.
Der Zugriff auf ein E-Mail-Konto kann private Korrespondenz und andere im Postfach gespeicherte Informationen offenlegen. Betrüger können auch versuchen, Passwörter für Dienste, die mit der kompromittierten Adresse verbunden sind, zurückzusetzen oder das kaperte Konto zu nutzen, um weitere irreführende E-Mails zu senden.
Der cPanel-Name und die Webmail-Oberfläche werden ohne Genehmigung nachgeahmt. cPanel ist nicht verantwortlich für die E-Mail oder die gefälschte Login-Seite.
Jeder, der bereits ein Passwort über die betrügerische Seite eingegeben hat, sollte es über den legitimen E-Mail-Dienst ändern. Wenn dieses Passwort für andere Konten verwendet wird, sollten auch diese ersetzt werden. Aktive Sitzungen und Kontoeinstellungen sollten ebenfalls auf unbefugte Änderungen überprüft werden.
Die vollständige ” Email Validation Required Phishing-E-Mail” finden Sie unten:
Subject: Email validation required
Email validation required
We detected a security issue in your mailbox. Please review your account to resolve this issue and help prevent any interruption to your mailbox service.
Account –
Complete the validation using the link below to ensure continued communication to receive/send emails.
[REVIEW ACCOUNT]
Automated service notification . Please do not reply to this message.
Wie erkennt man die ” Email Validation Required ” Phishing-E-Mail
Dieser Phishing-Versuch vermeidet es, einen bestimmten Anbieter zu nennen, was ein wichtiges Merkmal der Kampagne ist. Die E-Mail spricht von einem “Sicherheitsproblems” im Postfach des Empfängers, ohne klar zu erklären, welches Unternehmen sie erkannt hat oder welcher Dienst angeblich eine Validierung benötigt.
Das Problem selbst ist ähnlich vage. Es werden keine Details darüber genannt, worum es sich tatsächlich um das Sicherheitsproblem handelt. Stattdessen lenkt die E-Mail schnell die Aufmerksamkeit auf die mögliche Konsequenz: Störungen beim Senden und Empfangen von E-Mails.
Dies erzeugt Druck, ohne den Empfängern genügend Informationen zu geben, um das angebliche Problem eigenständig zu bewerten. Der Button “KONTO ÜBERPRÜFEN” wird dann als direkter Weg präsentiert, um die Unterbrechung zu verhindern.
Das Ziel dieses Buttons offenbart den eigentlichen Zweck der E-Mail. Eine allgemeine Mailbox-Sicherheitswarnung führt schließlich zu einem cPanel-ähnlichen Webmail-Anmeldeformular, das nach einem Passwort fragt. Die Tatsache, dass die E-Mail-Adresse des Empfängers bereits angezeigt wird, kann den Übergang legitim erscheinen lassen, aber eine vorab ausgefüllte Adresse ist kein Beweis dafür, dass die Website dem Anbieter des Nutzers gehört.
Der Hosting-Standort ist ebenfalls wichtig. Die Phishing-Seite wird auf einem externen Dateispeicherdienst platziert und nicht auf einem legitimen Kontoportal des E-Mail-Anbieters des Empfängers. Bekanntes Webmail-Branding kann auf eine solche Seite kopiert werden, unabhängig davon, wer sie tatsächlich kontrolliert.
Nutzer, die die ” Email Validation Required Phishing-E-Mail” erhalten, müssen nicht “KONTO ÜBERPRÜFEN” auswählen, um festzustellen, ob ihr Postfach ein Problem hat. Sie können ihre normale Webmail-Anwendung öffnen oder manuell die legitime Anmeldeseite ihres Anbieters besuchen und das Konto von dort aus überprüfen.