Die ” Email Verification Guide Phishing-E-Mail” ist ein Versuch, die Zugangsdaten zu stehlen, der den Empfängern sagt, dass sie ihr E-Mail-Konto vor einer festgelegten Frist überprüfen müssen. Die Kampagne stellt den Prozess als administrative Anforderung dar und warnt, dass das Ignorieren dessen letztlich dazu führen könnte, dass das Konto als inaktiv und gelöscht gilt.
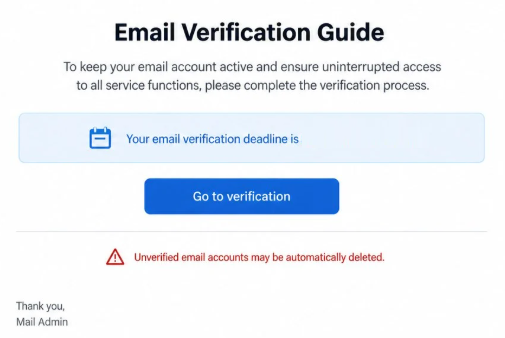
Die E-Mail ist so gestaltet, dass sie wie eine automatisierte Mitteilung bezüglich des Empfängers Briefkasten aussieht. Sie bezieht sich auf eine Verifizierungsfrist und behauptet, dass die Authentifizierung abgeschlossen sein muss, um den Zugriff auf alle verfügbaren E-Mail-Funktionen zu erhalten.
Ein Link wird bereitgestellt, um den vermeintlichen Verifizierungsprozess zu starten. Anstatt den Empfängern einen legitimen Grund zu geben, über ihren normalen E-Mail-Anbieter auf ihr Konto zuzugreifen, ermutigt die Benachrichtigung sie, dem direkt in der E-Mail angegebenen Weg zu folgen.
Die Verifizierungspflicht ist erfunden. Der Absender hat keine Befugnis über das Postfach des Empfängers, und die angedrohten Konsequenzen werden genutzt, um Nutzer dazu zu drängen, mit einer Phishing-Seite zu interagieren.
Nachdem Sie auf den angegebenen Link geklickt haben, können die Opfer zu einer Anmeldeseite für gefälschte E-Mails weitergeleitet werden. Die Seite kann einem vertrauten Webmail-Dienst ähneln und kann die angesprochene E-Mail-Adresse anzeigen, sodass die Seite mit dem echten Konto des Empfängers verknüpft erscheint.
Diese scheinbare Personalisierung darf nicht mit legitimer Kontoerkennung verwechselt werden. Phishing-Links können die E-Mail-Adresse des Empfängers enthalten und an die betrügerische Website weiterleiten, sodass die Seite Informationen anzeigen kann, die die Betrüger bereits besaßen.
Das Ziel ist es, das Passwort zu erhalten, das mit der E-Mail-Adresse verknüpft ist. In das gefälschte Anmeldeformular eingetragene Zugangsdaten werden von Betrügern erfasst, anstatt zur vollständigen Kontoverifizierung verwendet zu werden.
Ein kompromittiertes Postfach kann private E-Mails und Informationen über andere Online-Dienste offenlegen. Da E-Mail-Konten häufig zur Passwortwiederherstellung verwendet werden, kann der Zugriff auf einen Posteingang auch Betrügern helfen, weitere Konten mit derselben Adresse zu identifizieren.
Das Risiko steigt, wenn das Opfer dasselbe Passwort über mehrere Dienste hinweg wiederverwendet. Zugangsdaten, die durch die “” Phishing-E-Mail Email Verification Guide erhalten werden, könnten möglicherweise andere Konten offenlegen, wenn identische Anmeldeinformationen anderswo verwendet wurden.
Jeder, der seine Zugangsdaten über die betrügerische Verifizierungsseite eingereicht hat, sollte das E-Mail-Passwort über den legitimen Anbieter ändern. Wiederverwendete Passwörter sollten ebenfalls ersetzt werden, und das Postfach sollte auf unbekannte Sitzungen oder unautorisierte Änderungen der Kontoeinstellungen überprüft werden.
Wie erkennt man die ” Email Verification Guide ” Phishing-E-Mail
Die Verifizierungsfrist ist zentral für diesen Betrug. Indem eine bestimmte Frist an die angebliche Authentifizierungsanforderung gesetzt wird, versucht die E-Mail, Empfänger daran zu hindern, sorgfältig zu prüfen, ob eine Verifizierung tatsächlich notwendig ist.
Die Drohung einer eventualen Kontolöschung erhöht zusätzlichen Druck. Empfänger werden dazu gebracht zu glauben, dass das Nichtabschließen des angeforderten Prozesses dazu führen könnte, dass ihr Postfach als inaktiv eingestuft wird, wodurch der Verifizierungslink notwendig erscheint, um den Zugriff zu erhalten.
Ein weiteres Problem ist die vage Identität des vermeintlichen Administrators. Die Benachrichtigung verwendet generische Verwaltungssprache, anstatt eine klare Verbindung zum Unternehmen herzustellen, das tatsächlich den E-Mail-Dienst des Empfängers betreibt.
Spezifisch aussehende Kontodaten können die E-Mail ebenfalls glaubwürdiger erscheinen lassen. Ein Empfänger kann seine eigene E-Mail-Adresse, ein Verifizierungsdatum oder einen automatisch generierten Zeitstempel sehen. Keines dieser Elemente beweist, dass der Absender Zugriff auf das Postfach hat oder den echten Kontostatus kennt.
Die Anmeldeanforderung, die auf den Verifizierungslink folgt, ist besonders wichtig. Eine Seite kann ein vertrautes Webmail-Design anzeigen oder die korrekte E-Mail-Adresse anzeigen, während sie dennoch von Betrügern kontrolliert wird. Nutzer sollten vor der Eingabe eines Passworts die tatsächliche Domain überprüfen, anstatt sich auf Branding oder Personalisierung zu verlassen.
Empfänger können auch den E-Mail-Verifizierungsprozess vollständig umgehen. Wenn ein Konto tatsächlich eine Authentifizierung benötigt, kann dies überprüft werden, indem man die normale E-Mail-Anwendung öffnet oder eigenständig auf der offiziellen Website des Anbieters navigiert.
Es ist nicht notwendig, einen unerwünschten Verifizierungslink zu verwenden, um festzustellen, ob ein Postfach Aufmerksamkeit benötigt. Eine Warnung gegen ein legitimes Konto sollte auch über das eigene Konto oder die Sicherheitseinstellungen des Anbieters sichtbar sein.