Die ” FedEx – Your Shipment is in Transit Phishing-E-Mail” ist ein Betrug zum Diebstahl von Zugangsdaten, der sich als FedEx ausgibt. Sie behauptet, der Empfänger habe ein Paket, das über das FedEx-Liefernetzwerk läuft, und ermutigt ihn, Sendungsverfolgungsdaten und Versanddokumente zu öffnen.
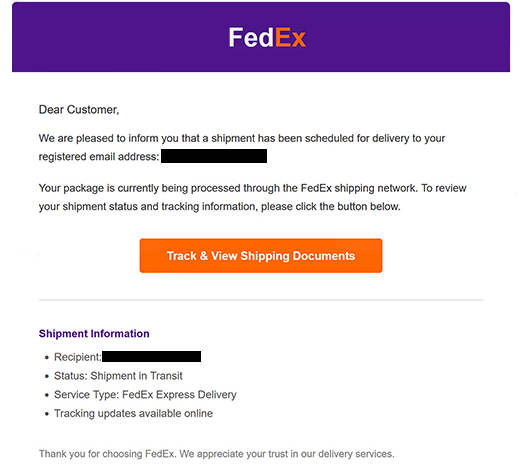
Die E-Mail wird als routinemäßige Lieferbenachrichtigung angezeigt. Sie adressiert den Empfänger als “Sehr geehrter Kunde” und behauptet, dass eine Lieferung geplant wurde. Der Paketstatus wird als “Versand unterwegs” angegeben, während der Servicetyp als “FedEx Express Delivery” angezeigt wird.
Den Empfängern wird mitgeteilt, dass Sendungsverfolgungsupdates online verfügbar sind, und sie sollen “Versanddokumente verfolgen und ansehen” auswählen. Die Formulierung lässt den Button als gewöhnliche Paketinformationen erscheinen, führt aber nicht zu einem legitimen FedEx-Tracking-Service.
Ein Klick auf den Button öffnet eine Phishing-Website, die einem gemeinsamen Microsoft Excel Online-Dokument ähnelt. Die Seite zeigt eine Anmeldeaufforderung im Microsoft Office-Stil und fordert Besucher auf, sich mit ihren E-Mail-Zugangsdaten einzuloggen, um auf die angeblichen Versanddokumente zuzugreifen.
Diese Login-Anfrage ist betrügerisch. Alle auf der Seite eingegebenen Zugangsdaten werden an die Betrüger hinter der Kampagne gesendet. Das gefälschte Dokument enthält keine legitimen FedEx-Versandinformationen.
Der Betrug wechselt daher zwischen zwei vertrauenswürdigen Marken. FedEx wird in der ersten E-Mail verwendet, um die Zustellungsbenachrichtigung glaubwürdig zu machen, während die Phishing-Seite Microsoft-Dienste nachahmt, um die Zugangsanfrage legitim erscheinen zu lassen.
Der Zugriff auf ein E-Mail-Konto kann private Korrespondenz und andere im Postfach gespeicherte Informationen offenlegen. Er kann es Betrügern auch ermöglichen, Dienste anzugreifen, die mit der kompromittierten E-Mail-Adresse verbunden sind, insbesondere Konten, die E-Mails zur Passwortwiederherstellung nutzen.
FedEx ist nicht mit der ” FedEx – Your Shipment is in Transit “Phishing-E-Mail” verbunden. Sein Name und die Zustelldienste werden nachgeahmt, um die Empfänger dazu zu bewegen, die Seite mit gefälschten Dokumenten zu besuchen und ihre E-Mail-Anmeldedaten anzugeben.
Die vollständige ” FedEx – Your Shipment is in Transit Phishing-E-Mail” finden Sie unten:
Subject: Your Shipment Is in Transit
FedEx
Dear Customer,
We are pleased to inform you that a shipment has been scheduled for delivery to your registered email address: -.
Your package is currently being processed through the FedEx shipping network. To review your shipment status and tracking information, please click the button below.
[Track & View Shipping Documents]Shipment Information
Recipient: –
Status: Shipment in Transit
Service Type: FedEx Express Delivery
Tracking updates available onlineThank you for choosing FedEx. We appreciate your trust in our delivery services.
2026 FedEx Express. All rights reserved.
Wie man Phishing-E-Mails erkennt
Die ” FedEx – Your Shipment is in Transit “Phishing-E-Mail” enthält mehrere Details, die Empfänger vor der Interaktion überprüfen können. Eine davon ist die generische Begrüßung “Lieber Kunde” statt personalisierter Informationen, die den beabsichtigten Empfänger identifizieren.
Der Button “Versanddokumente verfolgen und ansehen” verdient besondere Aufmerksamkeit. Obwohl die E-Mail dies als Möglichkeit darstellt, auf FedEx-Sendungsinformationen zuzugreifen, führt das Befolgen des Buttons Besucher zu einer Domain, die nicht mit FedEx zu tun hat.
Was danach geschieht, ist ein noch stärkeres Indiz für Phishing. Anstatt eine normale FedEx-Tracking-Seite anzuzeigen, imitiert die Website ein Excel-Online-Dokument und zeigt eine Microsoft-Office-ähnliche Login-Eingabeaufforderung an. Besucher werden dann gebeten, ihre E-Mail-Daten anzugeben, bevor sie die angeblichen Versanddokumente einsehen.
Ein vertrautes Logo oder ein erkennbares Login-Design beweisen nicht, dass eine Website legitim ist. Phishing-Seiten können visuelle Elemente von FedEx, Microsoft und anderen Unternehmen kopieren. Die tatsächliche Domain, die in der Adressleiste des Browsers angezeigt wird, sollte vor der Eingabe von Zugangsdaten überprüft werden.
Auch die Art der Anmeldeanfrage sollte Verdacht erregen. Eine FedEx-Versandbenachrichtigung, die zu einer Drittanbieterseite führt und das Passwort für ein persönliches E-Mail-Konto anfordert, entspricht nicht dem ursprünglichen Zweck der Überprüfung der Paketverfolgungsinformationen.
Empfänger, die ein FedEx-Paket erwarten, können dessen Status überprüfen, ohne den E-Mail-Button zu benutzen. Sie können unabhängig auf FedEx zugreifen und ihre Sendungsverfolgungsinformationen über den legitimen Tracking-Service eingeben.
Jeder, der bereits Zugangsdaten über die gefälschte Seite angegeben hat, sollte das betroffene E-Mail-Passwort ändern. Wenn dieses Passwort bei anderen Diensten wiederverwendet wurde, sollten diese Passwörter ebenfalls geändert werden.