Die ” Immediate Compliance Needed Phishing-E-Mail” ist ein Betrug mit Credential-Diebstahl, der als E-Mail-Benachrichtigung getarnt ist. Sie behauptet fälschlicherweise, dass das Postfach des Empfängers nicht richtig synchronisiert wurde und aktualisiert werden muss, um Probleme mit E-Mail-Diensten zu vermeiden.
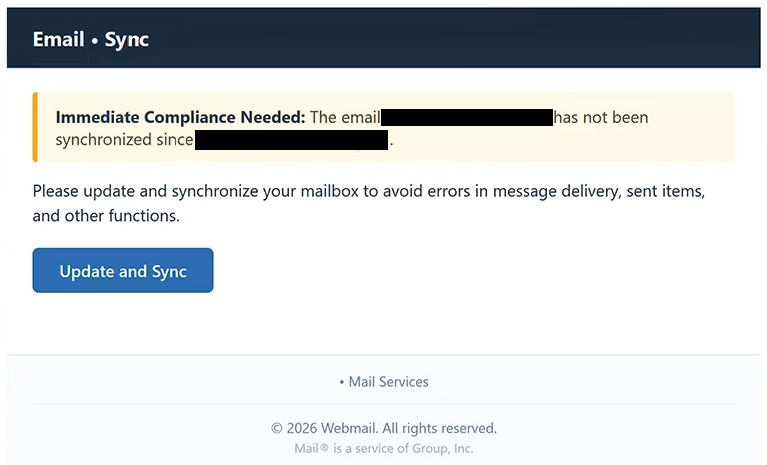
Die E-Mail verwendet den Betreff ” Immediate Compliance Needed ” und enthält die E-Mail-Adresse des Empfängers. Es wird behauptet, dass das Postfach seit einem bestimmten Datum und einer bestimmten Uhrzeit nicht synchronisiert wurde, sodass die Warnung so aussieht, als beruhe sie auf tatsächlicher Kontoaktivität.
Laut der E-Mail könnte das Nichtbeheben des Synchronisationsproblems zu Fehlern führen, die die E-Mail-Zustellung, gesendete Nachrichten und andere Mailbox-Funktionen beeinträchtigen. Empfänger werden ermutigt, das angebliche Problem durch die Auswahl eines “Aktualisieren und Synchronisieren”-Button zu beheben.
Das Synchronisationsproblem ist gefälscht. Der Button bietet keinen legitimen Mailbox-Update- oder Synchronisationsdienst an. Stattdessen ist er mit einer Phishing-Kampagne verbunden, die darauf abzielt, E-Mail-Anmeldedaten zu erhalten.
Die Website, die von der ” Immediate Compliance Needed Phishing-E-Mail” verlinkt war, war bei der Analyse inaktiv. Daher konnten ihr Aussehen und die genauen angeforderten Informationen nicht bestätigt werden. Es gibt nicht genügend Beweise dafür, dass diese spezielle Seite die Anmeldeseite eines bestimmten E-Mail-Anbieters anzeigte oder bestimmte Zugangsdaten über bestimmte Felder anforderte.
Ein weiteres bemerkenswertes Element ist die vage Identität des vermeintlichen Absenders. Die E-Mail bezieht sich auf generische Begriffe wie “Mail Services” und “Webmail”, anstatt eindeutig einen legitimen Anbieter zu nennen, der für das Briefkasten des Empfängers verantwortlich ist.
Jeder, der nach dem Link die Zugangsdaten eingegeben hat, sollte das betroffene E-Mail-Passwort ändern. Wenn dasselbe Passwort für andere Konten verwendet wurde, sollte es auch bei diesen Diensten geändert werden.
Die vollständige ” Immediate Compliance Needed Phishing-E-Mail” finden Sie unten:
Subject: Immediate Compliance Needed
Email • Sync
Immediate Compliance Needed: The email – has not been synchronized since –
Please update and synchronize your mailbox to avoid errors in message delivery, sent items, and other functions.
[Update and Sync]
• Mail Services
© 2026 Webmail. All rights reserved.
Mail® is a service of Group, Inc.
Wie man Phishing-E-Mails erkennt
Die “Phishing-E-Mail” enthält mehrere Zeichen Immediate Compliance Needed , die Empfänger vor der Interaktion mit ihr überprüfen können. Der Befragte selbst erzeugt Dringlichkeit, indem er andeutet, dass sofortige Einhaltung erforderlich ist, obwohl das angebliche Problem die Synchronisation der Mailbox betrifft.
Die E-Mail versucht außerdem, ihre Warnung überzeugender zu machen, indem sie ein genaues Datum und eine Uhrzeit angibt, an dem die Mailbox angeblich aufgehört hat zu synchronisieren. Technisch ausdrucksstarke Details sollten nicht als Beweis für die Echtheit einer E-Mail angesehen werden, da sie auch in Phishing-E-Mails enthalten sein können.
Das vage Branding ist ein weiterer Grund zur Vorsicht. Anstatt das für das E-Mail-Konto verantwortliche Unternehmen klar zu nennen, stützt sich die Benachrichtigung auf allgemeine Hinweise auf Webmail- und Mail-Dienste. Empfänger sollten unerwartete Kontowarnungen hinterfragen, wenn unklar ist, welcher legitime Anbieter sie angeblich gesendet hat.
Der Button “Update and Sync” ist besonders wichtig. Eine unerwünschte E-Mail sollte nicht bestimmen, wo Empfänger ihre Kontodaten eingeben. Bevor sie einem eingebetteten Button folgen, können Nutzer deren Ziel überprüfen und feststellen, ob die Domain tatsächlich ihrem E-Mail-Anbieter gehört.
Behauptungen über Synchronisationsprobleme können ebenfalls unabhängig überprüft werden. Anstatt “Aktualisieren und Synchronisieren” auszuwählen, können Empfänger ihre normale E-Mail-Anwendung öffnen oder manuell auf die legitime Website ihres Anbieters navigieren. Jedes echte Kontoproblem kann dann ohne Rücksicht auf den in der E-Mail angegebenen Link überprüft werden.
Die tatsächliche Absenderadresse sollte ebenfalls überprüft werden, anstatt einem angezeigten Absendernamen zu vertrauen. Ebenso sollte bei einem E-Mail-Link eine Anmeldeseite geöffnet werden, die Domain in der Adressleiste des Browsers vor der Eingabe eines Passworts überprüft werden. Logos, vertraute Layouts und andere Marken können kopiert werden und legen nicht fest, wer eine Website kontrolliert.