Der “E-Mail-Betrug” ist eine Phishing-Kampagne Inbound Message Rejection Report , bei der erfundene E-Mail-Zustellprobleme verwendet werden, um Kontopasswörter zu stehlen. Die Phishing-E-Mails scheinen von einem E-Mail-Administrator zu stammen und informieren die Empfänger, dass mehrere eingehende E-Mails ihre Posteingänge nicht erreicht haben. Um diese E-Mails angeblich wiederherzustellen und die normale Zustellung wiederherzustellen, werden die Empfänger auf eine Website weitergeleitet, die ihre Zugangsdaten sammelt.
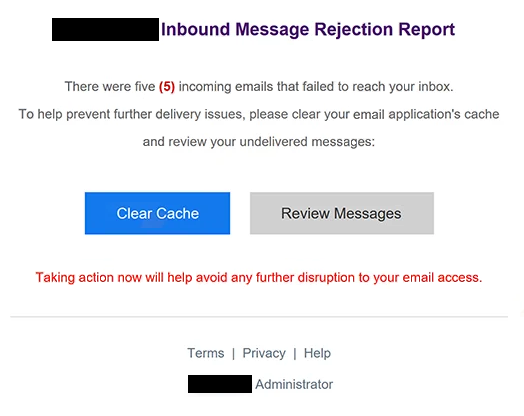
Die Phishing-E-Mails verwenden den Betreff ” Inbound Message Rejection Report ” und behaupten, dass fünf eingehende E-Mails abgelehnt wurden, bevor sie das Postfach des Empfängers erreichten. Anstatt zu erklären, warum die E-Mails abgelehnt wurden, schlägt die Benachrichtigung nahe, dass das Löschen des Caches der E-Mail-Anwendung und das Überprüfen nicht zugestellter E-Mails das Problem lösen wird. Diese Erklärung stellt den Empfängern eine scheinbar routinemäßige technische Aufgabe zur Verfügung.
Zwei Schaltflächen, “Cache löschen” und “Nachrichten überprüfen”, sind in der Phishing-E-Mail enthalten. Obwohl sie unterschiedliche Aktionen suggerieren, führen beide zur selben Phishing-Website. Das Ziel zeigt ein generisches Webmail-Anmeldeformular an, das über die Google Cloud Storage Infrastruktur gehostet wird. Die Nutzung eines legitimen Cloud-Hosting-Dienstes macht die Website nicht vertrauenswürdig, da die Phishing-Seite nicht mit einem autorisierten E-Mail-Anbieter verknüpft ist.
Das gefälschte Anmeldeformular zeigt automatisch die E-Mail-Adresse des Empfängers im Benutzernamensfeld an und fragt nach einem Passwort. Diese Information lässt die Seite mit dem Empfängerbriefkasten verbunden erscheinen und reduziert die Menge an Informationen, die der Besucher eingeben muss. Passwörter, die über das Formular eingegeben werden, werden jedoch von Betrügern erfasst und nicht zur Lösung eines Lieferproblems verwendet.
Das Erlangen gültiger E-Mail-Zugangsdaten könnte es Angreifern ermöglichen, auf private Korrespondenz zuzugreifen, Anhänge zu prüfen und sich als Kontoinhaber auszugeben. Ein kompromittiertes Postfach könnte auch verwendet werden, um Passwort-Zurücksetzungen für andere Dienste wie Einkaufsplattformen, Social-Media-Konten und Finanzdienste anzufordern. Angreifer könnten zusätzlich Phishing-E-Mails vom betroffenen Konto senden, um das Vertrauen bestehender Kontakte auszunutzen.
Die vollständige ” Inbound Message Rejection Report Phishing-E-Mail” finden Sie unten:
Subject: Inbound Message Rejection Report
– Inbound Message Rejection Report
There were five (5) incoming emails that failed to reach your inbox.
To help prevent further delivery issues, please clear your email application’s cache
and review your undelivered messages:
[Clear Cache] [Review Messages]Taking action now will help avoid any further disruption to your email access.
Terms | Privacy | Help
– Administrator
Wie man Phishing-E-Mails erkennt
Phishing-E-Mails, die sich als E-Mail-Administratoren ausgeben, nutzen häufig Zustellfehler, Kontobeschränkungen oder technische Probleme, um Empfänger dazu zu bewegen, externen Links zu folgen. In dieser Kampagne ist die Warnung vor fünf abgelehnten eingehenden E-Mails die Haupttäuschung. Die Phishing-E-Mail zeigt eine bestimmte Anzahl fehlender E-Mails, liefert jedoch keine aussagekräftigen Zustelldetails, die es den Empfängern ermöglichen würden, die Behauptung zu überprüfen.
Die Anweisung, den Cache der E-Mail-Anwendung zu löschen, ist ein weiteres verdächtiges Merkmal. Das Löschen von zwischengespeicherten Informationen ist keine typische Voraussetzung, um eingehende E-Mails abzurufen, die von einem Mailserver abgelehnt wurden. Die Phishing-E-Mail nutzt diese technisch klingende Erklärung, um die angeforderte Maßnahme vernünftig erscheinen zu lassen.
Empfänger sollten auch auf die beiden Buttons achten, die in der Benachrichtigung enthalten sind. “Cache löschen” und “Nachrichten überprüfen” scheinen getrennte Funktionen auszuführen, führen jedoch beide Benutzer zur gleichen externen Anmeldeseite. Diese Inkonsistenz ist ein nützliches Zeichen dafür, dass die Buttons dazu gedacht sind, Zugangsdaten zu erfassen und keine echten E-Mail-Managementfunktionen bereitzustellen.
Die Anmeldeseite selbst bietet zusätzliche Warnzeichen. Obwohl das Benutzernamefeld bereits mit der E-Mail-Adresse des Empfängers gefüllt ist, zeigt dies nicht, dass die Website dem E-Mail-Anbieter gehört. Phishing-Websites können Informationen aus dem ursprünglichen E-Mail-Link nutzen, um ihre Anmeldeformulare zu personalisieren und überzeugender wirken zu lassen.
Ein weiteres wichtiges Detail ist der Hosting-Standort der Website. Die Phishing-Seite nutzt die Google Cloud Storage-Infrastruktur, aber eine Website, die über einen legitimen Cloud-Dienst gehostet wird, wird nicht unbedingt von einer vertrauenswürdigen Organisation betrieben. Empfänger sollten die tatsächliche Website-Adresse prüfen und feststellen, ob sie zu ihrem E-Mail-Anbieter gehört, bevor sie ihre Kontodaten eingeben.
Die Phishing-E-Mail ist ebenfalls einfach als “Administrator” gekennzeichnet und enthält generische Links mit den Bezeichnungen “Nutzungsbedingungen”, “Privatsphäre” und “Hilfe”. Diese Elemente verleihen der Benachrichtigung ein administratives Erscheinungsbild, ohne zu klären, welcher E-Mail-Dienst sie angeblich ausgestellt hat. Das Fehlen identifizierbarer Anbieterinformationen in Kombination mit einer unerwarteten Passwortanfrage macht die Benachrichtigung besonders verdächtig.