Die ” Incoming Mail Is Being Misrouted Phishing-E-Mail” ist ein Betrug, bei dem versucht wird, E-Mail-Kontodaten zu stehlen, indem man sich als Mail-Routing-Dienst ausgibt. Sie warnt die Empfänger, dass ihre eingehenden E-Mails wegen eines angeblichen Domain-Konfigurationsproblems blockiert werden. Die Benachrichtigung ermutigt die Nutzer, das Problem über einen Link zu beheben, der zu einer Phishing-Website führt.
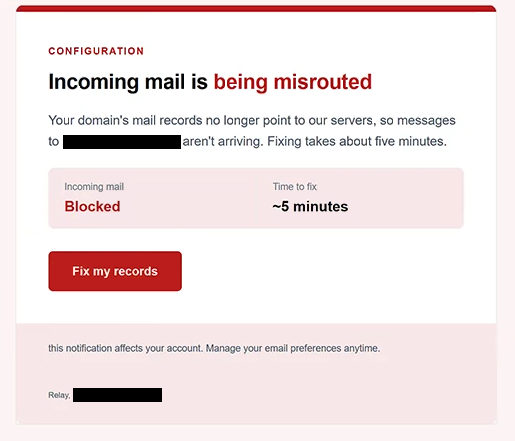
Die E-Mail verwendet den Betreff “Eingehende E-Mails erreichen Ihren Posteingang nicht”. Es wird behauptet, dass die Domain-Postdaten des Empfängers nicht mehr auf die Server des Unternehmens verweisen, was verhindert, dass eingehende E-Mails ihr Ziel erreichen. Die E-Mail liefert jedoch keinen Beweis dafür, dass sich die Domain-Einstellungen des Empfängers geändert haben oder dass die Postzustellung unterbrochen wurde.
Um das angebliche Problem dringend erscheinen zu lassen, zeigt die E-Mail den Status “Eingehende Post: Blockiert” an und gibt an, dass die Lösung des Problems etwa fünf Minuten dauern wird. Empfänger werden ermutigt, auf einen Button mit der Aufschrift “Meine Unterlagen beheben” zu klicken. Dies erweckt den Eindruck, dass ein ernsthaftes Problem mit der E-Mail-Zustellung durch ein schnelles Verwaltungsverfahren gelöst werden kann.
Ein Klick auf den Button öffnet eine Phishing-Website. Die Seite fordert einen Benutzernamen oder eine E-Mail-Adresse und ein Passwort an, während der Link automatisch die E-Mail-Adresse des Empfängers anzeigt, um das Anmeldeformular personalisiert erscheinen zu lassen. Trotz ihres Aussehens ist die Website nicht mit dem beanspruchten Mail-Routing-Service verknüpft.
Die in das Phishing-Formular eingetragenen Zugangsdaten sind für Betrüger gedacht. Wenn Angreifer gültige Anmeldeinformationen erhalten, können sie versuchen, auf das Postfach des Opfers zuzugreifen, private Korrespondenz zu lesen und sensible Anhänge abzurufen. Sie könnten sich auch als Kontoinhaber ausgeben, zusätzliche Phishing-E-Mails versenden oder Passwörter für verbundene Online-Dienste zurücksetzen.
Die vollständige ” Incoming Mail Is Being Misrouted Phishing-E-Mail” finden Sie unten:
Subject: Incoming Emails Not Reaching Your Inbox
Configuration
Incoming mail is being misrouted
Your domain’s mail records no longer point to our servers, so messages to – aren’t arriving. Fixing takes about five minutes.
Incoming mail: Blocked
Time to fix: ~5 minutes[Fix my records]
this notification affects your account. Manage your email preferences anytime.
Relay, –
Wie man Phishing-E-Mails erkennt
Die ” Incoming Mail Is Being Misrouted Phishing-E-Mail” verwendet eine technische Erklärung, um ihre Warnung glaubwürdig erscheinen zu lassen. Verweise auf Domain-Mail-Einträge und Serverkonfigurationen können überzeugend klingen, insbesondere für Empfänger, die mit der E-Mail-Infrastruktur nicht vertraut sind. Die E-Mail liefert jedoch keine spezifischen Konfigurationsdetails oder Beweise dafür, dass eingehende Mails tatsächlich blockiert werden.
Ein weiteres Warnsignal ist die vereinfachte Lösung, die für das angebliche Problem angeboten wird. Die E-Mail behauptet, die Postzustellung sei eingestellt, schlägt aber vor, dass das Klicken auf “Beheben meiner Datensätze” das Problem in etwa fünf Minuten lösen wird. Diese Kombination aus einer ernsthaften technischen Warnung und einer sofortigen Lösung soll die Empfänger dazu ermutigen, dem Link zu folgen, ohne die Benachrichtigung zu hinterfragen.
Die Website hinter dem Button ist besonders verdächtig. Anstatt die Empfänger auf ein erkennbares Mail-Administrationsportal zu verweisen, öffnet sie eine Seite, die auf einer nicht verwandten Domain gehostet wird. Die Website fordert E-Mail-Zugangsdaten an, obwohl die ursprüngliche Benachrichtigung Domain-Mail-Einträge betrifft, was eine Diskrepanz zwischen dem angeblichen Problem und der angeforderten Aktion schafft.
Die automatisch ausgefüllte E-Mail-Adresse kann die Phishing-Seite ebenfalls vertrauenswürdig erscheinen lassen. Empfänger könnten annehmen, dass die Website ihre Konten erkennt, da ihre Adressen bereits angezeigt werden. Betrüger können jedoch E-Mail-Adressen in URLs einfügen, um Phishing-Formulare zu personalisieren, ohne legitimen Zugriff auf die Konten zu haben.
Auch die beanspruchte Identität des Absenders verdient eine Prüfung. Betrüger können sich als Dienstleister ausgeben, indem sie deren Namen kopieren und ihre E-Mails als automatisierte technische Warnungen anzeigen.
Die E-Mail enthält außerdem eine Konfigurationsüberschrift und einen Hinweis zur Verwaltung von E-Mail-Präferenzen. Diese Details ähneln gewöhnlichen administrativen Kommunikationen, verifizieren jedoch nicht die Identität des Absenders. Das Fehlen spezifischer Domaininformationen macht das behauptete Zustellproblem besonders schwer zu belegen.