Die ” Incoming Mails Witheld Phishing-E-Mail” ist ein Versuch, die Anmeldedaten zu diebstahlen, die auf einem Problem mit der Zustellung gefälschter Post basiert. Sie teilt den Empfängern mit, dass wichtige eingehende E-Mails gestoppt wurden und bis zur Überprüfung ihrer Kontoeinstellungen nicht verfügbar bleiben.
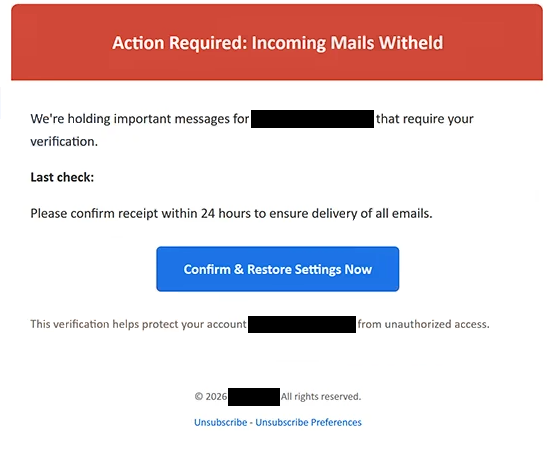
Die E-Mail verwendet einen Betreff, der sich auf die erforderliche Aktion und die Zustellung der Post bezieht. Im Haupttext wird die Warnung direkter mit der Überschrift “Handlung erforderlich: Incoming Mails Witheld “. Es wird behauptet, dass wichtige an den Empfänger adressierte E-Mails derzeit zurückgehalten werden, weil eine Verifikation erforderlich ist.
Um die Situation aktuell wirken zu lassen, gibt die E-Mail ein Datum und eine Uhrzeit für den “letzten Scheck” an. Die Empfänger erhalten dann 24 Stunden Zeit, um den Empfang zu bestätigen, wobei die Implikation bedeutet, dass die gewünschte Verifizierung alle ausstehenden E-Mails zustellen kann.
Der bereitgestellte Button lautet “Bestätigen & Einstellungen jetzt wiederherstellen”. Dies ist keine echte Funktion zur Wiederherstellung der Mailbox-Einstellungen. Anschließend wird der Empfänger zu einer Phishing-Website gebracht, die erstellt wurde, um E-Mail-Kontozugangsdaten zu erhalten.
Im analysierten Fall wurde die resultierende Seite so gestaltet, dass sie einem Gmail-Anmeldebildschirm ähnelte. Sie zeigte das Gmail-Logo an und die E-Mail-Adresse des Empfängers war bereits im entsprechenden Feld eingetragen. Der Besucher wurde nach einem Passwort gefragt und erhielt einen “Weiter”-Button.
Die vorab ausgefüllte Adresse kann dazu führen, dass die Seite mit dem echten Postfach des Nutzers verbunden erscheint, aber die Seite wird nicht von Google betrieben. Die in das Formular eingegebenen Informationen werden an die Betrüger hinter der Kampagne übermittelt.
Das Phishing-Setup kann sich auch je nach E-Mail-Anbieter des Empfängers anpassen. Daher sieht nicht jeder Empfänger unbedingt dieselbe Gmail-ähnliche Seite. Ein Nutzer mit einem Konto von einem anderen Anbieter kann stattdessen eine Anmeldeoberfläche angezeigt bekommen, die diesem Dienst ähnelt.
Das Ziel bleibt unabhängig davon, welches Login-Design erscheint: das Passwort zu erhalten, das mit der E-Mail-Adresse des Empfängers verknüpft ist. Die Behauptungen über zurückgehaltene eingehende Post und Einstellungen, die eine Wiederherstellung erfordern, werden lediglich genutzt, um das Opfer zu diesem Zugangsformular zu führen.
Wenn bereits Zugangsdaten eingereicht wurden, sollte das betroffene E-Mail-Passwort sofort über den legitimen Anbieter geändert werden. Wiederverwendete Passwörter anderer Konten sollten ebenfalls ersetzt werden, und das Konto sollte auf unbekannte Sitzungen, Geräte oder Änderungen überprüft werden.
Die vollständige ” Incoming Mails Witheld Phishing-E-Mail” finden Sie unten:
Subject: Action Required for – recipients: Mail Delivery
Action Required: Incoming Mails Witheld
We’re holding important messages for – that require your verification.
Last check:
Please confirm receipt within 24 hours to ensure delivery of all emails.
[Confirm & Restore Settings Now]
This verification helps protect your account – from unauthorized access.
© 2026 -. All rights reserved.
[Unsubscribe] – [Unsubscribe Preferences]
Wie erkennt man die ” Incoming Mails Witheld ” Phishing-E-Mail
Die Hauptdrucktaktik in dieser Kampagne ist die Behauptung, dass Nachrichten bereits zurückgehalten werden. Anstatt vor einem Problem zu warnen, das später auftreten könnte, teilt die “” Phishing-E-Mail den Empfängern Incoming Mails Witheld mit, dass wichtige E-Mails derzeit warten und erst nach der Verifizierung zugestellt werden können.
Die 24-Stunden-Deadline fügt einen weiteren Grund hinzu, schnell zu handeln. Jemand, der eine wichtige geschäftliche oder private E-Mail erwartet, wählt vielleicht eher “Jetzt Einstellungen bestätigen und wiederherstellen”, anstatt zuerst festzustellen, ob die Warnung von seinem eigentlichen E-Mail-Anbieter stammt.
Auch der Zeitstempel “letzte Kontrolle” verdient Aufmerksamkeit. Ein genaues Datum und eine Uhrzeit können die Benachrichtigung so erscheinen lassen, als sei sie automatisch aus einem echten Postsystem generiert worden. In diesem Fall geht das technisch aussehende Detail jedoch mit einem erfundenen Zustellproblem einher und beweist nicht, dass der Absender Zugriff auf den Postfachstatus des Empfängers hat.
Es gibt auch eine Diskrepanz zwischen dem angegebenen Problem und der angeforderten Aktion. Die E-Mail behauptet, Nachrichten würden zurückgehalten, bis die Einstellungen bestätigt sind, aber das Befolgen der Anweisungen führt zu einer Seite, die das Passwort für das E-Mail-Konto anfordert. Das Eingeben eines Passworts auf dieser Seite wird keine ausstehenden E-Mails freigegeben.
Die personalisierte Login-Seite kann es erschweren, diesen Betrug auf einen Blick zu erkennen. Wenn die Adresse des Empfängers bereits ausgefüllt ist, könnte dies darauf hindeuten, dass die Website das Konto erkennt. Diese Informationen können stattdessen vom Phishing-Link übermittelt und genutzt werden, um die Seite überzeugender erscheinen zu lassen.
Empfänger sollten darauf achten, wohin der Button “Jetzt bestätigen & Einstellungen wiederherstellen” tatsächlich führt. Vertraute Gmail- oder andere Webmail-Marken auf der Zielseite reichen nicht aus, um die Authentizität zu etablieren. Die Domain sollte dem erwarteten E-Mail-Anbieter gehören, bevor irgendwelche Zugangsdaten eingegeben werden.
Ein angebliches Problem mit der Postzustellung kann auch ohne jegliche Nutzung der E-Mail behoben werden. Das Öffnen der normalen Webmail-Anwendung oder das eigenständige Navigieren zur legitimen Seite des Anbieters ermöglicht es dem Nutzer, das Postfach direkt zu überprüfen.
Das unterscheidende Muster bei der ” Incoming Mails Witheld Phishing-E-Mail” ist die Kombination aus angeblich gehaltenen Nachrichten, einem aktuellen Zeitstempel für den letzten Check, einer 24-Stunden-Verifizierungsfrist und einem Button “Einstellungen jetzt bestätigen und wiederherstellen”. Diese Elemente führen zu einer gefälschten, anbieterspezifischen Login-Seite, deren eigentlicher Zweck es ist, das Passwort der E-Mail des Empfängers zu erfassen.