Die ” Password reset requested Phishing-E-Mail” ist ein Betrug mit Credential-Diebstahl, der als Passwort-Zurücksetzungsbenachrichtigung eines E-Mail-Dienstes getarnt ist. Sie versucht, die Empfänger davon zu überzeugen, dass eine Passwortänderung für ihr Konto beantragt wurde und sie den Prozess abschließen müssen, um Probleme beim Empfang von E-Mails zu vermeiden.
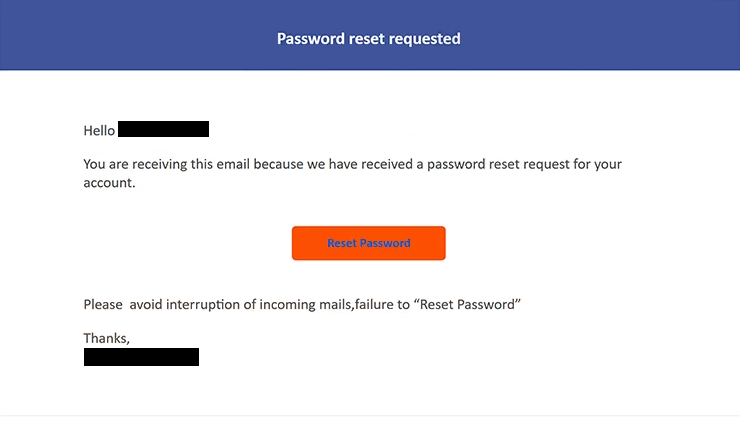
Der Betreff lautet “Passwort zurücksetzen”, gefolgt von Informationen zur Identifikation des Empfängers. Im Inneren steht in der E-Mail, dass eine Passwort-Zurücksetzungsanfrage für das Konto eingegangen ist. Den Empfängern wird anschließend ein Button “Passwort zurücksetzen” angezeigt.
Die E-Mail warnt außerdem, dass das Nicht-Zurücksetzen des Passworts eingehende Post unterbrechen könnte. Diese Behauptung erzeugt Dringlichkeit und gibt den Empfängern einen Grund, den Button zu wählen, auch wenn sie sich nicht daran erinnern, eine Passwortänderung beantragt zu haben.
Hinter der E-Mail gibt es keinen legitimen Passwort-Zurücksetzungsprozess. Die Auswahl von “Passwort zurücksetzen” öffnet eine Phishing-Website, die auf Backblaze B2 Cloud-Speicher gehostet wird. Backblaze B2 selbst ist ein legitimer Dienst, wird aber in dieser Kampagne missbraucht, um Phishing-Inhalte zu hosten.
Die betrügerische Seite kombiniert Elemente verschiedener E-Mail-Dienste. Sie zeigt einen Roundcube Webmail-Login-Bildschirm mit einem Google-gebrandeten Login-Popup darüber an. Ziel ist es, Besucher dazu zu bewegen, ihre E-Mail-Kontodaten anzugeben.
Die in den Anmeldefeldern eingegebenen Informationen werden an die Betrüger gesendet. Das Bereitstellen von Zugangsdaten setzt das Passwort nicht zurück und verhindert nicht, dass eingehende Mails unterbrochen werden.
Der Zugriff auf ein E-Mail-Konto kann private Korrespondenz und andere sensible Informationen offenlegen. Ein kompromittierter Posteingang kann auch nützlich sein, um Passwörter anderer Konten mit derselben E-Mail-Adresse zurückzusetzen oder um sich in E-Mails, die an Kontakte gesendet werden, als Kontoinhaber auszugeben.
Weder Backblaze noch die E-Mail-Dienste, deren Branding auf der Phishing-Seite erscheint, sind für diese Kampagne verantwortlich. Ihre Dienste und visuellen Elemente werden einfach als Teil der Täuschung missbraucht.
Jeder, der ein Passwort auf der Fake-Login-Seite eingegeben hat, sollte es sofort ändern. Das Passwort sollte auch bei allen anderen Konten ersetzt werden, bei denen es wiederverwendet wurde.
Die vollständige ” Password reset requested Phishing-E-Mail” finden Sie unten:
Subject: Reset your password –
Password reset requested
Hello -,
You are receiving this email because we have received a password reset request for your account.
[Reset Password]Please avoid interruption of incoming mails,failure to “Reset Password”
Thanks,
–
Wie man Phishing-E-Mails erkennt
Die “Phishing-E-Mail” kann zunächst glaubwürdig wirken, da echte Online-Dienste Benachrichtigungen senden, wenn Passwort-Zurücksetzungen angefordert werden. Mehrere Details in dieser speziellen E-Mail deuten jedoch darauf hin, dass der Benachrichtigung Password reset requested nicht vertraut werden sollte.
Die erste Frage, die Empfänger bedenken sollten, ist, ob sie tatsächlich ein Passwort-Reset angefordert haben. Eine unerwartete Rücksetzungsbenachrichtigung sollte mit Vorsicht behandelt werden, besonders wenn sie den Empfänger dazu drängt, den Prozess über einen Button in der E-Mail abzuschließen.
Die Warnung vor eingehenden Mails ist ein weiteres wichtiges Zeichen. Die E-Mail behauptet, dass das Nichtauswählen von “Passwort zurücksetzen” zu einer Unterbrechung der eingehenden E-Mails führt. Diese Drohung dient dazu, Empfänger unter Druck zu setzen, schnell zu handeln, anstatt ihr Konto eigenständig zu überprüfen.
Das Ziel des “Passwort zurücksetzen”-Button liefert einen stärkeren Beweis für den Betrug. Anstatt die Empfänger auf die Website ihres eigentlichen E-Mail-Anbieters zu führen, führt es zu Inhalten, die über Backblaze B2 gehostet werden. Eine legitime Cloud-Hosting-Plattform macht die darauf gehosteten Inhalte nicht automatisch vertrauenswürdig.
Auch die Phishing-Seite selbst ist inkonsistent. Sie kombiniert eine Roundcube-Webmail-Oberfläche mit einem Google-gebrandeten Login-Popup. Das Kombinieren von Branding verschiedener Dienste in einem einzigen Passwort-Zurücksetzungsprozess ist ein wesentlicher Grund, die Seite zu hinterfragen.
Empfänger sollten außerdem die im Browser angezeigte Domain prüfen, bevor sie ihre Zugangsdaten eingeben. Ein bekanntes Logo, Anmeldeformular oder Firmenname kann leicht auf eine betrügerische Website kopiert werden, während die tatsächliche Webadresse zeigen kann, dass die Seite nicht vom erwarteten E-Mail-Anbieter betrieben wird.
Ein Passwort-Zurücksetzen kann sicher ohne den E-Mail-Button überprüft werden. Nutzer können die offizielle Website oder Anwendung ihres E-Mail-Anbieters eigenständig öffnen und dort ihr Konto und ihre Sicherheitseinstellungen überprüfen.