Der “E-Mail-Betrug” ist eine Phishing-Kampagne Recent updates to Microsoft policies , die sich als Microsoft ausgibt, um Kontozugangsdaten zu stehlen. Die Phishing-E-Mail behauptet, dass jüngste Änderungen an Microsofts Richtlinien erfordern, dass Nutzer sich erneut bei ihren Anwendungen anmelden. Sie stellt die Anfrage als routinemäßiges administratives Verfahren dar, das notwendig ist, um einen ununterbrochenen Zugriff auf Microsoft-Dienste aufrechtzuerhalten.
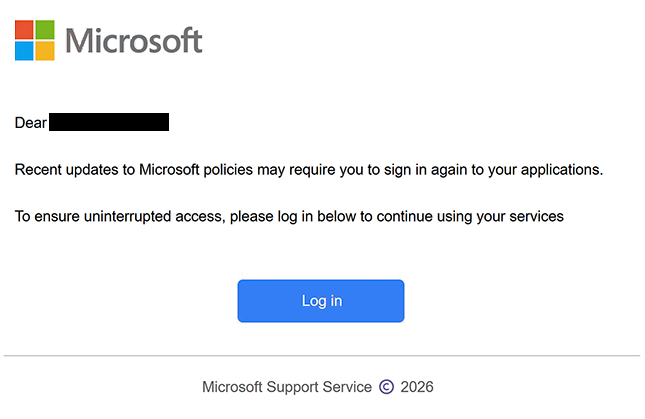
Die Phishing-E-Mail verwendet den Betreff “OFFICE365 PASSWORD UPDATE” und identifiziert sich als Benachrichtigung des Microsoft Support Service. Sie informiert die Empfänger darüber, dass Richtlinienänderungen ihre bestehenden Anwendungssitzungen beeinflussen können, und fordert sie zur erneuten Authentifizierung auf. Obwohl sich die E-Mail auf ein Richtlinien-Update bezieht, wird nicht erklärt, welche Richtlinien sich geändert haben oder warum Nutzer ihre Zugangsdaten angeben müssen.
Um den vermeintlichen Verifizierungsprozess abzuschließen, werden die Empfänger angewiesen, auf einen Button mit der Aufschrift “Anmelden” zu klicken. Der Button führt zu einer Phishing-Website, die bei cocoonwoodsavoie.com gehostet wird und nichts mit Microsoft zu tun hat. Die Website imitiert die Authentifizierungsoberfläche von Microsoft, zeigt das Firmenlogo an und fordert eine E-Mail-Adresse oder Telefonnummer an, um den Anmeldeprozess zu starten.
Die gefälschte Website ist darauf ausgelegt, Login-Informationen zu sammeln, anstatt Nutzer bei Microsoft zu authentifizieren. Über die Phishing-Seite eingereichte Zugangsdaten können von Betrügern erfasst und potenziell genutzt werden, um auf die entsprechenden Microsoft-Konten zuzugreifen. Das vertraute Erscheinungsbild der Login-Oberfläche hilft zu verbergen, dass Nutzer mit einer nicht autorisierten Website interagieren.
Ein kompromittiertes Microsoft-Konto kann sensible Informationen offenlegen, die über verbundene Dienste gespeichert sind. Je nach Konto und seinen Berechtigungen können Betrüger Zugriff auf Outlook-E-Mails, OneDrive-Dokumente, persönliche Informationen und andere zugehörige Ressourcen erhalten. Sie könnten sich auch als Kontoinhaber ausgeben, versuchen, auf weitere Dienste zuzugreifen, oder andere Konten anvisieren, wenn dasselbe Passwort wiederverwendet wurde.
Die vollständige ” Recent updates to Microsoft policies Phishing-E-Mail” finden Sie unten:
Subject: OFFICE365 PASSWORD UPDATE
Dear –
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Wie man Phishing-E-Mails erkennt
Phishing-E-Mails, die Softwareanbieter nachahmen, verwenden häufig Anfragen zur Kontoverifizierung, Sicherheitsupdates und administrative Änderungen, um Empfänger dazu zu bewegen, ihre Zugangsdaten preiszugeben. Im ” Recent updates to Microsoft policies “E-Mail-Betrug” ist das Hauptwarnzeichen die Behauptung, dass Nutzer sich wegen nicht näher bezeichneter Richtlinienänderungen erneut anmelden müssen. Die E-Mail bietet keine sinnvolle Erklärung zum Update oder warum eine Authentifizierung über einen eingebetteten Button erforderlich ist.
Die Betreffzeile “OFFICE365 PASSWORT-UPDATE” ist ein weiteres Detail, das es wert ist, betrachtet zu werden. Obwohl sie auf eine passwortbezogene Änderung hindeutet, behandelt der E-Mail-Text stattdessen Microsoft-Richtlinien und den fortgesetzten Anwendungszugriff. Diese Inkonsistenz zwischen dem Betreff und der tatsächlichen Anfrage kann darauf hindeuten, dass die E-Mail darauf ausgelegt ist, Aufmerksamkeit zu erregen, anstatt ein legitimes Konto-Update zu kommunizieren.
Die Bitte, auf einen “Anmelden”-Button zu klicken, ist besonders verdächtig, da sie Empfänger von den offiziellen Authentifizierungsdiensten von Microsoft wegführt. Phishing-E-Mails tarnen oft externe Ziele hinter Buttons mit vertrauten Labels, wodurch weniger auffällig wird, dass Nutzer an nicht verwandte Webseiten gesendet werden. Eine Überprüfung des tatsächlichen Ziels kann zeigen, ob der Link der Organisation gehört, die die E-Mail angeblich versendet.
Die gefälschte Microsoft-Anmeldeseite zeigt auch, wie Phishing-Websites legitime Authentifizierungssysteme nachahmen können. Sie zeigt erkennbare Marken an und fordert bekannte Kontokennungen an, darunter eine E-Mail-Adresse, Telefonnummer oder einen Skype-Benutzernamen. Diese Funktionen können jedoch kopiert werden, und ihre Präsenz beweist nicht, dass die Website von Microsoft betrieben wird.
Ein weiterer Hinweis ist die Verwendung des Namens “Microsoft Support Service” und eines Urheberrechtshinweises in der E-Mail, um ein offizielles Erscheinungsbild zu schaffen. Firmennamen, Logos und formelle Unterschriften können in Phishing-E-Mails ohne die Genehmigung der Organisation reproduziert werden. Die vollständige E-Mail-Adresse des Absenders und das Ziel eingebetteter Links liefern nützlichere Informationen als nur das Branding.
Empfänger sollten auch vorsichtig sein, wenn eine unerwartete E-Mail behauptet, der Zugriff auf Anwendungen könnte unterbrochen werden, sofern sie nicht ein Authentifizierungsverfahren abgeschlossen haben. Diese Art von Warnung erzeugt Handlungsdruck, selbst wenn kein spezifisches Kontoproblem festgestellt wurde. Legitime Kontobenachrichtigungen können überprüft werden, indem man den entsprechenden Dienst unabhängig öffnet, anstatt einem unaufgeforderten Login-Link zu folgen.