Die ” Security Verification – Periodic Due Diligence “Phishing-E-Mail” ist ein Betrug, der versucht, E-Mail-Kontodaten zu erhalten, indem sie sich als Webmail-Sicherheitsdienst ausgibt. Sie behauptet, dass Empfänger ein obligatorisches Kontoverifizierungsverfahren durchführen müssen, um ununterbrochenen Zugriff auf ihre Postfächer zu gewährleisten. Die Benachrichtigung stellt diese Anforderung im Rahmen einer routinemäßigen Sicherheitsüberprüfung vor, aber ihr eigentlicher Zweck ist es, Nutzer auf eine Phishing-Website zu lenken.
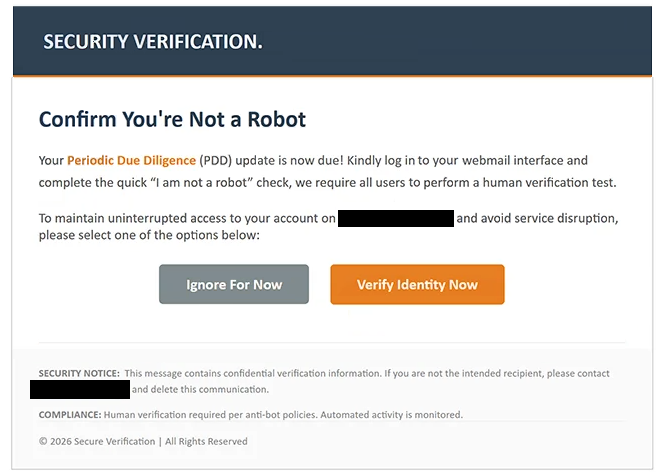
Die E-Mail verwendet das Betreff “Periodic Due Diligence” und enthält prominente Überschriften wie “SECURITY VERIFICATION” und “Confirm You’re Not a Robot”. Sie informiert die Empfänger darüber, dass eine Aktualisierung der Periodic Due Diligence (PDD) erforderlich ist und dass sie sich bei ihren Webmail-Konten anmelden müssen, um eine Identitätsprüfung durchzuführen. Die E-Mail nennt jedoch keinen konkreten Sicherheitsvorfall oder erklärt, warum die Verifizierung notwendig ist.
Empfänger werden darauf hingewiesen, dass das Nichtabschließen des Verfahrens den Zugriff auf ihre E-Mail-Konten unterbrechen kann. Die Benachrichtigung enthält zwei Schaltflächen, “Jetzt ignorieren” und “Identität jetzt verifizieren”, die Nutzer ermutigen, die Verifizierungsoption auszuwählen. Diese Regelung lässt die Anfrage eher einem routinemäßigen Kontopflegeverfahren ähneln als einem Versuch, sensible Informationen zu erhalten.
Ein Klick auf “Identität jetzt verifizieren” führt zu einer Phishing-Website. Die Seite imitiert eine cPanel Webmail-Anmeldeoberfläche und fordert die E-Mail-Adresse und das Passwort des Besuchers an. Trotz der Behauptungen der E-Mail über eine menschliche Verifizierung führt die Website keine legitime CAPTCHA-Überprüfung durch.
Das Phishing-Formular ist darauf ausgelegt, Zugangsdaten für Betrüger zu sammeln. Wenn Empfänger gültige Passwörter angeben, können Angreifer versuchen, auf ihre Postfächer zuzugreifen, private Korrespondenz zu lesen und sensible Anhang zu erhalten. Sie könnten sich auch als Kontoinhaber ausgeben, um zusätzliche Phishing-E-Mails zu verbreiten oder andere mit den betroffenen Adressen verbundene Dienste zu kompromittieren.
Die E-Mail enthält Verweise auf Anti-Bot-Richtlinien, automatisierte Aktivitätsüberwachung und vertrauliche Kontoverifizierungsverfahren. Diese Elemente sollen den Eindruck einer offiziellen Sicherheitsverwaltung erzeugen, legen jedoch nicht fest, dass eine echte Überprüfung stattfindet.
Die ” Security Verification – Periodic Due Diligence “Phishing-E-Mail” missbraucht den Anschein legitimer Webmail-Dienste, einschließlich cPanel. Die angebliche Due Diligence-Anforderung ist ein Vorwand für den Diebstahl von Zugangsdaten, und es wurde keine legitime Verbindung zu cPanel identifiziert.
Die vollständige ” Security Verification – Periodic Due Diligence Phishing-E-Mail” findet ihr unten:
Subject: Periodic Due Diligence
SECURITY VERIFICATION.
Confirm You’re Not a Robot
Your Periodic Due Diligence (PDD) update is now due! Kindly log in to your webmail interface and complete the quick “I am not a robot” check, we require all users to perform a human verification test.
To maintain uninterrupted access to your account on – and avoid service disruption, please select one of the options below:
[Ignore For Now] [Verify Identity Now]
SECURITY NOTICE: This message contains confidential verification information. If you are not the intended recipient, please contact – and delete this communication.
COMPLIANCE: Human verification required per anti-bot policies. Automated activity is monitored.
© 2026 Secure Verification | All Rights Reserved
Wie man Phishing-E-Mails erkennt
Die Phishing-E-Mail Security Verification – Periodic Due Diligence “” enthält mehrere Warnzeichen, beginnend mit ihrer vagen Erklärung der angeblichen Kontoprüfung. Sie behauptet, dass eine Verifizierung verpflichtend ist, nennt aber weder die für die Anforderung verantwortliche Organisation noch gibt sie kontospezifische Details an. Formelle Terminologie allein belegt nicht, dass eine administrative Anfrage legitim ist.
Ein weiteres verdächtiges Merkmal ist die Anweisung, durch Anmeldung in ein Webmail-Konto zu bestätigen, dass der Empfänger ein Mensch ist. Seriöse Websites können CAPTCHA-Challenges nutzen, um Personen von automatisierter Software zu unterscheiden, aber die identifizierte Phishing-Seite fordert stattdessen ein E-Mail-Passwort an. Diese Diskrepanz zwischen der beworbenen Sicherheitsüberprüfung und der tatsächlichen Authentifizierungsanfrage ist ein deutliches Hinweis auf Täuschung.
Die Warnung vor unterbrochenem Kontozugriff erzeugt ebenfalls Druck, zu handeln. Empfänger werden ermutigt zu glauben, dass ihre Postfächer möglicherweise nicht mehr verfügbar werden, sofern sie die Überprüfung nicht abschließen. Die E-Mail erklärt jedoch nicht, welche konkrete Einschränkung angewendet wird oder warum das Konto eine zusätzliche Authentifizierung erfordert.
Die beiden Schaltflächen “Ignorieren vorerst” und “Identität jetzt verifizieren” sind ein weiteres markantes Merkmal. Ihre Darstellung lässt die Benachrichtigung wie eine Standard-Sicherheitserinnerung wirken, wobei die Verifizierung als empfohlene Maßnahme erscheint. Dennoch leitet der Verifizierungsbutton Nutzer auf eine Website weiter, die nichts mit ihrem identifizierbaren E-Mail-Anbieter zu tun hat.
Die Phishing-Website imitiert eine vertraute cPanel Webmail-Anmeldeseite, was sie vertrauenswürdig erscheinen lassen kann. Betrüger können jedoch erkennbare Logos, Authentifizierungsfelder und Verwaltungsoberflächen reproduzieren. Die Websiteadresse und ihre Beziehung zum beanspruchten Dienst sind aussagekräftigere Indikatoren als ihr visuelles Design.
Die E-Mail enthält außerdem Verweise auf Anti-Bot-Richtlinien und Vertraulichkeitspflichten. Diese Aussagen geben der Benachrichtigung einen technischen und offiziellen Ton, ohne überprüfbare Beweise für ein tatsächliches Sicherheitsverfahren zu liefern. Der urheberrechtliche Hinweis auf “Secure Verification” legt ebenfalls nicht die Identität des Absenders fest.