Die ” Verification of Access Renewal Phishing-E-Mail” ist ein Betrug, der sich als IT-Helpdesk ausgibt, um die Passwörter von E-Mail-Konten zu stehlen. Sie behauptet, das Passwort des Empfängers sei abgelaufen und er sei aus seinem Konto ausgecheckt worden. Die Phishing-E-Mail stellt ein Verifizierungsverfahren als einzige Möglichkeit dar, den Zugriff wiederherzustellen, während das bestehende Passwort weiterhin verwendet wird.
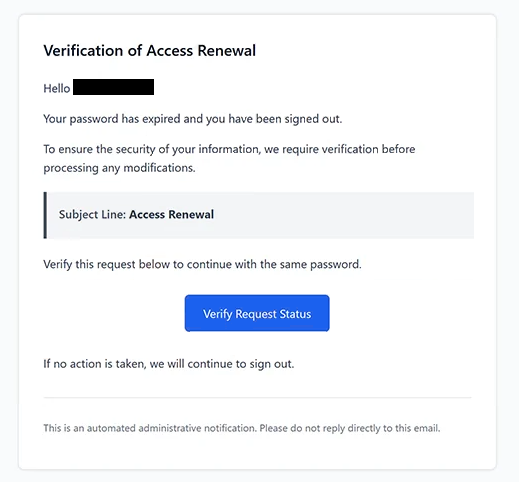
Die E-Mail verwendet den Betreff “Access Renewal” und zeigt die Überschrift ” Verification of Access Renewal .” an. Sie informiert die Empfänger darüber, dass ihre Passwörter nicht mehr gültig sind und eine Identitätsverifizierung erforderlich ist, bevor Kontoänderungen durchgeführt werden können. Die Benachrichtigung nennt jedoch keinen bestimmten E-Mail-Anbieter und erklärt nicht, warum das Passwort angeblich abgelaufen ist.
Die Empfänger werden angewiesen, auf einen Button mit der Aufschrift “Status der Anfrage überprüfen” zu klicken. Die E-Mail legt nahe, dass sie durch diesen Schritt weiterhin ihr aktuelles Passwort verwenden können. Außerdem wird gewarnt, dass sie weiterhin ausgeloggt werden, wenn sie die Überprüfung nicht abschließen, was Druck auf die Befolgung der Anweisungen ausübt.
Der Button führt zu einer Phishing-Website, die bei shanghaijundu.com gehostet wird, einer Domain, die nicht mit dem E-Mail-Dienst des Empfängers zu tun hat. Die Website zeigt die Überschrift “Fahren Sie mit Ihrer E-Mail fort” an und zeigt ein Anmeldeformular mit bereits eingegebener E-Mail-Adresse des Empfängers. Besucher werden dann gebeten, ihr Passwort anzugeben.
Die vorausgefüllte E-Mail-Adresse soll die Authentifizierungsseite personalisiert und vertrauenswürdig erscheinen lassen. Empfänger können annehmen, dass die Website ihre Konten erkennt, da ihre Adressen bereits angezeigt werden. Diese Informationen können jedoch in einem Phishing-Link enthalten oder von Betrügern vor dem Versand der E-Mail erhalten werden.
Passwörter, die über das gefälschte Formular eingegeben werden, werden von den Angreifern gesammelt. Wenn die Zugangsdaten gültig sind, können Betrüger versuchen, auf die betroffenen Briefkästen zuzugreifen, private Korrespondenz zu lesen und sensible Informationen aus gespeicherten E-Mails oder Anhängen zu erhalten. Sie können sich auch als Kontoinhaber ausgeben, um zusätzliche Phishing-E-Mails zu verschicken.
Kompromittierte E-Mail-Konten können andere Online-Dienste unbefugtem Zugriff aussetzen. Angreifer könnten versuchen, Passwörter für Konten, die mit der betroffenen E-Mail-Adresse verknüpft sind, zurückzusetzen und so möglicherweise Zugang zu weiteren persönlichen oder geschäftlichen Informationen zu erhalten. Das Ausmaß des Schadens hängt von den Sicherheitseinstellungen des Kontos ab und davon, ob die gestohlenen Zugangsdaten erfolgreich verwendet werden können.
Die “Phishing-E-Mail” stellt nicht fest, dass das Passwort des Empfängers Verification of Access Renewal abgelaufen ist oder dass sein Konto ausgeloggt wurde. Ihr Zweck ist es, Anmeldedaten über eine gefälschte Authentifizierungsseite zu erhalten, anstatt einen legitimen Passwortverlängerungsprozess abzuschließen.
Die vollständige ” Verification of Access Renewal Phishing-E-Mail” finden Sie unten:
Subject: Access Renewal
Verification of Access Renewal
Hello -,
Your password has expired and you have been signed out.
To ensure the security of your information, we require verification before processing any modifications.
Subject Line: Access RenewalVerify this request below to continue with the same password.
[Verify Request Status]If no action is taken, we will continue to sign out.
This is an automated administrative notification. Please do not reply directly to this email.
Wie man Phishing-E-Mails erkennt
Die ” Verification of Access Renewal Phishing-E-Mail” enthält mehrere Warnzeichen, beginnend mit der unerwarteten Ablaufbenachrichtigung des Passworts. Sie behauptet, der Empfänger sei ausgeloggt worden, liefert aber keine kontospezifischen Informationen oder Erklärungen für das vermeintliche Ablaufdatum. Die Benachrichtigung nennt auch nicht die Organisation, die für die Verwaltung des Kontos verantwortlich ist.
Ein weiteres verdächtiges Detail ist die Anweisung, ein abgelaufenes Passwort zu verifizieren, während man weiterhin dieselben Zugangsdaten verwendet. Die E-Mail behauptet, das Passwort sei abgelaufen, legt aber nahe, dass die Verifizierung dem Empfänger erlauben wird, es weiterhin zu verwenden. Diese Inkonsistenz wirft Fragen zur Legitimität des angeblichen Kontoerneuerungsverfahrens auf.
Der Button “Status der Anfrage überprüfen” ist besonders wichtig, da er die Empfänger zu einer Website weiterleitet, die nichts mit ihrem E-Mail-Anbieter zu tun hat. Obwohl der Button offenbar eine routinemäßige administrative Funktion bietet, fordert sein Ziel das bestehende Passwort des Empfängers an. Diese Diskrepanz zwischen dem beanspruchten Verifizierungsverfahren und der eigentlichen Website ist charakteristisch für Phishing-E-Mails mit Credential-Diebstahl.
Die gefälschte Anmeldeseite kann auch überzeugend wirken, da sie automatisch die E-Mail-Adresse des Empfängers anzeigt. Eine vorausgefüllte Adresse beweist jedoch nicht, dass die Website einem legitimen Dienstleister gehört. Phishing-Websites können bereits bekannte Informationen für Betrüger nutzen, um Authentifizierungsformulare personalisiert erscheinen zu lassen.
Die Formulierung der E-Mail liefert einen weiteren Hinweis. Sie verwendet administrative Begriffe wie ” Verification of Access Renewal ” und bezieht sich auf Sicherheitsanforderungen, ohne eine spezifische IT-Abteilung zu nennen oder das Kontoproblem zu erklären. Solche Begriffe können eine E-Mail offiziell erscheinen lassen, während sie nur wenige überprüfbare Informationen liefert.
Die Warnung vor fortgesetzten Abmeldungen erzeugt ebenfalls Dringlichkeit. Empfänger werden ermutigt zu glauben, dass ihre Konten unzugänglich bleiben, solange sie die Verifizierung nicht abgeschlossen haben. Dieser Druck kann den eingebetteten Button wichtiger erscheinen lassen, als zu prüfen, ob der Passwort-Ablaufclaim echt ist.
Schließlich enthält die E-Mail einen automatischen administrativen Haftungsausschluss und weist die Empfänger an, nicht zu antworten. Obwohl diese Elemente in legitimen, systemgenerierten E-Mails häufig vorkommen, können sie auch bei Phishing-Versuchen reproduziert werden.