Die ” Webmail HostingServer has automatically updated Phishing-E-Mail” gibt vor, eine Sicherheitswarnung bezüglich des Webhosting-Servers des Empfängers zu sein. Sie behauptet, dass ein neuer Antivirenschutz automatisch installiert wurde, und fordert den Empfänger auf, seine Identität zu verifizieren, um sein E-Mail-Konto aktiv zu halten. In Wirklichkeit gibt es kein Antiviren-Update, das eine Bestätigung benötigt. Die E-Mail wird verwendet, um Webmail-Anmeldedaten zu stehlen.
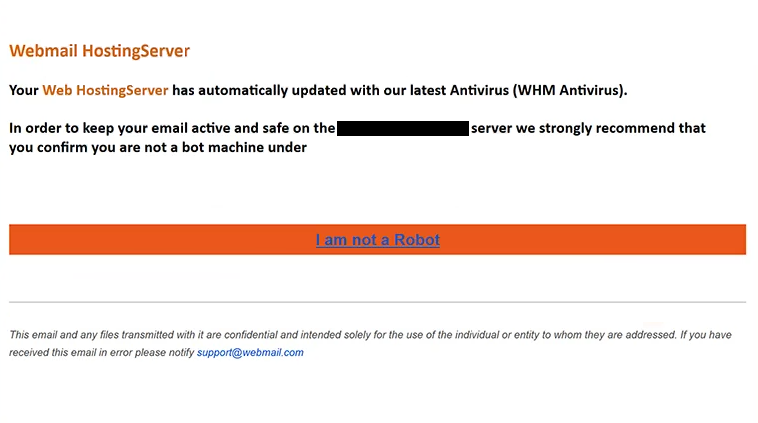
Der Betreff enthält die Informationen des Empfängers, gefolgt von “Bestätigen Sie Ihren Zugriff.” Im Inneren identifiziert sich die E-Mail als von “Webmail HostingServer” stammend und sagt, dass der Webhosting-Server des Empfängers mit der neuesten Version eines Antivirenprogramms namens “WHM Antivirus” aktualisiert wurde.
Den Empfängern wird dann gesagt, dass sie nachweisen müssen, dass sie Menschen sind, damit ihre E-Mail auf dem Server “aktiv und sicher” bleibt. Um diese Überprüfung angeblich abzuschließen, bittet die E-Mail sie, “Ich bin kein Roboter” auszuwählen.
Dies führt keine Sicherheitsüberprüfung durch und bestätigt nichts mit dem Hosting-Anbieter des Empfängers. Stattdessen öffnet eine gefälschte “Webmail-Login”-Seite. Die E-Mail-Adresse des Empfängers ist bereits ausgefüllt, sodass er nur sein Passwort angeben muss. Alles, was in das Formular eingegeben wird, wird an die Betrüger gesendet.
Die Phishing-Seite zeigt außerdem eine Meldung “Secure SSL Connection”. Dies soll Besucher beruhigen, dass das Anmeldeformular sicher ist, aber der auf einer Website angezeigte Text beweist nicht, dass die Seite zu einem legitimen Webmail-Dienst gehört.
Die Website, die das gefälschte Anmeldeformular hostet, scheint eine legitime WordPress-Website zu sein, die kompromittiert wurde. Die Phishing-Seite ist in den internen Verzeichnissen gespeichert, was darauf hindeutet, dass der Betreiber der Seite nicht beteiligt ist und dass Angreifer die Website missbrauchen, um deren Inhalte zu hosten.
Die Verweise auf WHM sind ein weiterer Teil der Täuschung. WHM, oder Web Host Manager, ist ein echtes Hosting-Management-Produkt, hat aber nichts mit dieser Phishing-E-Mail zu tun. Die Betrüger verwenden bekannte Hosting-Begriffe, um das angebliche Antiviren-Update glaubwürdiger klingen zu lassen.
Wenn das auf der gefälschte Login-Seite eingetragene Passwort gültig ist, könnten Angreifer Zugriff auf das Webmail- oder Hosting-Konto des Opfers erhalten. Dies kann es ihnen ermöglichen, private E-Mails zu lesen, E-Mails über das kompromittierte Konto zu senden, auf verbundene Dienste zuzugreifen oder das Postfach zu nutzen, um weitere Personen mit zusätzlichen Phishing-E-Mails gezielt anzugreifen.
Die vollständige ” Webmail HostingServer has automatically updated Phishing-E-Mail” finden Sie unten:
Subject: -, Confirm Your Access
Webmail HostingServer
Your Web HostingServer has automatically updated with our latest Antivirus (WHM Antivirus).In order to keep your email active and safe on the – server we strongly recommend that you confirm you are not a bot machine under –
[I am not a Robot]This email and any files transmitted with it are confidential and intended solely for the use of the individual or entity to whom they are addressed. If you have received this email in error please notify the system administrator.
Wie erkennt man die ” Webmail HostingServer has automatically updated ” Phishing-E-Mail
Die Aufforderung, eine “Ich bin kein Roboter”-Prüfung durchzuführen, ist eines der einfachsten Details, die man hinterfragen kann. Die E-Mail behauptet, dass bereits ein Antivirenschutz auf einem Hosting-Server installiert wurde, aber es heißt, der Empfänger müsse nachweisen, dass er ein Mensch ist, um seine E-Mail aktiv zu halten. Diese beiden Dinge haben keinen vernünftigen Zusammenhang.
Ein echtes Server-Antiviren-Update würde nicht verlangen, dass Nutzer ihre Identität per unerwarteter E-Mail bestätigen. Wenn ein Hosting-Anbieter Sicherheitswartungen durchführt, können Nutzer ihr Konto direkt über das Hosting-Kontrollpanel überprüfen oder den Anbieter kontaktieren, wenn sie unsicher sind, ob Maßnahmen erforderlich sind.
Der Name “WHM Antivirus” sollte die E-Mail ebenfalls nicht vertrauenswürdig erscheinen lassen. WHM ist legitime Hosting-Technologie, aber Betrüger verwenden oft echte Fachbegriffe, um falsche Sicherheitswarnungen überzeugend klingen zu lassen. In diesem Fall beweist der Verweis auf WHM nicht, dass das Antiviren-Update existiert.
Die gefälschte Login-Seite ist ein weiteres klares Problem. Empfänger werden von ihrem normalen Webmail-Dienst weggeschickt und nach einem Passwort auf einer Seite gefragt, die über eine andere Website gehostet wird. Wenn die korrekte E-Mail-Adresse bereits ausgefüllt ist, ist das Formular nicht echt. Diese Informationen können leicht in einem Phishing-Link eingefügt werden, bevor die E-Mail gesendet wird.
Nutzer sollten auch Behauptungen wie “Secure SSL Connection” ignorieren, wenn sie entscheiden, ob eine Login-Seite vertrauenswürdig ist. Eine Phishing-Seite kann sicherheitsbezogene Formulierungen genauso leicht anzeigen wie jeder andere Text. Selbst HTTPS allein beweist nicht, dass die auf einer Seite angezeigte Organisation tatsächlich Eigentümer ist.
Jeder, der die ” Webmail HostingServer has automatically updated Phishing-E-Mail” erhält, sollte darauf achten, deren Anweisungen zu befolgen. Wenn es Bedenken bezüglich der E-Mail oder des Hosting-Kontos gibt, ist der sicherste Weg, den legitimen Dienst eigenständig zu eröffnen und das Konto dort zu überprüfen.
Das blosse Lesen der E-Mail zeigt das Passwort nicht. Das Hauptrisiko besteht darin, die Zugangsdaten in das gefälschte Webmail-Formular einzugeben.