Die “Phishing-E-Mail” versucht, die Passwörter des E-Mail-Kontos Webmail Is Down For Maintenance zu stehlen, indem sie die Empfänger glauben lässt, ihr Webmail-Dienst sei vorübergehend nicht verfügbar. Sie stellt die Situation als routinemäßige Wartung dar und fordert die Nutzer auf, sich erneut anzumelden, um weiterhin E-Mails zu erhalten. Hinter der Warnung liegt kein echtes Wartungsproblem.
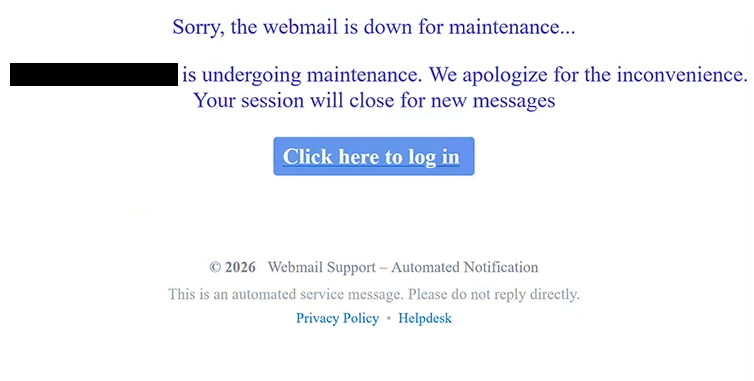
Der Betreff lautet “WEBMAIL-SERVICE WARTUNG.” In der E-Mail steht, dass das Webmail-Konto des Empfängers derzeit gewartet wird, und entschuldigt sich für die Unannehmlichkeiten. Außerdem wird gewarnt, dass die aktuelle Sitzung für neue E-Mails geschlossen wird, sodass es so wirkt, als könnten eingehende E-Mails betroffen sein, sofern der Empfänger sich nicht erneut anmeldet.
Empfänger werden ermutigt: “Klicken Sie hier, um sich einzuloggen.” Anstatt ihren normalen Webmail-Dienst zu öffnen, gelangen sie zu einer Phishing-Seite, die mit Backblaze B2 Cloud-Speicher gehostet wird.
Die gefälschte Seite kann ihr Aussehen je nach E-Mail-Adresse des Empfängers ändern. Sie versucht zu identifizieren, welcher E-Mail-Anbieter verwendet wird, und zeigt dann ein Anmeldeformular an, das diesem Dienst ähnelt. Im analysierten Beispiel kopierte die Seite den Authentifizierungsbildschirm von Google und zeigte bereits die E-Mail-Adresse des Empfängers an.
Die Phishing-Seite nutzte außerdem im Hintergrund einen Roundcube-Webmail-Anmeldebildschirm und zeigte ein Gmail-inspiriertes “Account Authentication”-Formular davor. Die Kombination vertrauter E-Mail-Dienste kann die Seite wie Teil eines normalen Webmail-Authentifizierungsprozesses erscheinen lassen, obwohl sie mit keinem der beiden Dienste verbunden ist.
Das Eingeben eines Passworts stellt weder den Webmail-Zugang wieder her noch führt ein Wartungsverfahren ab. Die Zugangsdaten werden an Betrüger gesendet, die dann versuchen können, auf das echte E-Mail-Konto zuzugreifen.
Weder Google, Roundcube, Backblaze noch ein seriöser Webmail-Anbieter sind für diese Phishing-E-Mail verantwortlich. Die Speicherinfrastruktur von Backblaze wird einfach missbraucht, um die gefälschte Login-Seite zu hosten.
Ein gestohlenes E-Mail-Passwort kann Betrügern Zugang zu privater Korrespondenz und Informationen geben, die im Postfach gespeichert sind. Sie können sich auch als Kontoinhaber ausgeben und die kompromittierte Adresse nutzen, um weitere Phishing-E-Mails anzugreifen. Da viele Online-Konten auf E-Mails zur Passwortwiederherstellung angewiesen sind, kann der Zugriff auf das Postfach auch Angreifern helfen, andere Dienste mit derselben Adresse ins Visier zu nehmen.
Die vollständige ” Webmail Is Down For Maintenance Phishing-E-Mail” finden Sie unten:
Subject: WEBMAIL SERVICE MAINTENANCE
Sorry, the webmail is down for maintenance…
– is undergoing maintenance. We apologize for the inconvenience.
Your session will close for new messages
[Click here to log in]© 2026 Webmail Support – Automated Notification
This is an automated service message. Please do not reply directly.
Privacy Policy • Helpdesk
Wie erkennt man die ” Webmail Is Down For Maintenance ” Phishing-E-Mail
Die Wartungsgeschichte ergibt keinen Sinn im Vergleich zu dem, was die E-Mail von den Empfängern verlangt. Die Serverwartung wird vom Dienstanbieter übernommen und sollte nicht verlangen, dass einzelne Nutzer ihre Passwörter über eine unerwartete E-Mail eingeben.
Die Warnung, dass die Sitzung des Empfängers “wegen neuer Nachrichten geschlossen wird” ist ein weiterer Versuch, die Situation dringend erscheinen zu lassen. Jemand, der für Arbeit oder persönliche Kommunikation auf E-Mails angewiesen ist, könnte sich Sorgen machen, eingehende E-Mails zu übersehen, und sich anmelden, ohne zu prüfen, ob die Wartungsbenachrichtigung echt ist.
Die gefälschte Login-Seite wirkt zunächst überzeugend, da sie Branding im Zusammenhang mit dem E-Mail-Anbieter des Empfängers anzeigen kann. Sie kann sogar automatisch die korrekte E-Mail-Adresse anzeigen. Keines dieser Details beweist, dass die Seite legitim ist. E-Mail-Adressen können in Phishing-Links enthalten sein und verwendet werden, um anzupassen, was nach dem Öffnen angezeigt wird.
Auf der Phishing-Seite gibt es außerdem eine ungewöhnliche Kombination aus Gmail- und Roundcube-Elementen. Ein legitimer Anmeldeprozess würde die Nutzer normalerweise über das Authentifizierungssystem ihres eigentlichen E-Mail-Dienstes leiten, anstatt Schnittstellen von verschiedenen Plattformen zu kombinieren.
Wenn Webmail wirklich nicht verfügbar ist, sollten Nutzer den Dienst wie üblich öffnen. Sie können auch direkt ihren E-Mail-Administrator oder Hosting-Anbieter kontaktieren, um zu prüfen, ob Wartung stattfindet. Es ist nicht notwendig, eine Login-Option über eine unerwartete E-Mail zu nutzen.
Das Empfangen oder Lesen der “Phishing-E-Mail” zeigt das Passwort des Kontos Webmail Is Down For Maintenance nicht. Das Risiko besteht darin, die Zugangsdaten in das gefälschte Anmeldeformular einzugeben.