Die ” Webmail security update verification Phishing-E-Mail” ist Teil einer Kampagne zum Diebstahl von Zugangsdaten, die Nutzer von Webmail-Diensten ins Visier nimmt. Die Phishing-E-Mail ist als offizielle Sicherheitsbenachrichtigung getarnt und behauptet, dass das E-Mail-System des Empfängers kürzlich aktualisiert wurde und eine Mailbox-Verifizierung notwendig sei, um die neueste Sicherheitsversion zu aktivieren.
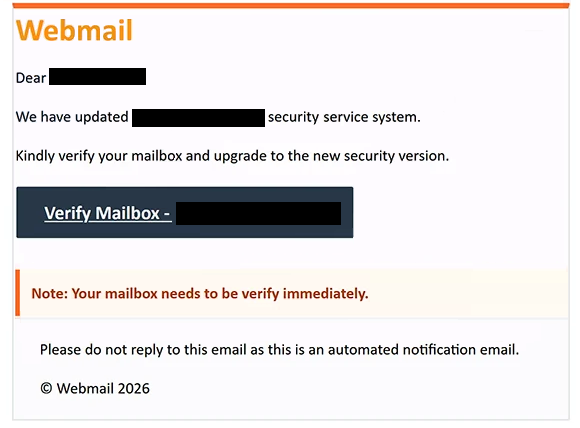
Die Phishing-E-Mail verwendet den Betreff ” Webmail security update verification ” und informiert die Empfänger darüber, dass das Sicherheitsdienstsystem ihrer Domain aktualisiert wurde. Sie weist sie an, ihr Postfach sofort zu verifizieren, um das angebliche Upgrade abzuschließen. Die E-Mail enthält außerdem die Adresse oder Domain des Empfängers im Inhalt, sodass die Benachrichtigung relevant für das jeweilige E-Mail-Konto erscheint.
Ein Button mit der Aufschrift “Mailbox überprüfen” wird bereitgestellt, um den vermeintlichen Verifizierungsprozess zu starten. Ein Klick darauf leitet die Nutzer zu einer Phishing-Website weiter, die eine gefälschte Webmail-Login-Seite anzeigt. Die Seite fordert eine E-Mail-Adresse und ein Passwort an und präsentiert das Formular als Standard-Authentifizierungsschritt, der erforderlich ist, um das Sicherheitsupdate abzuschließen.
Die Phishing-Website zeigt außerdem ein “Secure SSL Connection”-Etikett, um den Eindruck zu verstärken, dass der Anmeldeprozess geschützt ist. Dieses Label bestätigt jedoch nicht die Legitimität der Website. Zweck des gefälschten Anmeldeformulars ist es, von Besuchern eingegebene Zugangsdaten zu erfassen und den Betrügern zugänglich zu machen.
Die Phishing-E-Mail enthält außerdem einen Urheberrechtsverweis auf cPanel, L.L.C., ein legitimes Unternehmen, das mit Webhosting-Management-Software verbunden ist. Dieser Verweis dient dazu, die E-Mail offiziell erscheinen zu lassen, aber cPanel hat keine identifizierte Beteiligung an der Phishing-Kampagne. Die Betrüger nutzen den bekannten Namen des Unternehmens aus, um ihren Imitationsversuch zu unterstützen.
Wenn Angreifer gültige Webmail-Zugangsdaten erhalten, können sie Zugang zu privater Korrespondenz, gespeicherten Anhängen und anderen Informationen erhalten, die über das kompromittierte Konto verfügbar sind. Sie könnten sich auch als Kontoinhaber ausgeben, zusätzliche Phishing-E-Mails an Kontakte senden oder versuchen, Passwörter für andere mit der betroffenen E-Mail-Adresse verbundene Dienste zurückzusetzen.
Die identifizierte Kampagne konzentriert sich darauf, Anmeldedaten zu stehlen, anstatt Malware zu verbreiten. Ihr zentraler Täuschung ist die Behauptung, ein E-Mail-Sicherheitsupdate könne ohne sofortige Mailbox-Verifizierung nicht abgeschlossen werden, wodurch Empfänger auf eine von Angreifern kontrollierte Login-Seite statt auf einen legitimen Webmail-Dienst geleitet werden.
Die vollständige ” Webmail security update verification Phishing-E-Mail” finden Sie unten:
Subject: Webmail security update verification
Webmail
Dear –
We have updated – security service system.
Kindly verify your mailbox and upgrade to the new security version.
[Verify Mailbox] –Note: Your mailbox needs to be verify immediately.
Please do not reply to this email as this is an automated notification email.© Webmail 2026
Copyright© 2026 cPanel, L.L.C.
Wie man Phishing-E-Mails erkennt
Phishing-E-Mails, die sich als Webmail-Administratoren ausgeben, nutzen oft Sicherheitsupdates, Kontoverifizierungsanforderungen oder Serviceunterbrechungen als Gründe, um Anmeldedaten anzufordern. In dieser Kampagne ist das Hauptwarnzeichen die unerwartete Anweisung, ein Postfach unmittelbar nach einem angeblichen System-Update zu verifizieren. Die Phishing-E-Mail liefert keinen unabhängig überprüfbaren Beweis dafür, dass der E-Mail-Dienst des Empfängers tatsächlich eine solche Maßnahme erfordert.
Auch die Formulierung und Präsentation liefern Hinweise. Die E-Mail bezieht sich auf ein Update des Sicherheitsdienstes, nennt aber nicht eindeutig einen bestimmten Hosting-Anbieter, der für die Änderung verantwortlich ist. Sie enthält außerdem die grammatikalisch fehlerhafte Anweisung “Ihr Postfach muss sofort überprüft werden”, was ein weiterer Grund ist, seine Echtheit zu hinterfragen.
Empfänger sollten besonders auf Links achten, die mit Verifizierungsbuttons verknüpft sind. In diesem Fall führt der Button “Mailbox überprüfen” zu einer Domain, die keinen Bezug zu einem identifizierbaren Webmail-Anbieter hat. Eine Anmeldeseite, die über eine unerwartete externe Domain erreicht wird, sollte als verdächtig behandelt werden, selbst wenn sie einer vertrauten E-Mail-Oberfläche ähnelt.
Ein weiteres Merkmal ist die Verwendung beruhigender Sicherheitsterminologie. Bezeichnungen wie “Secure SSL Connection”, Verweise auf Systemupgrades und bekannte Firmennamen können Phishing-Websites glaubwürdig erscheinen lassen. Keines dieser Elemente beweist jedoch, dass eine Website von der Organisation betrieben wird, die sie zu vertreten behauptet.
Auch die tatsächliche E-Mail-Adresse des Absenders sollte überprüft werden, anstatt sich auf den angezeigten Absendernamen zu verlassen. Eine unbekannte Domain, eine Adresse, die nicht mit dem angegebenen Dienstleister zu tun hat, oder Inkonsistenzen zwischen Absender und der verknüpften Website können auf eine Imitation hindeuten. Selbst wenn diese Angaben überzeugend erscheinen, stellen sie keine eigenständige Authentizität dar.
Die zuverlässigste Methode, diese Art von Phishing-E-Mail zu bewerten, besteht darin, Kontobenachrichtigungen über den legitimen Webmail-Dienst zu überprüfen, der unabhängig von der E-Mail abgerufen wird. Die Kombination aus einem dringenden Sicherheitsupdate, einem Mailbox-Verifizierungsbutton und einem Anmeldeformular, das auf einer nicht verwandten Domain gehostet wird, ist besonders relevant, um den ” Webmail security update verification Phishing-Versuch” zu identifizieren.