Die ” Webmail: We detected a suspicious login Phishing-E-Mail” ist ein Betrug mit Diebstahl von Zugangsdaten, der als Webmail-Sicherheitswarnung getarnt ist. Sie behauptet, dass ein neues Gerät kürzlich auf das E-Mail-Konto des Empfängers zugegriffen hat, und ermutigt ihn, den angeblichen Login zu überprüfen, falls er ihn nicht erkennt.
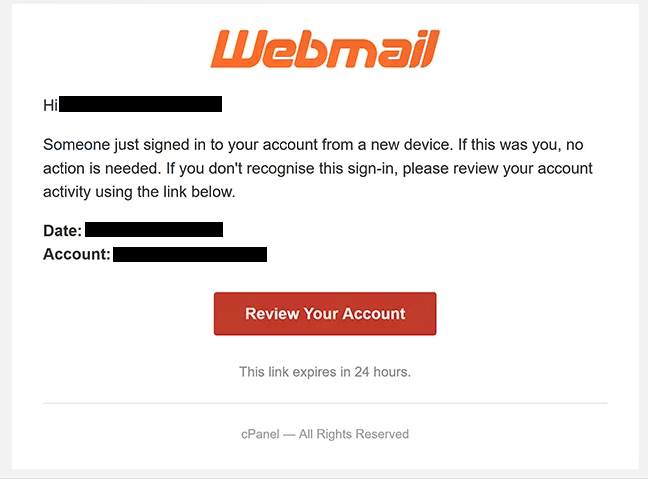
Die E-Mail ist darauf ausgelegt, Bedenken zu wecken, dass jemand möglicherweise unbefugten Zugriff auf das Postfach des Empfängers erhalten hat. Sie enthält Details zum angeblichen Login und teilt den Empfängern mit, dass keine Maßnahmen erforderlich sind, wenn sie die Aktivität erkennen. Wer dies nicht tut, wird ermutigt, nachzuforschen.
Um das angebliche Sicherheitsereignis zu überprüfen, werden die Empfänger angewiesen, den Button “Konto überprüfen” auszuwählen. Die E-Mail warnt außerdem, dass der bereitgestellte Link innerhalb von 24 Stunden abläuft, was die Dringlichkeit der Anfrage erhöht.
Der Button “Konto überprüfen” öffnet keine legitime Webmail-Kontoverwaltungsseite. Er leitet die Empfänger zu einer Phishing-Website weiter, die auf einer nicht verwandten Domain gehostet wird. Die Seite imitiert eine cPanel-Webmail-Anmeldeseite und verwendet bekanntes Branding, um den Anmeldeprozess legitim erscheinen zu lassen.
Die gefälschte Seite bittet die Besucher, ihre E-Mail-Adresse und ihr Passwort einzugeben. Alle über dieses Formular eingereichten Zugangsdaten werden den Betrügern offengelegt, anstatt zur Überprüfung des angeblich verdächtigen Logins verwendet zu werden.
Gestohlene Webmail-Zugangsdaten können Betrügern unbefugten Zugang zum betroffenen Postfach und zu den darin gespeicherten Informationen verschaffen. Ein E-Mail-Konto kann auch mit anderen Online-Diensten verbunden sein, die die Adresse zur Kontowiederherstellung verwenden.
Jeder, der Zugangsdaten auf der gefälschten Login-Seite eingegeben hat, sollte das betroffene E-Mail-Passwort ändern. Wenn dasselbe Passwort für andere Konten verwendet wird, sollte es auch bei diesen Diensten ersetzt werden.
Die Sicherheitswarnung in der “Phishing-E-Mail” ist daher ein Lockvogel Webmail: We detected a suspicious login . Ihr Zweck ist es, Empfänger davon zu überzeugen, dem bereitgestellten Link zu folgen und ihre Zugangsdaten auf einer gefälschten Webmail-Anmeldeseite einzugeben.
Die vollständige ” Webmail: We detected a suspicious login Phishing-E-Mail” finden Sie unten:
Subject: Webmail : We detected a suspicious login
Webmail
Hi -,
Someone just signed in to your account from a new device. If this was you, no action is needed. If you don’t recognise this sign-in, please review your account activity using the link below.
Date: –
Account: –[Review Your Account]
This link expires in 24 hours.
cPanel — All Rights Reserved
Wie man Phishing-E-Mails erkennt
Die unerwartete Warnung vor neuem Gerät ist der Hauptgrund, die ” Webmail: We detected a suspicious login Phishing-E-Mail” zu hinterfragen. Sicherheitswarnungen wegen unbekannter Logins können zu einer sofortigen Reaktion führen, da Empfänger glauben könnten, ihr Konto sei bereits kompromittiert.
Die 24-Stunden-Frist erhöht diesen Druck. Die E-Mail behauptet, dass der Link “Konto überprüfen” abläuft, was die Empfänger dazu ermutigt, den angeblichen Login schnell zu untersuchen, anstatt die Benachrichtigung eigenständig zu überprüfen.
Das Ziel hinter dem Button ist ein nützlicherer Indikator als die sichtbare Formulierung. In dieser Kampagne führt die Wahl von “Konto überprüfen” die Empfänger zu einer Domain, die nicht mit dem legitimen Webmail-Dienst zu tun hat. Links in unerwarteten Sicherheits-E-Mails sollten daher vor der Eingabe von Zugangsdaten überprüft werden.
Die gefälschte Login-Seite ist ein weiterer Teil der Täuschung. Sie verwendet das cPanel Webmail-Branding und fragt nach einer E-Mail-Adresse und einem Passwort. Ein vertrautes Logo oder ein realistisches Anmeldeformular beweist jedoch nicht, dass eine Website zu dem Dienst gehört, den sie repräsentiert. Phishing-Seiten können diese visuellen Elemente reproduzieren.
Empfänger sollten die in der Adressleiste des Browsers angezeigte Domain vor der Eingabe der Anmeldeinformationen prüfen. Wenn die Adresse nicht zum erwarteten Dienst gehört, sollten Zugangsdaten nicht eingereicht werden.
Die Absenderadresse sollte ebenfalls überprüft werden, anstatt sich ausschließlich auf den angezeigten Absendernamen zu verlassen. Eine E-Mail kann so erscheinen, als käme sie von einem bekannten Dienst, während sie von einer nicht verwandten Adresse stammt.
Eine Warnung wegen verdächtiger Anmeldung kann ohne die Nutzung des E-Mail-Buttons untersucht werden. Empfänger können direkt auf ihren normalen Webmail-Dienst zugreifen und dort verfügbare Konto- oder Sicherheitsinformationen einsehen. Dies verhindert, dass eine unerwünschte E-Mail herausfindet, welche Website ihr Passwort erhält.