Die ” Webmail – We received a request to terminate your account Phishing-E-Mail” ist ein Betrug, der darauf abzielt, E-Mail-Kontozugangsdaten zu stehlen, indem man sich als Webmail-Anbieter ausgibt. Sie behauptet, jemand habe die Schließung des E-Mail-Kontos des Empfängers beantragt und warnt, dass der Zugriff dauerhaft deaktiviert wird, sofern die Anfrage nicht storniert wird. Die E-Mail nutzt die Drohung der Kontoschließung, um Empfänger unter Druck zu setzen, eine Phishing-Website zu besuchen.
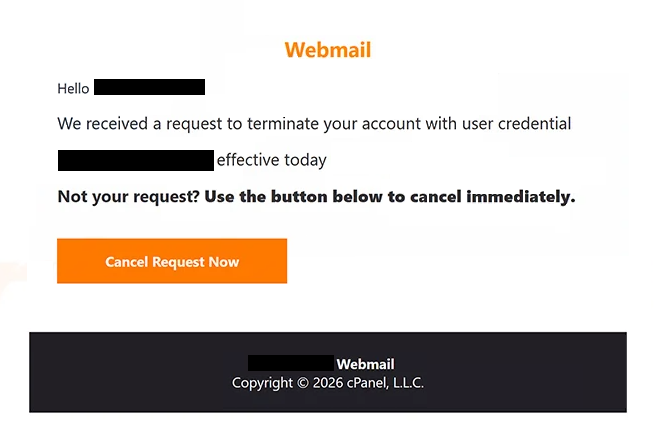
Die Phishing-E-Mail verwendet den Betreff “Erinnerung: Validiere deine Zugangsdaten für -” und präsentiert sich als offizielle Kontobenachrichtigung. Sie adressiert den Empfänger mit dessen E-Mail-Konto-Kennung und behauptet, dass ein Kündigungsantrag eingegangen ist. Die Benachrichtigung enthält außerdem ein konkretes Datum und einen bestimmten Zeitstempel für die angebliche Schließung, wodurch die Warnung glaubwürdiger erscheint.
Die Empfänger werden darüber informiert, dass sie den Kündigungsprozess stoppen können, wenn sie ihn nicht autorisiert haben. Ein Button mit der Aufschrift “Anfrage jetzt abbrechen” wird angezeigt, um den Zugriff auf das Konto zu erhalten. Die E-Mail liefert jedoch keinen Beweis dafür, dass eine legitime Kündigungsanfrage gestellt wurde.
Ein Klick auf den Button führt die Empfänger zu einer Phishing-Seite, die auf sharemyhtml.com gehostet wird, einer Plattform, die es Nutzern ermöglicht, HTML-Inhalte zu hosten. Die Seite ahmt eine Google-Anmeldeoberfläche nach und zeigt automatisch die E-Mail-Adresse des Empfängers an. Besucher werden dann gebeten, ihre Passwörter einzugeben, angeblich um ihre Identität zu überprüfen und die ausstehende Kündigung zu kündigen.
Das Anmeldeformular ist darauf ausgelegt, Zugangsdaten zu erfassen, anstatt Anfragen zur Kontoverwaltung zu bearbeiten. Wenn Empfänger gültige Passwörter eingeben, können Betrüger versuchen, auf ihre E-Mail-Konten zuzugreifen, private Korrespondenz zu lesen und sensible Anhänge zu erhalten. Sie könnten sich auch als Kontoinhaber ausgeben oder die kompromittierten Postfächer nutzen, um andere Personen ins Visier zu nehmen.
Der Zugriff auf ein E-Mail-Konto kann auch weitere Angriffe auf verbundene Online-Dienste ermöglichen. Betrüger könnten versuchen, Passwörter für Konten, die mit der betroffenen Adresse verknüpft sind, zurückzusetzen und möglicherweise zusätzliche persönliche oder finanzielle Informationen preiszugeben. Die Folgen hängen von den Sicherheitseinstellungen des Kontos ab und davon, ob die Angreifer die gestohlenen Zugangsdaten erfolgreich nutzen.
Die E-Mail enthält eine Urheberrechtsmitteilung, die sich auf cPanel, L.L.C., ein seriöses Webhosting-Softwareunternehmen, bezieht. Dieser Verweis soll die Benachrichtigung offiziell erscheinen lassen, stellt jedoch keine Verbindung zwischen dem Unternehmen und der Phishing-Kampagne her. Die angebliche Kontobeendigung ist eine irreführende Behauptung, die verwendet wird, um Anmeldedaten zu erhalten.
Die vollständige ” Webmail – We received a request to terminate your account Phishing-E-Mail” finden Sie unten:
Subject: Reminder: Validate Your Credentials For –
Webmail
Hello -,
We received a request to terminate your account with user credential -, effective today .
Not your request? Use the button below to cancel immediately.
[Cancel Request Now]
– Webmail
Copyright © 2026 cPanel, L.L.C.
Wie man Phishing-E-Mails erkennt
Die ” Webmail – We received a request to terminate your account Phishing-E-Mail” enthält mehrere Warnzeichen, beginnend mit der unerwarteten Kontoschließungsbenachrichtigung. Sie behauptet, eine Kündigungsanfrage sei eingereicht worden, ohne zu erklären, wer sie initiiert hat oder warum das Konto gelöscht werden soll. Die Aufnahme eines präzisen Sperrzeitstempels erzeugt Dringlichkeit, bestätigt die Warnung jedoch nicht.
Ein weiteres verdächtiges Merkmal ist die Anweisung, die Anfrage über einen eingebetteten Button abzubrechen. Die E-Mail präsentiert “Anfrage jetzt abbrechen” als sofortige Lösung für ein potenziell ernstes Kontoproblem. Dieser Ansatz ermutigt die Empfänger, dem Link zu folgen, bevor geprüft wird, ob die Benachrichtigung echt ist.
Der Betreff wirft auch Fragen zum Zweck der E-Mail auf. Obwohl sie sich auf die Überprüfung der Kontodaten bezieht, konzentriert sich die Nachricht selbst darauf, die Kontobeendigung zu verhindern. Diese Inkonsistenz legt nahe, dass das Erlangen von Login-Informationen zentral für den Betrug ist.
Das Ziel des Stornierungsbutton ist besonders aufschlussreich. Anstatt die Empfänger auf ihren üblichen Webmail-Kontoverwaltungsdienst zu verweisen, öffnet er eine Seite, die auf einer nicht verwandten HTML-Plattform gehostet wird. Die Seite zeigt ein Google-ähnliches Anmeldeformular an, obwohl die E-Mail sich als cPanel-bezogene Benachrichtigung präsentiert.
Die automatisch ausgefüllte E-Mail-Adresse kann die Phishing-Seite legitim erscheinen lassen. Betrüger können jedoch die Adressen der Empfänger in Phishing-Links einfügen oder sie in Anmeldeformulare einfügen, ohne auf die eigentlichen Konten zuzugreifen. Eine personalisierte Anmeldeseite stellt nicht fest, dass die Website zu einem vertrauenswürdigen Dienst gehört.
Die administrative Formatierung der E-Mail und der Urheberrechtshinweis sind zusätzliche Elemente, die dazu dienen, Glaubwürdigkeit zu schaffen. Verweise auf cPanel und bekannte Kontoverwaltungsterminologie können die Benachrichtigung wie eine echte Serviceankündigung erscheinen lassen. Dennoch können Firmennamen und Standard-E-Mail-Vorlagen von Betrügern kopiert werden.