Die ” Weekend Security Maintenance E-Mail” ist ein Phishing-Versuch, bei dem eine gefälschte IT-Wartungsbenachrichtigung verwendet wird, um Webmail-Anmeldedaten zu stehlen. Sie teilt den Empfängern mit, dass eingehende Nachrichten vorübergehend auf einem E-Mail-Server zurückgehalten wurden, während am Wochenende Sicherheitsarbeiten durchgeführt wurden. Die E-Mails sollen angeblich sicher bleiben, können aber erst zugestellt werden, wenn der Empfänger handelt.
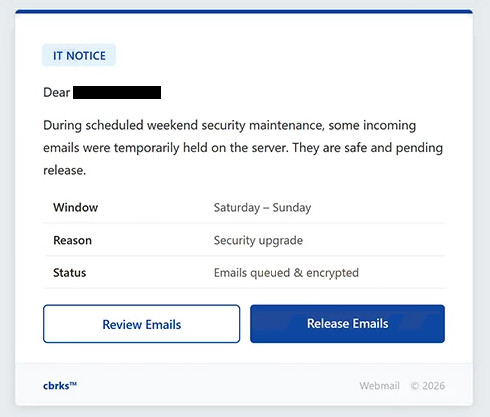
Die Phishing-E-Mail wurde mit dem Betreff “- Wartung vorübergehend gehalten” beobachtet. Sie beginnt mit “IT NOTICE” und adressiert den Empfänger, bevor erklärt wird, dass geplante Weekend Security Maintenance E-Mails dazu geführt haben, dass einige eingehende E-Mails auf dem Server behalten werden.
Um die Erklärung glaubwürdiger erscheinen zu lassen, enthält die E-Mail mehrere Details zur angeblichen Wartung. Das Fenster ist als “Samstag – Sonntag” angegeben, der Grund als “Sicherheitsupgrade” und der Status der betroffenen Nachrichten wird als “E-Mails in der Warteschlange und verschlüsselt” angezeigt. Keine dieser Details beschreibt ein echtes Wartungsereignis. Sie sind enthalten, um die Empfänger davon zu überzeugen, dass nicht zugestellte Nachrichten auf sie warten.
Es werden zwei Optionen präsentiert: “E-Mails überprüfen” und “E-Mails freigeben”. Beide Buttons führen zur gleichen Art von Phishing-Ziel und nicht zu einem legitimen Webmail-Managementdienst. Die verlinkte Seite ahmt die Roundcube-Webmail-Anmeldeoberfläche nach.
Die Phishing-Seite zeigt ein Benutzernamefeld mit der E-Mail-Adresse des Empfängers an und fragt nach einem Passwort. Wenn die E-Mail-Adresse bereits ausgefüllt ist, erscheint der Anmeldebildschirm mit dem tatsächlichen Postfach des Empfängers verbunden, aber die Seite wird von Betrügern kontrolliert. Jedes in das Formular eingegebene Passwort wird erfasst und nicht verwendet, um Warteschlangen-Nachrichten freizugeben.
Die E-Mail ist mit “cbrks” signiert und zeigt außerdem “Webmail © 2026” an. Es gibt keine legitime IT-Abteilung, keinen E-Mail-Anbieter oder kein Unternehmen namens “cbrks”, das mit der Kampagne verbunden ist. Roundcube steht ebenfalls in keinem Zusammenhang mit der Phishing-Operation.
Wenn die eingegebenen Zugangsdaten gültig sind, können Angreifer sich möglicherweise im E-Mail-Konto des Opfers anmelden. Dies kann private Korrespondenz und andere im Postfach gespeicherte Informationen offenlegen. Zugriff kann es Betrügern auch ermöglichen, sich als Kontoinhaber auszugeben, Phishing-E-Mails an Kontakte zu senden oder Passwörter für andere mit der kompromittierten Adresse registrierte Dienste zu überprüfen.
Die angebliche Wochenendwartung, das Sicherheitsupgrade, die verschlüsselte Warteschlange und ausstehende Nachrichten sind alles Teile des Phishing-Szenarios. In der E-Mail gibt es keinen Hinweis darauf, dass tatsächlich echte eingehende Nachrichten zurückgehalten wurden.
Die vollständige ” Weekend Security Maintenance Phishing-E-Mail” finden Sie unten:
Subject: [-]:Weekend Maintenance:Emails Temporarily Held
IT NOTICE
Dear -,
During scheduled weekend security maintenance, some incoming emails were temporarily held on the server. They are safe and pending release.
Window Saturday – Sunday
Reason Security upgrade
Status Emails queued & encrypted[Review Emails]
[Release Emails]cbrks™
Webmail © 2026
Wie erkennt man die ” Weekend Security Maintenance ” Phishing-E-Mail
Die Behauptung, dass Nachrichten während der Sicherheitsarbeit am Wochenende in eine Warteschlange gestellt wurden, ist einer der Hauptindikatoren dieser Kampagne. Die E-Mail versucht, die Situation routinemäßig erscheinen zu lassen, indem sie sie als gewöhnliche IT-Wartung darstellt und gleichzeitig den Empfängern einen Grund gibt, mit den Buttons “E-Mails überprüfen” oder “E-Mails freigeben” zu interagieren.
Nutzer sollten diese Buttons nicht verwenden, um festzustellen, ob Nachrichten wirklich gespeichert werden. Wenn Bedenken wegen verspäteter E-Mail bestehen, sollte das Postfach direkt über die normale Webmail-Adresse geöffnet werden. Server- oder Kontoinformationen können ebenfalls beim legitimen E-Mail-Administrator oder Hosting-Anbieter bestätigt werden.
Der Status “E-Mails in der Warteschlange und verschlüsselt” sollte nicht als Beweis dafür behandelt werden, dass Nachrichten tatsächlich warten. Es handelt sich lediglich um Text, der in der Phishing-E-Mail enthalten ist. Ebenso bestätigen das Wartungsfenster von Samstag bis Sonntag und die Erklärung “Sicherheitsupgrade” nicht, dass irgendeine Serverarbeit stattgefunden hat.
Die Anmeldeseite liefert ein weiteres wichtiges Warnzeichen. Folgt man einem der Buttons, erscheint eine Roundcube-ähnliche Seite, die ein Passwort anfordert. Eine vertraute Webmail-Oberfläche kann kopiert werden, sodass ihr bloßes Erscheinen nicht bestätigt, dass die Seite zum Anbieter des Empfängers gehört. Die Website-Adresse sollte überprüft werden, bevor irgendwelche Zugangsdaten eingegeben werden.
Die ungewöhnliche “cbrks”-Signatur ist ebenfalls relevant für die Identifikation dieser speziellen E-Mail. Die Kampagne stammt nicht von einer legitimen Organisation mit diesem Namen, obwohl die Nachricht als offizielle IT-Benachrichtigung präsentiert wurde.
Das blosse Empfangen oder Lesen der ” Weekend Security Maintenance Phishing-E-Mail” kompromittiert kein Konto. Nutzer, die ihr Passwort auf der verlinkten Seite nicht eingegeben haben, sollten die bereitgestellten Buttons meiden und die E-Mail löschen.
Jeder, der bereits Zugangsdaten eingereicht hat, sollte das betroffene E-Mail-Passwort über den legitimen Dienst ändern. Dasselbe Passwort sollte auch überall dort ersetzt werden, wo es wiederverwendet wurde, und das Postfach sollte auf unbekannte Anmeldungen oder andere unbefugte Aktivitäten überprüft werden.
Diese Kampagne behauptet ausdrücklich, dass E-Mails während eines Sicherheitsupgrades von Samstag bis Sonntag zurückgehalten wurden, kennzeichnet sie als “in der Warteschlange und verschlüsselt” und bietet die Buttons “E-Mails überprüfen” und “E-Mails freigeben”. Beide werden verwendet, um Empfänger auf eine gefälschte Roundcube-Webmail-Anmeldeseite zu verweisen, die zur Erfassung ihrer Zugangsdaten erstellt wurde.