Die ” You’ll soon lose access to Spotify Premium Phishing-E-Mail” ist Teil eines Betrugs, der Spotify imitiert, um Empfänger dazu zu bringen, ihre Zahlungsinformationen über eine irreführende Website zu aktualisieren. Die Phishing-E-Mail behauptet, es gebe ein Problem mit den Zahlungsdaten des Empfängers und warnt, dass das Premium-Abonnement unterbrochen werden könnte, sofern er keine Maßnahmen ergreift.
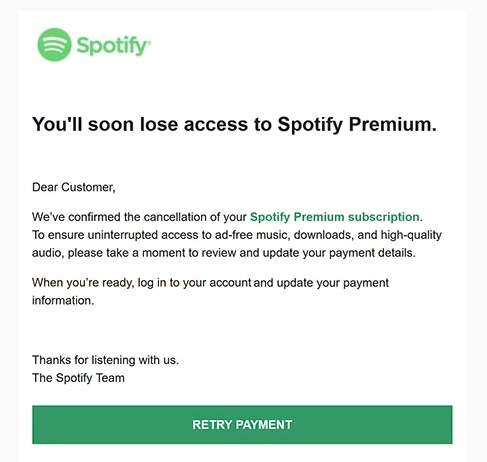
Der Betrug nutzt die Möglichkeit, den Zugang zu einem kostenpflichtigen Abonnement zu verlieren, um Empfänger zu einer schnellen Reaktion zu bewegen. Indem die Phishing-E-Mail die Situation als routinemäßiges Abrechnungsproblem darstellt, versucht sie, das gewünschte Zahlungsupdate als notwendig erscheinen zu lassen. Der Empfänger wird davon überzeugt, dass die Befolgung der Anweisungen hilft, seine bestehende Spotify Premium-Mitgliedschaft aufrechtzuerhalten.
Die Phishing-E-Mail bezeichnet den Empfänger als “Kunde”, anstatt ihn namentlich anzusprechen. Diese unpersönliche Begrüßung ist eines der Warnzeichen des Betrugs, insbesondere da die E-Mail angeblich ein individuelles Abo und dessen Rechnungsstatus betrifft. Eine allgemeine Begrüßung allein beweist jedoch nicht, dass es sich bei einer E-Mail um Phishing handelt.
Der Phishing-Versuch beruht auf dem bekannten Namen von Spotify und der Erwartung, dass Abonnementdienste gelegentlich Zahlungsupdates verlangen. Das Ziel ist es, Empfänger vom legitimen Dienst abzulenken und sie dazu zu bewegen, sensible Informationen unter dem Vorwand der Lösung eines Abrechnungsproblems offenzulegen.
Die Phishing-E-Mail verwendet den Betreff “Abrechnungsdetails aktualisieren” und besagt, dass das Premium-Abonnement des Empfängers wegen eines Zahlungsproblems bereits gekündigt wurde. Sie enthält einen Button “ZAHLUNG ERNEUT VERSUCHEN”, der zu einer gefälschten Spotify-Login-Seite führt, die bei 4f70b74c7c.nxcli.io gehostet wird. Die Seite ahmt die Anmeldeoberfläche von Spotify nach und bietet mehrere Authentifizierungsoptionen, darunter Google, Facebook, Apple, eine Telefonnummer sowie ein herkömmliches E-Mail-und-Passwort-Formular.
Trotz ihres Aussehens ist die Website keine autorisierte Spotify-Anmeldeseite. Ihr Zweck ist es, von Besuchern eingegebene Zugangsdaten zu erfassen, was Betrügern ermöglichen könnte, die Kontrolle über ihre Spotify-Konten zu übernehmen, Passwörter zu ändern und legitime Eigentümer daran zu hindern, sich anzumelden. Wiederverwendete Passwörter könnten ebenfalls nicht verwandte Konten gefährden. Der identifizierte Phishing-Versuch konzentriert sich auf den Diebstahl von Zugangsdaten und nicht auf einen bestätigten Malware-Installationsprozess.
Die vollständige ” You’ll soon lose access to Spotify Premium Phishing-E-Mail” finden Sie unten:
Subject: Update Billing Details
You’ll soon lose access to Spotify Premium.
Dear Customer,
We’ve confirmed the cancellation of your Spotify Premium subscription.
To ensure uninterrupted access to ad-free music, downloads, and high-quality audio, please take a moment to review and update your payment details.When you’re ready, log in to your account and update your payment information.
Thanks for listening with us.
The Spotify Team
[RETRY PAYMENT]
© 2026 Spotify ABSpotify (Pty) Ltd, 2st Floor, Block B, The Boulevard Office Park, Searle Street, Woodstock, Cape Town, 392
Wie man Phishing-E-Mails erkennt
Die ” You’ll soon lose access to Spotify Premium “Phishing-E-Mail” enthält mehrere Details, die sie von einer echten Abonnementbenachrichtigung unterscheiden können. Eine davon ist die generische Begrüßung “Sehr geehrter Kunde” anstelle des Namens des Empfängers. Während legitime automatisierte E-Mails manchmal unpersönliche Begrüßungen verwenden können, ist dies ein potenzielles Zeichen für Phishing, insbesondere wenn die E-Mail behauptet, den Abrechnungsstatus eines bestimmten Kunden zu betreffen.
Ein weiteres Warnsignal ist die Kombination aus einem Kündigungsantrag und einer sofortigen Aufforderung zur Aktualisierung der Zahlungsinformationen. Die Phishing-E-Mail bezieht sich auf bekannte Premium-Vorteile, darunter werbefreies Hören, Downloads und hochwertigen Audio, um den drohenden Dienstausfall überzeugender zu machen. Diese Details belegen nicht, dass Spotify tatsächlich versucht hat, eine Zahlung einzutreiben oder das Abonnement des Empfängers gekündigt hat.
Die Adresse des Absenders bietet eine weitere Möglichkeit, die Täuschung zu erkennen. Obwohl die Phishing-E-Mail den Namen von Spotify verwendet und Firmeninformationen enthält, steht ihre Absenderadresse in keinem Zusammenhang mit den offiziellen Spotify-Domains. Empfänger sollten die vollständige Absenderadresse überprüfen, anstatt sich auf den angezeigten Namen oder das Branding in der E-Mail zu verlassen.
Der Button “RETRY PAYMENT” ist besonders aufschlussreich, da er die Nutzer zu einer Website außerhalb der legitimen Spotify-Domain führt. Die Fälschungsseite ähnelt stark einem echten Anmeldebildschirm, einschließlich vertrauter Authentifizierungsoptionen, aber ihr Aussehen stellt keine Authentizität dar. Ein Anmeldeformular, das über eine unerwartete Abrechnungs-E-Mail erreicht wird, sollte anhand seiner tatsächlichen Website-Adresse und nicht nach seinem visuellen Design bewertet werden.
Die Phishing-E-Mail enthält außerdem einen Spotify-Copyright-Hinweis und eine physische Firmenadresse, was den Eindruck einer routinemäßigen Unternehmenskommunikation verleiht. Solche Details können in Phishing-E-Mails kopiert werden und sollten nicht als zuverlässiger Beweis für die Identität des Absenders angesehen werden.