ClosedQuorum es un programa malware para Windows diseñado para robar información sensible y dar a los atacantes control adicional sobre un ordenador infectado. Sus objetivos incluyen contraseñas almacenadas en navegadores web, credenciales de acceso y datos asociados a monederos de criptomonedas.
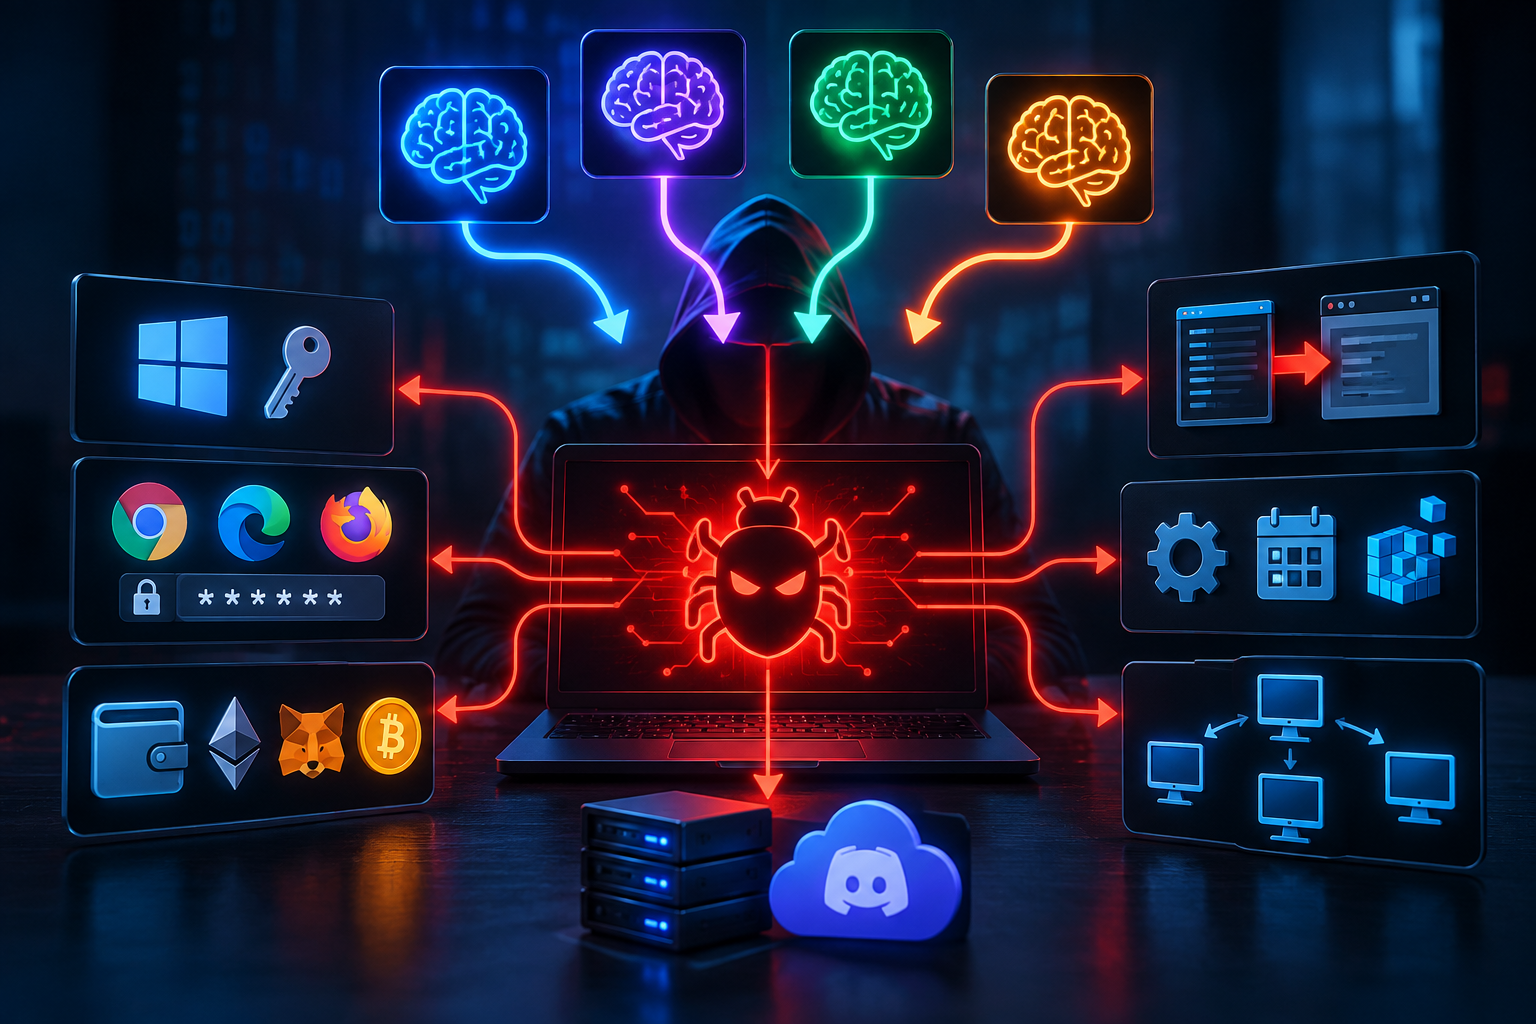
Lo que hace ClosedQuorum inusual es su uso de inteligencia artificial. En lugar de depender completamente de instrucciones enviadas por un atacante, el malware puede contactar con varios servicios comerciales de IA y preguntarles qué acción maliciosa debe realizar a continuación.
ClosedQuorum pueden comunicarse con DeepSeek, Qwen, Mistral y Google Gemini. A estos modelos de IA se les ofrecen cuatro posibles acciones para elegir: robar información, inyectar código malicioso en otro proceso, establecer persistencia o trasladarse a otro sistema de la red local.
El malware compara las respuestas y sigue la opción seleccionada por el mayor número de modelos. Si el resultado está empatado, se utiliza DeepSeek para tomar la decisión final. Por tanto, los servicios de IA no están creando ataques completamente nuevos. Están eligiendo entre acciones que ya están integradas en ClosedQuorum .
Una de esas acciones se centra en robar información. ClosedQuorum puede extraer credenciales de Windows y recopilar contraseñas guardadas e información de sesión de Chrome , Edge y Firefox . También puede dirigirse a datos relacionados con criptomonedas asociados a servicios y extensiones como MetaMask, Exodus y Ethereum.
Otra capacidad permite ClosedQuorum ocultar su actividad maliciosa dentro de otros procesos en ejecución. Soporta técnicas conocidas como inyección Early Bird de APC y vaciado de procesos. En términos prácticos, estos métodos permiten que el código malicioso se ejecute desde dentro de procesos que puedan parecer legítimos.
ClosedQuorum también puede configurar Windows para que siga funcionando después de reiniciar el ordenador. Puede crear una entrada de Registro Run, añadir una tarea programada y establecer una suscripción a un evento de WMI. El uso de varios métodos de persistencia puede dificultar la eliminación completa de una infección.
El malware contiene funcionalidades destinadas a propagarse a otros ordenadores en la misma red. Sin embargo, esta función no funcionó en las muestras analizadas. Por lo tanto, no debe considerarse una capacidad de funcionamiento confirmada de la versión examinada.
ClosedQuorum también toma medidas para que su actividad sea menos perceptible. Puede interferir con el Event Tracing para Windows, un mecanismo de registro de Windows que puede ayudar a las herramientas de seguridad a observar la actividad. El malware también espera cinco minutos antes de realizar su primera acción y más tarde contacta con los servicios de IA en intervalos aleatorios de entre cinco y quince minutos.
La información robada de un ordenador infectado se cifra antes de enviarse a los atacantes. ClosedQuorum utiliza cifrado AES-256-GCM, codifica los datos resultantes, los divide en partes más pequeñas y los envía a través de un webhook de Discord.
En conjunto, ClosedQuorum combina varias capacidades normalmente asociadas a los ladrones de información y el malware de acceso remoto. Puede robar credenciales e información relacionada con criptomonedas, inyectar código en otros procesos, mantener el acceso a un ordenador infectado y utilizar modelos de IA externos para ayudar a determinar qué acción maliciosa incorporada realizar a continuación.
¿Cómo se distribuye ClosedQuorum y cómo se pueden evitar las infecciones?
El modelo de distribución que hay detrás ClosedQuorum es diferente de su método real de entrega a las víctimas. Se pueden producir compilaciones personalizadas para operadores criminales, con cada binario conteniendo claves de API de IA específicas para operador y una dirección webhook de Discord. Esto proporciona a cada construcción su propia configuración y canal de exfiltración.
Sin embargo, el método específico utilizado para instalar ClosedQuorum en los ordenadores de las víctimas no ha sido confirmado a partir de las muestras analizadas. Actualmente no hay pruebas suficientes para afirmar que una campaña de phishing, instalador, crack de software o sitio web malicioso en particular sea responsable de entregarlo.
Los archivos adjuntos de phishing, las descargas falsas de software, los anuncios engañosos, los programas pirateados, las grietas en la activación y los servicios de descarga no oficiales son formas comunes de que el malware pueda llegar a los sistemas Windows, pero estos deben tratarse como posibles vías y no como métodos de distribución confirmados ClosedQuorum .
Esta distinción es especialmente importante porque las muestras examinadas ClosedQuorum contenían credenciales provisionales. En el momento del análisis, tampoco había informes confirmados de que estas muestras se hubieran desplegado en ataques reales.
Los usuarios pueden reducir su exposición al malware tratando con cautela los archivos adjuntos y enlaces inesperados y obteniendo programas de desarrolladores oficiales o tiendas de aplicaciones de confianza. Se deben evitar el software pirateado, las herramientas de activación, los generadores de claves y las descargas de fuentes de terceros dudosas.
Las aplicaciones de Windows y las instaladas también deben mantenerse actualizadas, mientras que los programas de seguridad de confianza pueden ayudar a identificar archivos maliciosos antes o después de la ejecución. No se debe lanzar un ejecutable inesperado simplemente porque su nombre de archivo o icono sugiera que pertenece a Windows u otro producto de confianza.