El correo electrónico de phishing Correspondence Record Advisory es una estafa diseñada para robar las credenciales de la cuenta de correo electrónico mediante un archivo adjunto engañoso. Se presenta como una notificación automática de la cuenta e informa a los destinatarios de que un aviso importante sobre su cuenta de correo electrónico está disponible para su consulta. En lugar de dirigir a los usuarios a un servicio legítimo de gestión de cuentas, el correo les anima a abrir un archivo HTML adjunto que contiene un formulario de inicio de sesión falso.
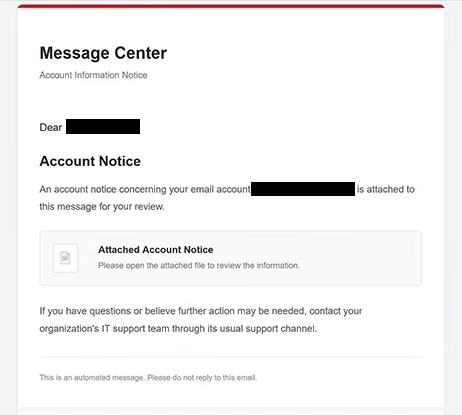
El correo de phishing utiliza el asunto ” Correspondence Record Advisory ” e identifica a su remitente como “Centro de mensajes”. Incluye el título “Aviso de información de cuenta” y afirma que se ha adjuntado un documento relacionado con la cuenta. Sin embargo, no identifica al proveedor de correo electrónico, no explica el propósito del aviso ni describe ningún problema específico que afecte a la cuenta del destinatario.
A diferencia de los correos electrónicos de phishing que dirigen a los destinatarios a sitios web externos mediante enlaces incrustados, esta campaña entrega su página de autenticación falsa como un archivo adjunto HTML. Al abrirse, el archivo se carga en el navegador web del destinatario y muestra una página titulada “INICIO DE SESIÓN”. La página pide a los usuarios que confirmen sus direcciones de correo introduciendo las credenciales de su cuenta.
El archivo adjunto HTML es el componente central de la estafa. Como la página de inicio de sesión se abre desde un archivo local, los destinatarios pueden no reconocer inmediatamente que están interactuando con un formulario de phishing. La ausencia de una dirección web desconocida en la barra de direcciones del navegador puede hacer que el engaño sea menos evidente, especialmente para usuarios que asocian el phishing principalmente con enlaces sospechosos.
La información introducida en el formulario de inicio de sesión falsificado está destinada a llegar a los estafadores. Si los destinatarios proporcionan direcciones de correo electrónico y contraseñas válidas, los atacantes pueden intentar acceder a sus buzones sin autorización. Una cuenta de correo comprometida podría exponer correspondencia privada, documentos almacenados, información de contacto y otros datos sensibles.
Las credenciales de correo robadas también pueden facilitar ataques adicionales. Los estafadores pueden hacerse pasar por propietarios de cuentas para enviar correos de phishing a sus contactos o intentar acceder a otros servicios conectados al buzón comprometido. Dependiendo de los permisos y la configuración de seguridad de la cuenta, esto podría afectar al almacenamiento en la nube, servicios financieros y otras cuentas en línea.
El correo de phishing ” Correspondence Record Advisory ” también sugiere contactar con el equipo de soporte informático de la organización si se necesita más ayuda. Esta instrucción hace que la notificación parezca más coherente con una comunicación administrativa ordinaria, aunque el archivo adjunto esté diseñado para recopilar información de acceso.
La estafa se centra en el robo de credenciales más que en una infección confirmada de malware. Abrir el archivo adjunto HTML muestra la página de inicio de sesión engañosa, pero el ataque identificado no requiere instalar software. El riesgo principal surge cuando los destinatarios introducen sus credenciales en el formulario.
Subject: Correspondence Record Advisory— Review—
Message Center
Account Information Notice
Dear -,
Account Notice
An account notice concerning your email account – is attached to this message for your review.
Attached Account Notice
Please open the attached file to review the information.
If you have questions or believe further action may be needed, contact your organization’s IT support team through its usual support channel.
This is an automated message. Please do not reply to this email.
Message Center © 2026
All rights reserved.
Cómo reconocer correos electrónicos de phishing
El correo de phishing Correspondence Record Advisory contiene varias señales de advertencia, especialmente su explicación vaga del supuesto aviso de cuenta. Afirma que se ha adjuntado información importante, pero no identifica a la organización responsable de emitirla ni explica por qué el destinatario necesita revisarla. Esta falta de contexto resulta sospechosa cuando un correo electrónico se refiere a la seguridad o verificación de la cuenta.
El nombre del remitente “Centro de mensajes” es otro detalle que merece la pena examinar. Parece administrativo, pero no identifica a un proveedor de correo electrónico u organización reconocible. De manera similar, el encabezado “Aviso de Información de la Cuenta” crea una impresión oficial sin proporcionar información específica sobre la cuenta del destinatario.
El archivo adjunto es el indicador más distintivo de esta campaña. En lugar de contener un documento ordinario, el archivo HTML abre una página de inicio de sesión solicitando credenciales de correo electrónico. Un archivo adjunto inesperado que pida a los usuarios introducir sus contraseñas debe considerarse sospechoso, especialmente cuando el correo electrónico no proporciona una explicación clara para la solicitud de autenticación.
La línea de asunto también contribuye al engaño. La frase ” Correspondence Record Advisory ” y el número de referencia “Ref.1758” hacen que el correo electrónico se parezca a un aviso administrativo formal. Sin embargo, un número de referencia no demuestra que la notificación sea legítima, especialmente cuando no la acompaña de ninguna organización identificable ni de un problema de cuenta.
Otra señal de advertencia es la instrucción de abrir el archivo adjunto sin explicar su contenido. El correo simplemente indica que hay un aviso de cuenta disponible para su revisión, dejando que los destinatarios descubran el formulario de inicio de sesión tras abrir el archivo. Este enfoque oculta la solicitud de credencial hasta que el destinatario ya ha interactuado con el archivo adjunto.
El correo incluye una notificación automática, un aviso de derechos de autor e instrucciones para no responder. Estos elementos pueden parecerse a correos electrónicos legítimos generados por el sistema, pero pueden ser reproducidos por estafadores. Su presencia no verifica la identidad del remitente ni demuestra que el archivo adjunto sea fiable.