El correo de phishing es cPanel – Automated Storage Report una estafa de robo de credenciales que se hace pasar por cPanel. Presenta a los destinatarios una advertencia de almacenamiento fabricada e intenta convencerles de que su buzón está casi lleno y requiere sincronización inmediata.
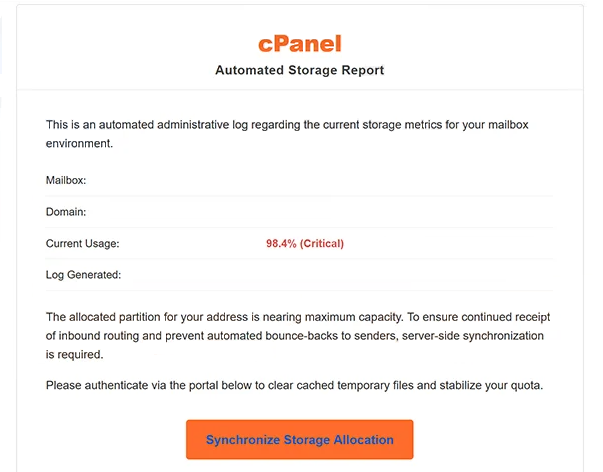
El correo utiliza el asunto “Notificación” y se presenta como un informe automatizado de almacenamiento administrativo. Incluye campos para el buzón y dominio del destinatario y afirma que el uso actual del buzón ha alcanzado el 98,4%, lo que marca como “Crítico”.
Según la advertencia, la partición de almacenamiento asignada se acerca a su capacidad máxima. El correo afirma que esto podría interferir con el correo entrante y hacer que los mensajes reboten a sus remitentes a menos que el destinatario tome medidas.
Para supuestamente prevenir estos problemas, se indica a los destinatarios que se autentiquen a través de un portal proporcionado. El correo indica que este proceso borrará archivos temporales en caché, estabilizará la cuota de buzones y mantendrá el funcionamiento normal del correo. El botón proporcionado para este propósito está etiquetado como “Sincronizar asignación de almacenamiento”.
Estas afirmaciones son falsas. Al seleccionar el botón, se abre una página de inicio de sesión fraudulenta de Webmail en lugar de una interfaz legítima de gestión de almacenamiento cPanel. El sitio de phishing está alojado usando Firebase Storage, un servicio legítimo de Google Cloud que está siendo mal utilizado para alojar la página falsa.
La página fraudulenta imita de cerca la interfaz de inicio de sesión del webmail cPanel. Muestra la imagen de imagen cPanel e incluye un menú de selección de idioma para que la página parezca más convincente. Se pide a los visitantes que introduzcan su dirección de correo electrónico y contraseña.
Las credenciales enviadas a través de este formulario se envían a los estafadores que operan la campaña. No se sincroniza el almacenamiento del buzón, y la introducción de datos de acceso no aumenta el almacenamiento disponible ni impide que los correos entrantes reboten.
El acceso a una cuenta de correo comprometida puede proporcionar a los estafadores información sensible y también permitirles atacar otras cuentas vinculadas a la dirección de correo. Cualquiera que haya introducido credenciales en la página falsa del Webmail debe cambiar la contraseña afectada de inmediato y reemplazarla en cualquier otro lugar donde haya sido reutilizada.
cPanel, L.L.C. no está involucrado en la campaña. Su nombre y marca se están utilizando sin autorización para que el informe de almacenamiento fabricado y la página de phishing parezcan legítimos.
El correo completo de phishing cPanel – Automated Storage Report está a continuación:
Subject: Notification
cPanel
Automated Storage ReportThis is an automated administrative log regarding the current storage metrics for your mailbox environment.
Mailbox:
Domain:
Current Usage: 98.4% (Critical)
Log Generated:The allocated partition for your address is nearing maximum capacity. To ensure continued receipt of inbound routing and prevent automated bounce-backs to senders, server-side synchronization is required.
Please authenticate via the portal below to clear cached temporary files and stabilize your quota.
[Synchronize Storage Allocation]Notice ID: | Routing Protocol: Active
This system log was generated automatically by the server daemon. Manual intervention is required to maintain active mail protocols. If you do not manage the infrastructure for -, contact your local network administrator.
This is a post-only mailing address. Replies to this message are routed to an unmonitored null device.
© 2026 cPanel, L.L.C. operating for -. All rights reserved.
Cómo reconocer correos electrónicos de phishing
La advertencia de almacenamiento inusualmente precisa es una característica importante del correo electrónico de phishing cPanel – Automated Storage Report . En lugar de simplemente afirmar que un buzón está lleno, afirma que el consumo ha alcanzado exactamente el 98,4% y califica la situación como crítica.
El correo también utiliza terminología técnica para que sus afirmaciones parezcan creíbles. Se refiere a una partición asignada, enrutamiento entrante, sincronización en el lado del servidor, archivos temporales en caché, protocolos de correo activo y un demonio del servidor. Estos términos se presentan como justificación para dirigir al destinatario al botón “Sincronizar la asignación de almacenamiento”.
Los destinatarios no deben asumir que el lenguaje técnico detallado o cifras específicas demuestran que un informe de almacenamiento es genuino. Una advertencia inesperada en un buzón puede verificarse directamente a través del panel de control legítimo del proveedor de alojamiento sin usar un enlace proporcionado en un correo electrónico.
La página de inicio de sesión a la que se accede mediante el botón proporciona otra razón de precaución. En esta campaña, los destinatarios son llevados a una página de correo web tipo cPanel alojada a través de Firebase Storage. La presencia de logotipos de cPanel y un formulario de inicio de sesión familiar no significan que la página pertenezca a cPanel ni al proveedor de alojamiento del destinatario.
Por tanto, es importante comprobar la dirección real que se muestra en el navegador. Una página de phishing puede reproducir logotipos, formularios, menús y otros elementos visuales mientras está alojada en un lugar no relacionado con la empresa que se hace pasar.
La solicitud de una dirección de correo electrónico y contraseña también debe considerarse en contexto. El correo original afirma que el almacenamiento debe estar sincronizado, pero seguir sus instrucciones finalmente resulta en una solicitud de credenciales de Webmail en una página fraudulenta.
Los destinatarios que realmente necesitan comprobar el almacenamiento en el buzón pueden iniciar sesión en su cuenta de alojamiento o servicio de correo web de forma independiente, en lugar de hacer clic en “Sincronizar asignación de almacenamiento” en el correo.