La estafa de correo electrónico es cPanel Mailbox Storage Limit Reached una campaña de phishing que utiliza notificaciones falsas de almacenamiento en buzones para obtener las credenciales de las cuentas de correo electrónico de los destinatarios. El correo de phishing se hace pasar por servicios legítimos de gestión de correos, incluyendo cPanel y Roundcube, y sugiere falsamente que el buzón del destinatario ha alcanzado su capacidad de almacenamiento.
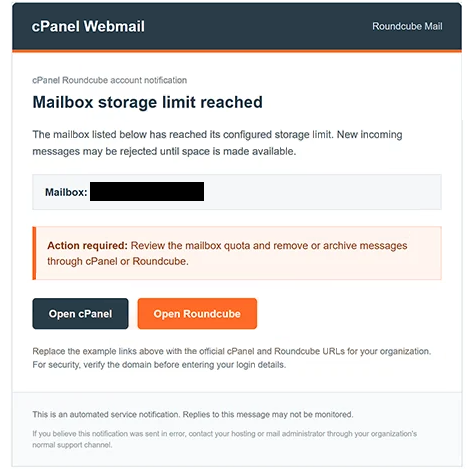
Los correos se presentan como notificaciones automáticas de servicio y pueden usar el asunto “Alerta de almacenamiento en buzones de Roundcube.” Afirman que el buzón del destinatario ha superado su cuota de almacenamiento asignada, lo que podría impedir la entrega de nuevos mensajes. La advertencia pretende crear una sensación de urgencia y animar a los destinatarios a abordar el supuesto problema.
Para que la notificación parezca legítima, los estafadores hacen referencia a cPanel y Roundcube, ambos servicios genuinos utilizados en alojamiento web y gestión de correo electrónico. El mensaje sugiere que los destinatarios pueden resolver el problema de almacenamiento accediendo a su interfaz de administración de correo electrónico y gestionando sus mensajes almacenados.
El correo de phishing incluye dos botones etiquetados como “Abrir cPanel” y “Abrir Roundcube.” Aunque estas opciones parecen proporcionar acceso a diferentes servicios, ambas redirigen a los usuarios a un sitio web fraudulento. La página enlazada imita una interfaz de inicio de sesión de webmail y solicita la dirección de correo electrónico y la contraseña del visitante.
La información introducida en el formulario de inicio de sesión falsificado queda expuesta a los estafadores. Las credenciales robadas podrían usarse para acceder no autorizado a la cuenta de correo electrónico de la víctima, leer correspondencia privada e hacerse pasar por el propietario de la cuenta. Dependiendo de los servicios asociados a la dirección comprometida, los atacantes también podrían intentar restablecer contraseñas para otras cuentas en línea.
El correo completo de phishing cPanel Mailbox Storage Limit Reached está a continuación:
Subject: Roundcube Mailbox Storage Alert
cPanel Webmail Roundcube Mail
cPanel Roundcube account notification
Mailbox storage limit reached
The mailbox listed below has reached its configured storage limit. New incoming messages may be rejected until space is made available.
Mailbox: –
Action required: Review the mailbox quota and remove or archive messages through cPanel or Roundcube.
[Open cPanel] [Open Roundcube]
Replace the example links above with the official cPanel and Roundcube URLs for your organization. For security, verify the domain before entering your login details.
This is an automated service notification. Replies to this message may not be monitored.
If you believe this notification was sent in error, contact your hosting or mail administrator through your organization’s normal support channel.
Cómo reconocer y evitar correos electrónicos de phishing
Los correos electrónicos de phishing de este tipo pueden identificarse examinando las afirmaciones que hacen y las acciones que solicitan. Las notificaciones inesperadas sobre límites de almacenamiento en buzones deben tratarse con cautela, especialmente cuando indican a los destinatarios que accedan a sus cuentas mediante enlaces o botones incrustados en el mensaje. La presencia de nombres de servicios familiares, logotipos o formato profesional no es prueba suficiente de que una notificación sea genuina.
Los destinatarios deben verificar las advertencias de almacenamiento en buzones accediendo directamente a la web de su proveedor de alojamiento de correo, usando un marcador guardado previamente o una dirección legítima conocida. El uso real de almacenamiento de la cuenta puede comprobarse a través de la interfaz de gestión correspondiente. Si la notificación parece inconsistente con el estado de la cuenta, se debe contactar con el proveedor de alojamiento a través de un canal oficial de soporte.
Antes de introducir credenciales en cualquier página de inicio de sesión, los usuarios deben examinar el dominio del sitio web y confirmar que pertenece al servicio al que pretenden acceder. Un sitio web de phishing puede parecerse mucho a una interfaz legítima de correo web mientras opera bajo una dirección no relacionada. También se deben inspeccionar las direcciones del remitente, aunque un remitente que parezca familiar por sí solo no demuestra la autenticidad.
Cualquiera que haya introducido sus datos de acceso en la web fraudulenta debe cambiar inmediatamente su contraseña de correo electrónico a través del servicio legítimo. También se deben reemplazar las contraseñas reutilizadas en otras cuentas, y la autenticación multifactor debe estar habilitada siempre que sea permitido.
Los usuarios afectados deben además revisar la actividad reciente de inicio de sesión, las sesiones activas, la información de recuperación de cuentas y la configuración de reenvío de correos electrónicos para detectar cambios no autorizados. Si se detecta actividad sospechosa, se debe contactar con el proveedor de correo electrónico para recibir ayuda en la seguridad de la cuenta.
Los destinatarios que no hayan revelado ninguna información deben denunciar el mensaje como phishing y eliminarlo. En esta campaña, el supuesto problema de almacenamiento en buzones sirve como pretexto para dirigir a los usuarios a una página de inicio de sesión falsa, haciendo que la verificación independiente de la notificación sea la precaución más relevante.