La estafa de correo electrónico es cPanel – Needs More Disk Space una campaña de phishing que intenta obtener contraseñas de cuentas de correo ofreciendo almacenamiento adicional en buzones. Los correos de phishing se hacen pasar por cPanel, una plataforma legítima de gestión de alojamiento web, y afirman que el servidor de correo del destinatario se está quedando sin espacio en disco. El supuesto problema de almacenamiento se utiliza para persuadir a los destinatarios de completar un proceso de verificación de cuenta en un sitio web de phishing.
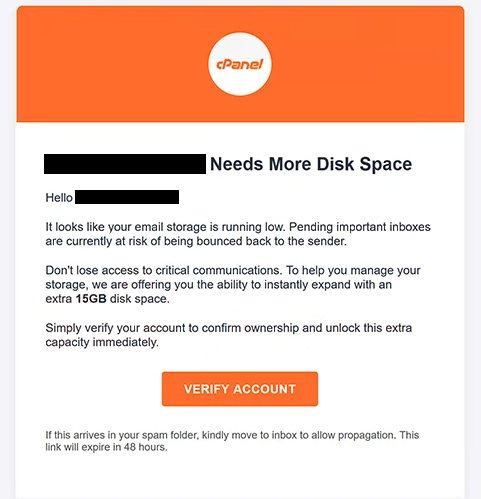
Los correos de phishing pueden tener un asunto que se parece a “Hola, – El servidor de correo necesita más espacio en disco.” Advierten que la cuenta tiene una capacidad de almacenamiento insuficiente y que los correos entrantes podrían ser devueltos pronto a sus remitentes. La advertencia es especialmente preocupante porque sugiere que se pueden perder comunicaciones importantes a menos que el destinatario tome medidas.
En lugar de simplemente pedir a los usuarios que eliminen correos electrónicos innecesarios, los correos de phishing ofrecen 15 GB adicionales de almacenamiento sin coste declarado. Se informa a los destinatarios que pueden desbloquear la capacidad extra confirmando la propiedad de sus cuentas de correo. Se incluye un botón llamado “VERIFICAR CUENTA”, acompañado de una advertencia de que el enlace de verificación expirará en 48 horas.
Los correos de phishing también contienen la marca cPanel, información de derechos de autor y datos de contacto de la empresa para dar la apariencia de una notificación oficial de servicio. Incluso indican a los destinatarios que trasladen el correo a su bandeja de entrada si llega a la carpeta de spam. Estos elementos están pensados para que el intento de phishing parezca fiable y aumentar la probabilidad de que los destinatarios interactúen con él.
El botón de verificación conduce a un sitio web de phishing diseñado para robar credenciales de acceso a la pantalla. Una versión observada del sitio web mostraba una ventana de inicio de sesión de Google falsa en neerlandés, situada sobre una página que se asemeja a una pantalla de consentimiento de Google. El sitio web de phishing puede adaptar su apariencia según el proveedor de correo electrónico del visitante, permitiéndole imitar diferentes servicios de inicio de sesión.
Por ejemplo, los usuarios con direcciones de Gmail pueden encontrarse con una interfaz de autenticación de Google falsa, mientras que quienes usan otros proveedores de correo electrónico pueden ver páginas de inicio de sesión diferentes. Algunas versiones del intento de phishing también dirigen a los destinatarios a los formularios de inicio de sesión falsos del correo cPanel. Independientemente de la imagen de marca mostrada, el objetivo es obtener la dirección de correo electrónico y la contraseña introducidas por el visitante.
Las credenciales robadas podrían permitir a estafadores acceder a correos electrónicos privados, obtener información sensible e hacerse pasar por el propietario de la cuenta. Los atacantes también podrían usar el buzón comprometido para restablecer contraseñas de otros servicios en línea o distribuir correos electrónicos adicionales de phishing. La empresa legítima cPanel no está involucrada en esta campaña, y la supuesta ampliación del almacenamiento es solo un pretexto para el robo de credenciales.
El correo completo de phishing cPanel – Needs More Disk Space está a continuación:
Subject: Hello, – Mail Server Needs More Disk Space
– Needs More Disk Space
Hello -,
It looks like your email storage is running low. Pending important inboxes are currently at risk of being bounced back to the sender.
Don’t lose access to critical communications. To help you manage your storage, we are offering you the ability to instantly expand with an extra 15GB disk space.
Simply verify your account to confirm ownership and unlock this extra capacity immediately.
[VERIFY ACCOUNT]
If this arrives in your spam folder, kindly move to inbox to allow propagation. This link will expire in 48 hours.
© 2026 cPanel International, Ltd. All rights reserved.
1100 West 23rd Street, Suite 153 Houston, TX 77008
cPanel.net
Cómo reconocer correos electrónicos de phishing
Los correos de phishing que involucran problemas de almacenamiento en buzones suelen explotar preocupaciones sobre interrupciones de comunicación o correos perdidos. En esta campaña, la advertencia de que los correos entrantes pueden ser devueltos a sus remitentes se combina con una oferta de 15 GB de almacenamiento adicional. Esta combinación de un problema técnico y una solución atractiva es una característica notable del intento de phishing.
La necesidad de verificar la propiedad de la cuenta antes de recibir almacenamiento adicional es otra señal de advertencia. Aunque los proveedores legítimos de alojamiento pueden notificar a los clientes sobre los límites de almacenamiento, un correo electrónico inesperado que dirija a los usuarios a una página de inicio de sesión externa debe examinarse cuidadosamente. Una oferta de actualización de almacenamiento no demuestra que el buzón del destinatario esté realmente cerca de su capacidad.
El plazo de 48 horas también pretende influir en la decisión del destinatario. Al afirmar que el enlace de verificación expirará pronto, el correo de phishing genera presión para actuar antes de comprobar la información. La instrucción de sacar el correo de la carpeta de spam es especialmente sospechosa, ya que anima a los destinatarios a ignorar una posible advertencia de su servicio de correo.
Los destinatarios deben examinar la dirección de correo real del remitente y el destino del botón de verificación. Los correos de phishing pueden mostrar nombres legítimos de empresas, direcciones y logotipos mientras enlazan a sitios web no relacionados. Incluso una página de inicio de sesión que se parezca mucho a Google o cPanel puede ser falsa si está alojada fuera del dominio del proveedor legítimo.
Otro detalle importante es la capacidad del sitio web de phishing para mostrar diferentes interfaces de inicio de sesión dependiendo de la dirección de correo electrónico utilizada. Esto significa que la marca familiar en la página de destino no confirma necesariamente su autenticidad. La dirección del sitio web y las circunstancias que llevaron a la solicitud de inicio de sesión son indicadores más fiables que la apariencia de la página.