La estafa de correo electrónico Email Unable To Send es una campaña de phishing que se hace pasar por un sistema automatizado de entrega de correos para robar las credenciales de acceso a la cuenta. Los correos de phishing afirman que un correo saliente ha sido bloqueado porque fue identificado como spam. Se instruye a los destinatarios para completar un paso adicional de verificación para supuestamente liberar el correo no entregado.
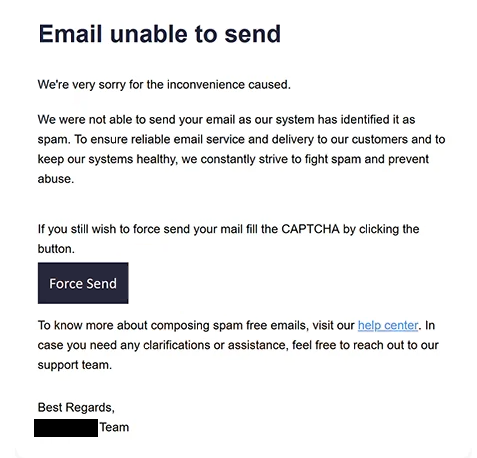
Los correos de phishing usan el asunto “Correo no entregado devuelto al remitente” y se presentan como notificaciones de fallo en la entrega. Explican que el servicio de correo electrónico bloqueó automáticamente un correo enviado recientemente para mantener una entrega fiable y evitar spam. Esta explicación pretende que la notificación parezca una respuesta rutinaria de un proveedor de correo.
En lugar de identificar un error específico de entrega o proporcionar información técnica sobre el correo rechazado, los correos de phishing animan a los destinatarios a actuar mediante un botón etiquetado como “Forzar el envío”. Se les dice a los usuarios que deben completar una verificación CAPTCHA para enviar el correo bloqueado. Esto crea una razón aparentemente legítima para desviar a los destinatarios de su interfaz habitual de correo.
El botón está asociado a un sitio web de phishing destinado a imitar una página de inicio de sesión de servicio de correo electrónico. Sin embargo, el sitio web enlazado ya no funcionaba al ser examinado, por lo que su aspecto exacto y funcionalidad no pudo verificarse. El propósito sospechoso del sitio web es obtener las credenciales de la cuenta de correo electrónico presentando un formulario de autenticación falso.
Los sitios web de phishing de este tipo pueden imitar proveedores de correo electrónico conocidos y solicitar una dirección de correo electrónico y contraseña. Si los destinatarios introducen credenciales válidas, los atacantes podrían acceder a sus buzones, leer correspondencia privada y obtener información sensible almacenada en los correos electrónicos. Las cuentas comprometidas también podrían usarse para hacerse pasar por sus propietarios o enviar correos electrónicos adicionales de phishing a contactos existentes.
El acceso a una cuenta de correo electrónico también puede permitir a los estafadores intentar restablecer contraseñas para otras cuentas vinculadas a la misma dirección. Esto podría resultar en compromisos adicionales de cuentas, especialmente cuando el correo electrónico se utiliza como método principal de recuperación. Sin embargo, no hay pruebas confirmadas de que estas consecuencias ocurrieran en relación con esta campaña específica.
El correo completo de phishing Email Unable To Send está a continuación:
Subject: Undelivered Mail Returned to Sender.
Email unable to send
We’re very sorry for the inconvenience caused.
We were not able to send your email as our system has identified it as spam. To ensure reliable email service and delivery to our customers and to keep our systems healthy, we constantly strive to fight spam and prevent abuse.
If you still wish to force send your mail fill the CAPTCHA by clicking the button.
[Force Send]To know more about composing spam free emails, visit our help center. In case you need any clarifications or assistance, feel free to reach out to our support team.
Cómo reconocer correos electrónicos de phishing
Los correos electrónicos de phishing disfrazados de notificaciones de fallo en la entrega pueden reconocerse examinando las acciones que solicitan. Los errores genuinos en la entrega de correos electrónicos pueden generar notificaciones automáticas, pero las instrucciones inesperadas para visitar una página web externa, completar un CAPTCHA o proporcionar credenciales de acceso para reenviar un correo son señales de advertencia importantes.
Una característica de esta campaña es su afirmación de que un correo saliente fue bloqueado por clasificarse como spam. Los destinatarios que no hayan enviado un correo recientemente deberían ser especialmente desconfiados de tales notificaciones. Incluso cuando un correo se envió recientemente, la notificación debe compararse con el estado real de entrega mostrado por el proveedor de correo.
El botón de “Forzar enviar” es otro indicador importante. Sugiere que el destinatario puede anular una restricción de entrega relacionada con el spam completando un proceso de verificación. Esta solicitud es inusual porque las notificaciones legítimas de fallo de entrega generalmente proporcionan información sobre por qué un correo electrónico no pudo ser entregado, en lugar de requerir autenticación a través de un sitio web desconocido.
La referencia a la verificación CAPTCHA también puede hacer que el correo electrónico de phishing parezca más creíble. Los desafíos CAPTCHA suelen asociarse a sitios web legítimos, pero su presencia no demuestra que un servicio sea fiable. En esta campaña, el requisito CAPTCHA se utiliza como parte del supuesto proceso para liberar un correo electrónico bloqueado.
Los destinatarios también deben examinar la dirección del remitente y el destino de los enlaces incrustados. Los correos electrónicos de phishing pueden usar nombres de remitente que se asemejan a sistemas de correo automatizados mientras provienen de dominios no relacionados. De manera similar, los botones que parecen conducir a herramientas de gestión de correo pueden redirigir a los usuarios a sitios web que no tienen conexión legítima con su proveedor de correo.
Otra señal de advertencia es la falta de información específica sobre el correo supuestamente rechazado. Las notificaciones auténticas de fallo en la entrega suelen incluir detalles como el destinatario previsto, estado de entrega o información de error técnico. Por tanto, una advertencia genérica que se centre principalmente en animar a los usuarios a hacer clic en un botón debe tratarse con cautela.
La combinación de una reclamación de fallo de entrega relacionada con spam, un botón de “Forzar enviar” y un requisito inesperado de CAPTCHA distingue esta campaña de phishing. Los destinatarios pueden evaluar la advertencia revisando sus correos enviados y notificaciones de entrega directamente a través de su servicio habitual de correo en lugar de confiar en las instrucciones contenidas en el correo de phishing.