El correo de phishing IMAP Sync Failure “” disfraza el robo de credenciales como un problema técnico relacionado con correo entrante. En lugar de presentar una solicitud genérica de verificación de cuenta, el correo imita un informe diagnóstico automatizado y afirma que un error de autenticación ha interrumpido el servidor de correo del destinatario.
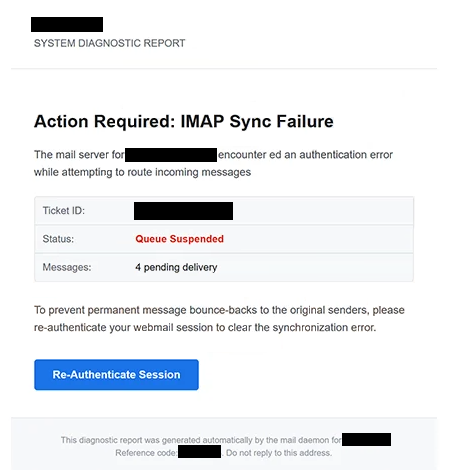
Según el correo, el servidor de correo del destinatario encontró un error de autenticación al intentar enrutar los mensajes entrantes. La supuesta consecuencia es una cola de mensajes suspendida, con cuatro correos electrónicos actualmente esperando ser entregados.
Se incluye información adicional de aspecto técnico para respaldar la advertencia. El correo electrónico proporciona el ID del ticket, muestra el estado como “Cola suspendida” y indica que cuatro mensajes están pendientes. También incluye un código de referencia y afirma que el informe diagnóstico fue generado automáticamente por un daemon de correo.
Se advierte a los destinatarios que los correos pendientes podrían rebotar permanentemente a sus remitentes originales si no se corrige el problema de sincronización. Para supuestamente borrar el error, se les indica que vuelvan a autenticar su sesión de correo web usando un botón de “Re-autenticar sesión”.
No hay una reparación IMAP genuina detrás de este botón. Al hacer clic se abre una página de inicio de sesión de correo web falsa en lugar de un servicio legítimo de administración de servidores de correo.
La página de phishing copia la apariencia de una pantalla de inicio de sesión de cPanel Webmail. Un detalle que puede hacer que la página parezca especialmente convincente es que la dirección de correo electrónico de la víctima ya aparece en el formulario. Esta información se obtiene del enlace de phishing en lugar de recuperarse de un sistema de cuenta legítimo.
Solo es necesario introducir la contraseña. Una vez enviada, se proporciona a los estafadores que operan la página de phishing. La acción no restaura la sincronización IMAP, no libera cuatro correos pendientes ni elimina una cola de correo suspendida.
Con credenciales de correo electrónico válidas, los estafadores pueden acceder a la correspondencia privada y a otra información almacenada en la cuenta. Un buzón comprometido también puede usarse para solicitar restablecimiento de contraseñas para otros servicios o para enviar correos electrónicos engañosos suplantándose como el propietario de la cuenta.
cPanel no está asociado con el correo de phishing IMAP Sync Failure . Su interfaz de correo web simplemente se copia para que la solicitud de credencial parezca legítima.
El correo completo de phishing IMAP Sync Failure está a continuación:
Subject: [-] : Please Confirm To Continue.
–
System Diagnostic Report
Action Required: IMAP Sync FailureThe mail server for – encounter ed an authentication error while attempting to route incoming messages
Ticket ID: –
Status: Queue Suspended
Messages: 4 pending deliveryTo prevent permanent message bounce-backs to the original senders, please re-authenticate your webmail session to clear the synchronization error.
[Re-Authenticate Session]This diagnostic report was generated automatically by the mail daemon for -.
Reference code: -. Do not reply to this address.
Cómo reconocer el correo de phishing IMAP Sync Failure
Lo que distingue a esta campaña es su intento de parecerse a un informe técnico generado por el servidor. Términos como ” IMAP Sync Failure “, “error de autenticación”, “Cola suspendida” y “daemon de correo” crean la impresión de que la advertencia se originó en la infraestructura que gestiona el correo electrónico del destinatario.
Los cuatro mensajes pendientes añaden otra capa de presión. A los destinatarios no se les dice solo que la sincronización ha fallado. Se les hace creer que los correos electrónicos entrantes reales ya se están viendo afectados y que pronto podrían ser devueltos a sus remitentes.
El ticket y los números de referencia también pueden hacer que la notificación parezca más formal. El código de referencia adicional parece identificadores producidos por un sistema automatizado de soporte o diagnóstico, pero estos detalles no establecen que el correo tenga acceso al servidor de correo real del destinatario.
La solución solicitada es más reveladora. El correo afirma que un problema de autenticación IMAP ha suspendido el correo entrante, y luego dirige al destinatario a “Re-autenticar sesión” mediante un botón incrustado. Seguir esta instrucción lleva a una página web separada que pide la contraseña del buzón.
La dirección de correo electrónico pre-rellenada en la página falsa de cPanel puede reducir aún más las sospechas. Ver la dirección correcta puede dar la impresión de que la página ha reconocido la cuenta del usuario. En realidad, la dirección se pasa a la página de phishing a través del propio enlace.
Los destinatarios que reciben dicha advertencia pueden consultar su buzón de forma independiente. Si el correo entrante o el acceso a IMAP realmente tienen un problema, los usuarios pueden iniciar sesión desde su dirección de webmail habitual o el panel de control de alojamiento en lugar de usar un enlace de reautenticación desde un correo electrónico inesperado.
Cualquiera que ya haya proporcionado una contraseña a través de la página falsa debe cambiarla rápidamente a través del servicio de correo electrónico legítimo. Otras cuentas que usen la misma contraseña también deben estar protegidas, y el buzón comprometido debe revisarse para detectar sesiones desconocidas, normas de reenvío u otros cambios no autorizados.