El correo electrónico de phishing es Incoming Mail Is Being Misrouted una estafa que intenta robar las credenciales de las cuentas de correo haciéndose pasar por un servicio de enrutamiento de correo. Advierte a los destinatarios de que sus correos entrantes están siendo bloqueados debido a un supuesto problema de configuración de dominio. La notificación anima a los usuarios a corregir el problema mediante un enlace que conduce a un sitio web de phishing.
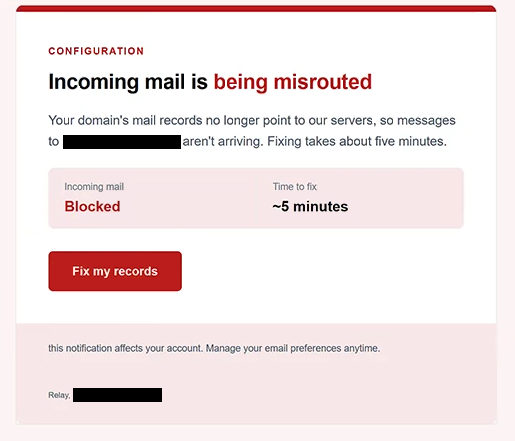
El correo utiliza el asunto “Correos entrantes no llegan a tu bandeja de entrada”. Afirma que los registros de correo del destinatario ya no apuntan a los servidores de la empresa, impidiendo que los correos entrantes lleguen a su destino. Sin embargo, el correo electrónico no aporta ninguna prueba de que la configuración del dominio del destinatario haya cambiado ni que la entrega del correo haya sido interrumpida.
Para que el supuesto problema parezca urgente, el correo muestra el estado “Correo entrante: Bloqueado” y indica que resolver el problema llevará aproximadamente cinco minutos. Se anima a los destinatarios a pulsar un botón etiquetado “Arreglar mis registros”. Esto crea la impresión de que un problema serio de entrega de correos electrónicos puede resolverse mediante un procedimiento administrativo rápido.
Al hacer clic en el botón se abre un sitio web de phishing. La página solicita un nombre de usuario o dirección de correo electrónico y contraseña, mientras que el enlace proporciona automáticamente la dirección de correo electrónico del destinatario para que el formulario de inicio de sesión parezca personalizado. A pesar de su apariencia, el sitio web no está asociado con el servicio de enrutamiento de correo reclamado.
Las credenciales introducidas en el formulario de phishing están destinadas a los estafadores. Si los atacantes obtienen información de acceso válida, pueden intentar acceder al buzón de la víctima, leer correspondencia privada y recuperar archivos adjuntos sensibles. También podrían hacerse pasar por el propietario de la cuenta, distribuir correos electrónicos adicionales de phishing o intentar restablecer contraseñas para servicios online conectados.
El correo completo de phishing Incoming Mail Is Being Misrouted está a continuación:
Subject: Incoming Emails Not Reaching Your Inbox
Configuration
Incoming mail is being misrouted
Your domain’s mail records no longer point to our servers, so messages to – aren’t arriving. Fixing takes about five minutes.
Incoming mail: Blocked
Time to fix: ~5 minutes[Fix my records]
this notification affects your account. Manage your email preferences anytime.
Relay, –
Cómo reconocer correos electrónicos de phishing
El correo de phishing utiliza Incoming Mail Is Being Misrouted una explicación técnica para que su advertencia parezca creíble. Las referencias a registros de correo de dominio y configuraciones de servidores pueden parecer convincentes, especialmente para destinatarios que no están familiarizados con la infraestructura del correo. Sin embargo, el correo no proporciona detalles específicos de configuración ni pruebas de que el correo entrante esté siendo bloqueado.
Otra señal de advertencia es la solución simplificada que se ofrece para el supuesto problema. El correo afirma que la entrega de correo se ha detenido, pero sugiere que hacer clic en “Arreglar mis registros” resolverá el problema en aproximadamente cinco minutos. Esta combinación de una advertencia técnica seria y una solución inmediata pretende animar a los destinatarios a seguir el enlace sin cuestionar la notificación.
La página web detrás del botón es especialmente sospechosa. En lugar de dirigir a los destinatarios a un portal de administración de correo reconocible, abre una página alojada en un dominio no relacionado. La web solicita credenciales de inicio de sesión de correo electrónico aunque la notificación original se refiere a registros de correo del dominio, creando una discrepancia entre el supuesto problema y la acción solicitada.
La dirección de correo electrónico que se rellena automáticamente también puede hacer que la página de phishing parezca fiable. Los destinatarios podrían asumir que la web reconoce sus cuentas porque sus direcciones ya están mostradas. Sin embargo, los estafadores pueden incluir direcciones de correo electrónico en URLs para personalizar formularios de phishing sin tener acceso legítimo a las cuentas.
La identidad reclamada del remitente también merece ser examinada. Los estafadores pueden hacerse pasar por proveedores de servicios copiando sus nombres y presentando sus correos electrónicos como alertas técnicas automáticas.
El correo también incluye un encabezado de configuración y una nota sobre la gestión de las preferencias de correo electrónico. Estos detalles se asemejan a comunicaciones administrativas ordinarias, pero no verifican la identidad del remitente. La ausencia de información específica del dominio hace que el supuesto problema de entrega sea especialmente difícil de comprobar.