El correo de phishing es Mail Capacity Guide una estafa diseñada para robar las credenciales de acceso a la cuenta de correo. Se presenta como una notificación sobre el almacenamiento en el buzón del destinatario y afirma falsamente que la cuenta ha alcanzado su límite de capacidad.
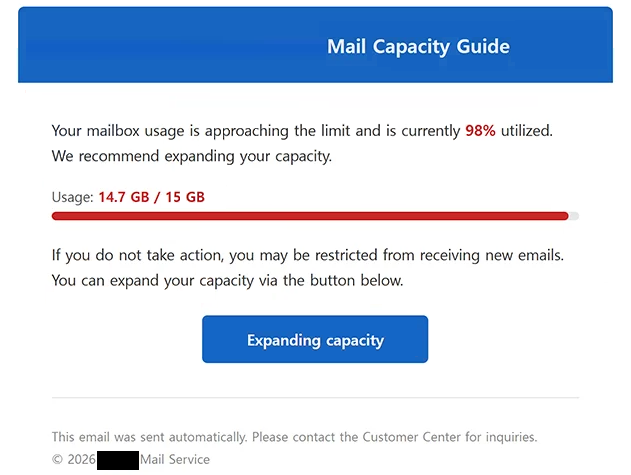
El correo indica a los destinatarios que su buzón está lleno y que deben actuar para seguir usándolo con normalidad. Da la impresión de que el problema de almacenamiento podría interferir con los correos entrantes o salientes, dando a los destinatarios una razón para responder rápidamente.
Para supuestamente resolver el problema, se indica a los destinatarios que sigan un enlace proporcionado en el correo electrónico. El enlace no conduce a una página legítima de gestión de almacenamiento perteneciente al proveedor de correo electrónico del destinatario. En su lugar, abre una página web de phishing diseñada para recopilar las credenciales de la cuenta.
La página fraudulenta imita una interfaz de inicio de sesión de correo electrónico y pide a los visitantes que proporcionen su dirección de correo electrónico y contraseña. La información introducida en esta página se envía a los estafadores en lugar de usarse para aumentar la capacidad del buzón o gestionar el almacenamiento.
El propósito del correo de phishing Mail Capacity Guide es, por tanto, el robo de credenciales. Al presentar la solicitud de contraseña como parte de un procedimiento rutinario de almacenamiento en buzón, los estafadores intentan convencer a los destinatarios de que es necesario iniciar sesión a través de la página proporcionada.
Las credenciales de correo comprometidas pueden ser especialmente valiosas porque una bandeja de entrada puede contener correspondencia privada y otra información sensible. Una cuenta de correo electrónico también puede conectarse a otros servicios en línea y usarse para recibir correos con restablecimiento de contraseña.
Si la misma contraseña se reutiliza en varias cuentas, obtenerla puede crear riesgos adicionales. Los estafadores pueden intentar usar credenciales robadas para acceder a otros servicios donde la víctima ha utilizado la misma información de acceso.
Los destinatarios que ya hayan introducido sus credenciales en el sitio de phishing deben cambiar la contraseña de la cuenta de correo electrónico afectada. También deben cambiarse las contraseñas de otras cuentas que usen las mismas credenciales. Habilitar la autenticación en dos pasos cuando esté disponible puede añadir otra capa de protección contra accesos no autorizados.
El correo completo de phishing Mail Capacity Guide está a continuación:
Subject: Mail box data logger
Mail Capacity Guide
Your mailbox usage is approaching the limit and is currently 98% utilized. We recommend expanding your capacity.
Usage: 14.7 GB / 15 GB
If you do not take action, you may be restricted from receiving new emails. You can expand your capacity via the button below.
[Expanding capacity]
This email was sent automatically. Please contact the Customer Center for inquiries.
© 2026 – Mail Service
Cómo reconocer correos electrónicos de phishing
La advertencia de capacidad del buzón es un detalle importante a examinar en el correo de phishing Mail Capacity Guide . Las afirmaciones inesperadas de que una cuenta ha alcanzado su límite de almacenamiento deben verificarse a través del propio proveedor de correo electrónico y no mediante enlaces incluidos en la advertencia.
Los destinatarios también deberían considerar cómo se está resolviendo el supuesto problema. Solicitar introducir una contraseña de correo electrónico tras seguir un enlace no solicitado es una razón sólida para inspeccionar cuidadosamente la web antes de proporcionar cualquier información.
El destino real del enlace es especialmente importante. Los sitios web de phishing pueden reproducir formularios de inicio de sesión, logotipos, colores y otros elementos asociados con servicios de correo electrónico legítimos. Una pantalla de inicio de sesión familiar no demuestra que el sitio web esté gestionado por el proveedor que dice representar.
Por tanto, el dominio mostrado en la barra de direcciones del navegador debe comprobarse antes de introducir las credenciales. Si la dirección no pertenece al proveedor de correo legítimo, no se debe enviar la información de inicio de sesión.
La información del remitente puede ofrecer otra oportunidad para detectar phishing. El nombre del remitente mostrado puede parecer legítimo, por lo que los destinatarios deberían examinar la dirección de correo electrónico completa y su dominio en lugar de confiar únicamente en el nombre visible.
El almacenamiento en buzones también puede comprobarse de forma independiente. En lugar de usar el enlace proporcionado en el correo, los destinatarios pueden abrir su aplicación de correo web habitual o navegar manualmente a la web oficial de su proveedor. Cualquier advertencia genuina de almacenamiento debe ser visible a través de la interfaz legítima de la cuenta.
La presión inesperada para resolver un problema de cuenta de inmediato también debería fomentar una verificación adicional. Los correos electrónicos de phishing suelen depender de que los destinatarios reaccionen a una advertencia antes de comprobar si la afirmación subyacente es genuina.
El correo de phishing ” Mail Capacity Guide ” se basa en un problema fabricado de almacenamiento de buzones para persuadir a los destinatarios a visitar una página de inicio de sesión falsa. El supuesto problema de capacidad se utiliza como motivo para solicitar credenciales de correo, pero introducir una dirección y contraseña en el sitio de phishing vinculado expone esa información a los estafadores.