El correo de phishing es Mail System Update Required una estafa de robo de credenciales disfrazada de notificación automática de un proveedor de correo electrónico. Afirma falsamente que la configuración del buzón del destinatario está desactualizada y debe actualizarse inmediatamente.
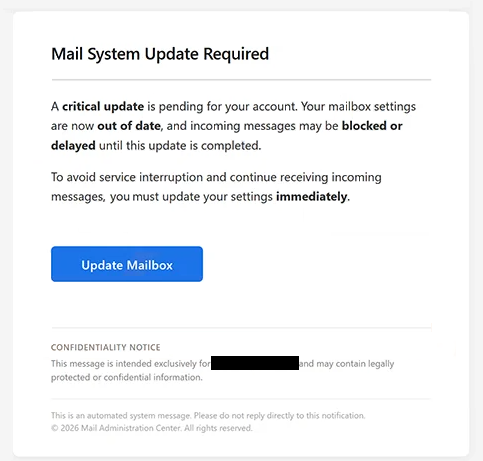
El correo utiliza el asunto “Aviso importante del sistema: Actualizar tu buzón”. Advierte a los destinatarios de que hay una actualización crítica pendiente para su cuenta y sugiere que los correos entrantes podrían ser bloqueados o retrasados hasta que se resuelva el supuesto problema.
Para evitar una interrupción del servicio, se indica a los destinatarios que seleccionen el botón “Actualizar buzón”. El correo presenta este paso como un paso necesario para actualizar la configuración del buzón y continuar recibiendo correos entrantes.
La advertencia es inventada. Al hacer clic en “Actualizar buzón” se obtiene una página de phishing en lugar de una página legítima de configuración del buzón. El sitio fraudulento está alojado en una plataforma legítima de almacenamiento en la nube, lo que puede hacer que el enlace parezca menos sospechoso a primera vista.
En el caso analizado, la página de phishing imitaba la interfaz de inicio de sesión de Gmail. Mostraba un formulario de inicio de sesión con la marca de Google y pedía a los visitantes que proporcionaran su dirección de correo electrónico y contraseña. La página afirmaba que estas credenciales eran necesarias para “acceder a configuraciones seguras”.
Introducir credenciales no actualiza el buzón ni soluciona un problema de entrega de correo. La información enviada se envía en su lugar a los estafadores que operan la página de phishing.
El correo está firmado como procedente del “Centro de Administración de Correo”, pero este nombre no representa una organización genuina detrás de la notificación. La supuesta actualización del buzón, la configuración desactualizada y la posible interrupción de correos entrantes forman parte del engaño.
Cualquiera que haya introducido credenciales en la página falsa debe cambiar la contraseña afectada de inmediato. Las contraseñas también deben cambiarse en otras cuentas donde se hayan reutilizado las mismas credenciales.
El correo completo de phishing Mail System Update Required está a continuación:
Subject: Important System Notice: Update Your Mailbox
Mail System Update Required
A critical update is pending for your account. Your mailbox settings are now out of date, and incoming messages may be blocked or delayed until this update is completed.
To avoid service interruption and continue receiving incoming messages, you must update your settings immediately.
[Update Mailbox]CONFIDENTIALITY NOTICE
This message is intended exclusively for – and may contain legally protected or confidential information.
This is an automated system message. Please do not reply directly to this notification.
© 2026 Mail Administration Center. All rights reserved.
Cómo reconocer correos electrónicos de phishing
El correo de phishing ” Mail System Update Required ” depende mucho de la urgencia. Indica a los destinatarios que la configuración de su buzón ya está desactualizada y que debe completarse una actualización inmediatamente para evitar problemas con los correos entrantes.
La explicación vaga del supuesto problema técnico es otra razón para la precaución. El correo afirma que los correos podrían ser bloqueados o retrasados, pero no proporciona un proceso legítimo de gestión de cuentas para resolver el problema. En su lugar, dirige a los destinatarios a un botón de “Actualizar buzón” incrustado.
A dónde conduce ese botón es especialmente importante. Una página de phishing no tiene por qué estar necesariamente alojada en un sitio web claramente sospechoso. En este caso, los estafadores utilizaron una plataforma legítima de almacenamiento en la nube para alojar la página fraudulenta. Por tanto, la reputación del servicio de alojamiento no demuestra que la página en sí sea de fiar.
La solicitud de inicio de sesión proporciona otra pista. Tras seguir un correo electrónico sobre la configuración del buzón, a los visitantes se les muestra una página al estilo Gmail que pide una dirección de correo electrónico y contraseña para supuestamente “acceder a configuraciones seguras”. La conocida marca de Google no prueba que la página sea operada por Google ni por el proveedor de correo electrónico del destinatario.
Los destinatarios deben examinar la dirección real de una página de inicio de sesión antes de introducir sus credenciales. El dominio es más informativo que los logotipos, colores o formularios de inicio de sesión familiares, todos los cuales pueden copiarse con fines de phishing.
También se pueden comprobar problemas inesperados con el buzón sin seleccionar botones en un correo. Los destinatarios pueden acceder a su servicio de correo electrónico a través de su aplicación oficial o página web y revisar la configuración de la cuenta allí. Esto impide que un correo electrónico no solicitado determine dónde se introduce la contraseña del usuario.