El correo de phishing Password reset requested es una estafa de robo de credenciales disfrazada de notificación de restablecimiento de contraseña de un proveedor de servicios de correo electrónico. Intenta convencer a los destinatarios de que se ha solicitado un cambio de contraseña para su cuenta y que deben completar el proceso para evitar problemas al recibir correos.
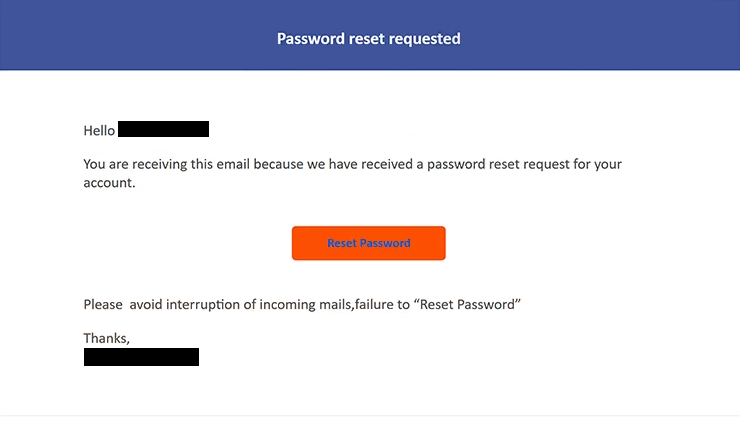
El asunto dice “Restablecer tu contraseña” seguido de información que identifica al destinatario. En el interior, el correo indica que se ha recibido una solicitud de restablecimiento de contraseña para la cuenta. A los destinatarios se les presenta entonces un botón de “Restablecer contraseña”.
El correo también advierte que no restablecer la contraseña podría interrumpir el correo entrante. Esta afirmación genera urgencia y da a los destinatarios una razón para seleccionar el botón aunque no recuerden haber solicitado un cambio de contraseña.
No existe un proceso legítimo de restablecimiento de contraseña detrás del correo electrónico. Seleccionar “Restablecer contraseña” abre un sitio web de phishing alojado en el almacenamiento en la nube de Backblaze B2. Backblaze B2 en sí es un servicio legítimo, pero en esta campaña se está utilizando indebidamente para alojar contenido de phishing.
La página fraudulenta combina elementos de diferentes servicios de correo electrónico. Muestra una pantalla de inicio de sesión de Roundcube Webmail con una ventana emergente de inicio de sesión con la marca de Google colocada encima. El objetivo es persuadir a los visitantes para que proporcionen sus credenciales de correo electrónico.
La información introducida en los campos de inicio de sesión se envía a los estafadores. Proporcionar credenciales no reinicia la contraseña ni evita que el correo entrante se interrumpa.
El acceso a una cuenta de correo electrónico puede exponer correspondencia privada y otra información sensible. Una bandeja de entrada comprometida también puede ser útil para restablecer contraseñas en otras cuentas asociadas con la misma dirección de correo electrónico o para hacerse pasar por el propietario de la cuenta en correos enviados a contactos.
Ni Backblaze ni los servicios de correo electrónico cuya marca aparece en la página de phishing son responsables de esta campaña. Sus servicios y elementos visuales simplemente están siendo mal utilizados como parte del engaño.
Cualquiera que introdujera una contraseña en la página de inicio de sesión falsa debe cambiarla inmediatamente. La contraseña también debe ser reemplazada en cualquier otra cuenta donde haya sido reutilizada.
El correo completo de phishing Password reset requested está a continuación:
Subject: Reset your password –
Password reset requested
Hello -,
You are receiving this email because we have received a password reset request for your account.
[Reset Password]Please avoid interruption of incoming mails,failure to “Reset Password”
Thanks,
–
Cómo reconocer correos electrónicos de phishing
El correo de phishing puede Password reset requested parecer creíble al principio porque los servicios online genuinos envían notificaciones cuando se solicitan restablecimiento de contraseña. Sin embargo, varios detalles en este correo en particular indican que no se debe confiar en la notificación.
La primera pregunta que los destinatarios deberían plantearse es si realmente solicitaron restablecer la contraseña. Una notificación de restablecimiento inesperado debe tratarse con cautela, especialmente cuando presiona al destinatario para completar el proceso mediante un botón dentro del correo electrónico.
La advertencia sobre el correo entrante es otra señal importante. El correo afirma que no seleccionar “Restablecer contraseña” provocará la interrupción de los correos entrantes. Esta amenaza se utiliza para presionar a los destinatarios a que actúen rápido en lugar de comprobar su cuenta de forma independiente.
El destino del botón “Restablecer contraseña” proporciona pruebas más sólidas de la estafa. En lugar de llevar a los destinatarios a la web de su proveedor de correo electrónico, conduce a contenido alojado a través de Backblaze B2. Una plataforma legítima de alojamiento en la nube no hace que el contenido alojado en ella sea automáticamente fiable.
La propia página de phishing también es inconsistente. Combina una interfaz de Webmail de Roundcube con una ventana emergente de inicio de sesión con la marca de Google. Mezclar la imagen de diferentes servicios en un solo proceso de restablecimiento de contraseña es una razón importante para cuestionar la página.
Los destinatarios también deben examinar el dominio mostrado en el navegador antes de introducir las credenciales. Un logotipo familiar, un formulario de inicio de sesión o el nombre de la empresa pueden copiarse fácilmente en un sitio web fraudulento, mientras que la dirección web real puede revelar que la página no es operada por el proveedor de correo electrónico esperado.
El restablecimiento de contraseña puede comprobarse de forma segura sin necesidad de usar el botón del correo electrónico. Los usuarios pueden abrir la web o aplicación oficial de su proveedor de correo electrónico de forma independiente y revisar allí su cuenta y la configuración de seguridad.