La estafa del correo electrónico es Recent updates to Microsoft policies una campaña de phishing que se hace pasar por Microsoft para robar las credenciales de acceso de la cuenta. El correo de phishing afirma que los cambios recientes en las políticas de Microsoft exigen que los usuarios vuelvan a iniciar sesión en sus aplicaciones. Presenta la solicitud como un procedimiento administrativo rutinario necesario para mantener un acceso ininterrumpido a los servicios de Microsoft.
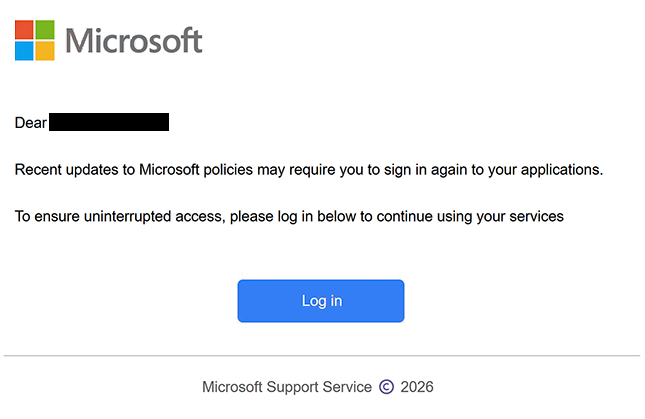
El correo de phishing utiliza el asunto “OFFICE365 PASSWORD UPDATE” y se identifica como una notificación del Servicio de Soporte de Microsoft. Informa a los destinatarios de que los cambios en las políticas pueden afectar a sus sesiones de aplicación existentes y les anima a autenticarse de nuevo. Aunque el correo se refiere a una actualización de política, no explica qué políticas han cambiado ni por qué los usuarios necesitan proporcionar sus credenciales.
Para completar el supuesto proceso de verificación, se indica a los destinatarios que hagan clic en un botón etiquetado como “Iniciar sesión”. El botón conduce a un sitio web de phishing alojado en cocoonwoodsavoie.com, que no tiene relación con Microsoft. El sitio imita la interfaz de autenticación de Microsoft, muestra el logotipo de la empresa y solicita una dirección de correo electrónico o número de teléfono para iniciar el proceso de inicio de sesión.
El sitio web falsificado está diseñado para recopilar información de acceso en lugar de autenticar a los usuarios con Microsoft. Las credenciales enviadas a través de la página de phishing pueden ser capturadas por los estafadores y potencialmente utilizadas para acceder a las cuentas de Microsoft correspondientes. La apariencia familiar de la interfaz de inicio de sesión ayuda a ocultar el hecho de que los usuarios están interactuando con un sitio web no autorizado.
Una cuenta de Microsoft comprometida puede exponer información sensible almacenada entre los servicios conectados. Dependiendo de la cuenta y sus permisos, los estafadores pueden acceder a correos electrónicos de Outlook, documentos de OneDrive, información personal y otros recursos asociados. También podrían hacerse pasar por el propietario de la cuenta, intentar acceder a servicios adicionales o atacar otras cuentas si se ha reutilizado la misma contraseña.
El correo completo de phishing Recent updates to Microsoft policies está a continuación:
Subject: OFFICE365 PASSWORD UPDATE
Dear –
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Cómo reconocer correos electrónicos de phishing
Los correos electrónicos de phishing que se hacen pasar por proveedores de software suelen utilizar solicitudes de verificación de cuenta, actualizaciones de seguridad y cambios administrativos para animar a los destinatarios a revelar sus credenciales. En la estafa del correo electrónico Recent updates to Microsoft policies , la principal señal de advertencia es la afirmación de que los usuarios deben volver a iniciar sesión debido a cambios no especificados en la política. El correo no ofrece ninguna explicación significativa de la actualización ni de por qué requeriría autenticación mediante un botón incrustado.
El asunto “OFFICE365 PASSWORD UPDATE” es otro detalle que merece la pena examinar. Aunque sugiere un cambio relacionado con la contraseña, el cuerpo del correo aborda las políticas de Microsoft y el acceso continuo a las aplicaciones. Esta inconsistencia entre el asunto y la solicitud real puede indicar que el correo está diseñado para atraer atención y no para comunicar una actualización legítima de la cuenta.
La petición de hacer clic en un botón de “Iniciar sesión” es especialmente sospechosa porque desvía a los destinatarios de los servicios oficiales de autenticación de Microsoft. Los correos electrónicos de phishing a menudo ocultan destinos externos detrás de botones con etiquetas familiares, haciendo menos evidente que los usuarios están siendo enviados a sitios web no relacionados. Comprobar el destino real puede revelar si el enlace pertenece a la organización que supuestamente envía el correo.
La página de inicio de sesión de Microsoft falsa también ilustra cómo los sitios web de phishing pueden imitar sistemas legítimos de autenticación. Muestra una marca reconocible y solicita identificadores de cuenta familiares, incluyendo una dirección de correo electrónico, número de teléfono o nombre de usuario de Skype. Sin embargo, estas funciones pueden copiarse y su presencia no demuestra que el sitio web sea gestionado por Microsoft.
Otro indicador es el uso del correo electrónico del nombre “Microsoft Support Service” y de un aviso de derechos de autor para crear una apariencia oficial. Los nombres de las empresas, logotipos y firmas formales pueden reproducirse en correos de phishing sin la autorización de la organización. La dirección completa de correo electrónico del remitente y el destino de los enlaces incrustados proporcionan información más útil que la sola marca.
Los destinatarios también deben ser cautelosos cuando un correo electrónico inesperado afirma que el acceso a las aplicaciones puede verse interrumpido a menos que completen un procedimiento de autenticación. Este tipo de advertencia genera presión para actuar, incluso cuando no se ha identificado ningún problema específico de la cuenta. Las notificaciones legítimas de cuentas pueden comprobarse abriendo el servicio correspondiente de forma independiente en lugar de seguir un enlace de inicio de sesión no solicitado.