El correo de phishing es Untrusted Device Was Added To Your Account una notificación de seguridad falsa creada para robar las credenciales de la cuenta de correo. Intenta hacer creer a los destinatarios que un dispositivo desconocido ha sido conectado recientemente a su cuenta y les anima a investigar la actividad mediante un botón proporcionado.
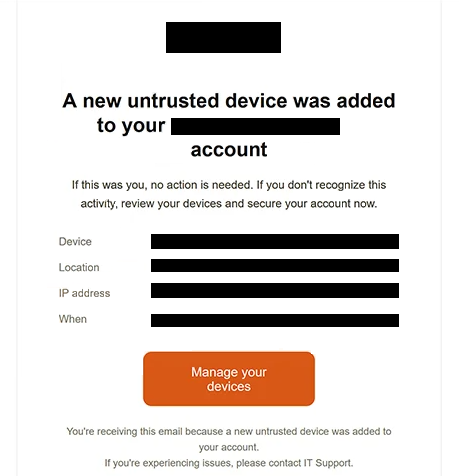
El asunto dice “Alerta de seguridad: Un nuevo dispositivo no confiable añadido a tu cuenta de correo electrónico.” En lugar de basarse solo en una advertencia vaga, el correo proporciona varios detalles sobre el supuesto inicio de sesión. Estos incluyen un dispositivo identificado como Electron en Windows, una ubicación en Virginia Beach, una dirección IP y una fecha y hora específicas.
Se informa a los destinatarios de que no es necesaria ninguna acción si reconocen la actividad. A quienes no reconozcan el dispositivo se les indica que revisen sus dispositivos y protejan la cuenta. El correo electrónico incluye un botón de “Gestionar sus dispositivos” para este propósito.
La alerta de seguridad es falsa. Al hacer clic el botón el usuario se encuentra en una web de phishing en lugar de una página legítima de gestión de cuentas.
Una parte importante de esta campaña es cómo el sitio de phishing se adapta al destinatario. La dirección de correo electrónico está codificada en la URL, y el sitio la utiliza para determinar qué proveedor de correo utiliza la persona. Luego puede presentar un formulario de inicio de sesión diseñado para parecerse a ese servicio en particular.
En el ejemplo analizado, la página de phishing mostraba una superposición falsa de inicio de sesión de Gmail. Solicitaba una dirección de correo electrónico y contraseña, pero los usuarios de otros proveedores de correo electrónico pueden encontrarse con una imitación diferente basada en su dirección.
Las credenciales enviadas mediante el formulario falso se envían a los estafadores. No se utilizan para revisar dispositivos conectados ni proteger la cuenta.
Una contraseña de correo electrónico robada puede dar acceso a los atacantes a la información almacenada en la bandeja de entrada y exponer otras cuentas que usan la dirección comprometida para recuperar la contraseña. Los estafadores también podrían usar el buzón para hacerse pasar por su propietario o intentar impedir que el usuario legítimo acceda a él.
El correo electrónico no es una notificación de seguridad genuina de Google, Gmail u otro proveedor de correo. Cualquiera que introduzca credenciales en la página de phishing debe cambiar la contraseña afectada rápidamente, revisar las sesiones activas y los dispositivos conectados, y reemplazar la misma contraseña en cualquier otra cuenta donde se haya reutilizado.
El correo completo de phishing Untrusted Device Was Added To Your Account está a continuación:
Subject: Security Alert: A new untrusted device added to your Email account
–
A new untrusted device was added to your – account
If this was you, no action is needed. If you don’t recognize this activity, review your devices and secure your account now.Device: –
Location: –
IP address: –
When: –[Manage your devices]
You’re receiving this email because a new untrusted device was added to your account.
If you’re experiencing issues, please contact IT Support.
Cómo reconocer este correo de phishing
El correo de phishing ” Untrusted Device Was Added To Your Account ” está diseñado para parecerse al tipo de notificación de seguridad que los usuarios pueden recibir genuinamente tras una actividad inusual de la cuenta. Esto hace que el contexto de la advertencia sea especialmente importante.
Una técnica utilizada para dar credibilidad es la inclusión de información detallada sobre el dispositivo alegado. El correo electrónico no dice simplemente que se produjo un inicio de sesión desconocido. Proporciona un tipo de dispositivo, ubicación en Virginia Beach, dirección IP y marca de tiempo. Estos datos pueden parecer pruebas tomadas de un registro de seguridad real, pero su presencia no establece que la actividad haya ocurrido.
El botón “Gestionar sus dispositivos” es otra parte fundamental del engaño. Un destinatario preocupado por un dispositivo desconocido puede razonablemente querer revisar la actividad reciente de la cuenta, pero el botón lo envía a un sitio de phishing externo en lugar de a la configuración de seguridad legítima de su proveedor de correo electrónico.
La página a la que se accede después puede ser especialmente engañosa porque cambia según el proveedor de correo electrónico del destinatario. Un usuario de Gmail, por ejemplo, puede ver una notificación de inicio de sesión al estilo de Gmail. Esta personalización puede hacer que el intento de phishing parezca más relevante que una página de inicio de sesión falsa genérica.
Por tanto, los destinatarios deberían prestar atención al dominio real en lugar de depender de logotipos familiares o de un formulario de inicio de sesión que parezca coincidir con su proveedor de correo electrónico. Una página que visualmente se parezca al servicio esperado puede seguir siendo controlada por estafadores.
La secuencia de eventos también es reveladora. El correo afirma que el usuario debe inspeccionar un dispositivo desconocido, pero seguir sus instrucciones acaba solicitando credenciales de inicio de sesión en un sitio web no relacionado. La configuración de seguridad de la cuenta debe accederse directamente a través de la web oficial o la aplicación del proveedor.