El correo de phishing es Verification of Access Renewal una estafa que se hace pasar por un servicio de ayuda de TI para robar las contraseñas de las cuentas de correo. Afirma que la contraseña del destinatario ha caducado y que ha sido cerrado de sesión en su cuenta. El correo de phishing presenta un procedimiento de verificación como la única forma de restaurar el acceso mientras se sigue usando la contraseña existente.
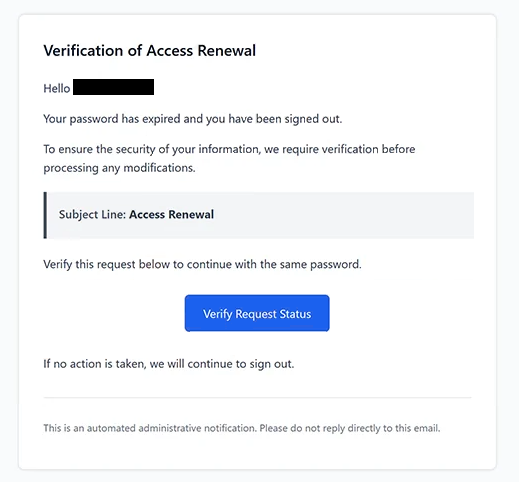
El correo utiliza el asunto “Renovación de acceso” y muestra el encabezado ” Verification of Access Renewal .” Informa a los destinatarios de que sus contraseñas ya no son válidas y que se requiere verificación de identidad antes de que se puedan procesar modificaciones en la cuenta. Sin embargo, la notificación no identifica a un proveedor de correo específico ni explica por qué supuestamente la contraseña ha caducado.
Se instruye a los destinatarios a pulsar un botón etiquetado “Verificar estado de la solicitud.” El correo sugiere que completar este paso les permitirá seguir usando su contraseña actual. También advierte que seguirán desconectados si no completan la verificación, lo que genera presión para que sigan las instrucciones.
El botón conduce a un sitio web de phishing alojado en shanghaijundu.com, un dominio no relacionado con el servicio de correo electrónico del destinatario. El sitio web muestra el encabezado “Continuar con tu correo” y presenta un formulario de inicio de sesión con la dirección de correo electrónico del destinatario ya introducida. A continuación, se pide a los visitantes que faciliten sus contraseñas.
La dirección de correo electrónico precompletada está pensada para que la página de autenticación parezca personalizada y confiable. Los destinatarios pueden asumir que la web reconoce sus cuentas porque sus direcciones ya están mostradas. Sin embargo, esta información puede incluirse en un enlace de phishing o ser obtenida por estafadores antes de que se envíe el correo.
Las contraseñas enviadas a través del formulario falso son recogidas por los atacantes. Si las credenciales son válidas, los estafadores pueden intentar acceder a los buzones afectados, leer correspondencia privada y obtener información sensible de correos electrónicos o archivos adjuntos almacenados. También pueden hacerse pasar por propietarios de cuentas para enviar correos electrónicos adicionales de phishing.
Las cuentas de correo comprometidas pueden exponer otros servicios en línea a accesos no autorizados. Los atacantes pueden intentar restablecer las contraseñas de las cuentas vinculadas a la dirección de correo afectada, lo que podría obtener acceso a información personal o empresarial adicional. La magnitud del daño depende de la configuración de seguridad de la cuenta y de si las credenciales robadas pueden utilizarse con éxito.
El correo de phishing ” Verification of Access Renewal ” no demuestra que la contraseña del destinatario haya caducado ni que su cuenta haya sido cerrada de sesión. Su propósito es obtener las credenciales de acceso a través de una página de autenticación falsa en lugar de completar un proceso legítimo de renovación de contraseña.
El correo completo de phishing Verification of Access Renewal está a continuación:
Subject: Access Renewal
Verification of Access Renewal
Hello -,
Your password has expired and you have been signed out.
To ensure the security of your information, we require verification before processing any modifications.
Subject Line: Access RenewalVerify this request below to continue with the same password.
[Verify Request Status]If no action is taken, we will continue to sign out.
This is an automated administrative notification. Please do not reply directly to this email.
Cómo reconocer correos electrónicos de phishing
El correo de phishing contiene Verification of Access Renewal varias señales de advertencia, comenzando con su aviso inesperado de caducidad de contraseña. Afirma que el destinatario ha sido desconectado, pero no proporciona información específica de la cuenta ni explicación sobre la supuesta expiración. La notificación tampoco identifica a la organización responsable de gestionar la cuenta.
Otro detalle sospechoso es la instrucción de verificar una contraseña caducada mientras se siguen usando las mismas credenciales. El correo afirma que la contraseña ha caducado, pero sugiere que la verificación permitirá al destinatario seguir usándola. Esta inconsistencia plantea dudas sobre la legitimidad del supuesto procedimiento de renovación de cuenta.
El botón “Verificar estado de la solicitud” es especialmente importante porque dirige a los destinatarios a un sitio web no relacionado con su proveedor de correo electrónico. Aunque el botón parece ofrecer una función administrativa rutinaria, su destino solicita la contraseña existente del destinatario. Esta discrepancia entre el procedimiento de verificación reclamado y la web real es característica de los correos electrónicos de phishing que roban credenciales.
La página de inicio de sesión falsa también puede parecer convincente porque muestra automáticamente la dirección de correo electrónico del destinatario. Sin embargo, una dirección pre-rellenada no demuestra que el sitio web pertenezca a un proveedor legítimo de servicios. Los sitios web de phishing pueden usar información ya conocida por los estafadores para que los formularios de autenticación parezcan personalizados.
La redacción del correo electrónico proporciona otra pista. Utiliza frases administrativas como ” Verification of Access Renewal ” y se refiere a requisitos de seguridad sin identificar un departamento de TI específico ni explicar el problema de la cuenta. Esa terminología puede hacer que un correo electrónico suene oficial sin aportar poca información verificable.
La advertencia sobre la continuidad de desconectamientos también genera urgencia. Se anima a los destinatarios a creer que sus cuentas permanecerán inaccesibles a menos que completen la verificación. Esta presión puede hacer que el botón incrustado parezca más importante que comprobar si la reclamación de caducidad de contraseña es genuina.
Por último, el correo incluye una notificación administrativa automática y ordena a los destinatarios que no respondan. Aunque estos elementos son comunes en correos electrónicos legítimos generados por el sistema, también pueden reproducirse en intentos de phishing.