El correo electrónico de phishing We ask you to confirm the email address used for your account es una estafa diseñada para robar las credenciales de las cuentas de correo mediante un proceso de verificación falso. Se hace pasar por un proveedor de servicios de webmail y afirma que una actualización reciente de la plataforma requiere que los destinatarios confirmen sus direcciones de correo registradas. La supuesta actualización se utiliza como pretexto para dirigir a los usuarios a un sitio web de inicio de sesión de phishing.
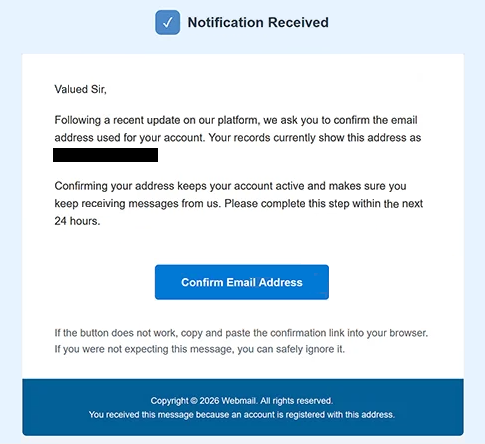
El correo de phishing utiliza el asunto “Has recibido la notificación” e informa a los destinatarios de que deben confirmar sus direcciones de correo electrónico en un plazo de 24 horas. Sugiere que es necesario completar el procedimiento para mantener sus cuentas activas y seguir recibiendo correos. Sin embargo, la notificación no identifica ninguna actualización específica de la plataforma ni explica por qué las cuentas existentes requieren de repente una verificación adicional.
Para completar la supuesta confirmación, se indica a los destinatarios que hagan clic en un botón etiquetado “Confirmar dirección de correo electrónico”. El botón conduce a un sitio web de phishing alojado en un subdominio pages.dev en lugar de un servicio legítimo de correo web. El sitio web observado muestra el logotipo de Google y la marca “GMAIL Webmail”, creando la apariencia de una página de autenticación de correo electrónico familiar.
El sitio web de phishing puede adaptar su interfaz de inicio de sesión para coincidir con el proveedor de correo electrónico del visitante. Esto permite a los estafadores dirigirse a usuarios de diferentes servicios de correo electrónico a través de la misma campaña. Al presentar campos de marca y autenticación reconocibles, el sitio web intenta convencer a los visitantes de que introducir sus credenciales forma parte de un procedimiento legítimo de verificación de cuenta.
El propósito real del sitio web es recopilar direcciones de correo electrónico y contraseñas. Si los destinatarios presentan credenciales válidas, los estafadores pueden intentar acceder a sus buzones sin autorización. Esto podría exponer correspondencia privada, archivos adjuntos, información de contacto y otros datos sensibles almacenados en las cuentas comprometidas.
El acceso a una cuenta de correo electrónico también puede permitir ataques adicionales. Los estafadores podrían hacerse pasar por el propietario de la cuenta, enviar correos electrónicos de phishing a sus contactos o intentar restablecer contraseñas de otros servicios asociados a la dirección comprometida. Las consecuencias dependen de la configuración de seguridad de la cuenta y de si las credenciales robadas pueden usarse con éxito.
El correo electrónico de phishing We ask you to confirm the email address used for your account no es una notificación legítima de verificación de cuenta. Su propósito es obtener credenciales de acceso explotando preocupaciones sobre acceso a cuentas e interrupciones en el servicio de correo.
El correo completo de phishing We ask you to confirm the email address used for your account está a continuación:
Subject: You have received Notification
Notification Received
Valued Sir,
Following a recent update on our platform, we ask you to confirm the email address used for your account. Your records currently show this address as -.
Confirming your address keeps your account active and makes sure you keep receiving messages from us. Please complete this step within the next 24 hours.
[Confirm Email Address]
If the button does not work, copy and paste the confirmation link into your browser. If you were not expecting this message, you can safely ignore it.
Copyright © 2026 Webmail. All rights reserved.
You received this message because an account is registered with this address.
Cómo reconocer correos electrónicos de phishing
El correo electrónico de phishing We ask you to confirm the email address used for your account contiene varias señales de advertencia, incluido su saludo inusual, “Señor Valorado.” La notificación supuestamente se refiere a una cuenta de correo existente, pero no identifica al destinatario por su nombre ni especifica qué servicio de correo es responsable de la solicitud. Esta falta de personalización resulta sospechosa, especialmente cuando el correo afirma requerir una acción específica de la cuenta.
Otra señal de advertencia es el plazo de 24 horas. El correo electrónico de phishing sugiere que los destinatarios deben confirmar sus direcciones rápidamente para mantener el acceso a la cuenta, lo que genera presión para actuar antes de examinar la solicitud. Sin embargo, no ofrece una explicación clara de los cambios de la plataforma supuestamente responsables del requisito de verificación.
El asunto “Has recibido la notificación” también es inusualmente genérico. No identifica al remitente, al servicio afectado ni al propósito del correo electrónico. Combinado con la explicación vaga de una actualización de la plataforma, esto dificulta que la notificación sea difícil de asociar con un proceso legítimo de gestión de cuenta.
El botón “Confirmar dirección de correo electrónico” es especialmente importante porque dirige a los destinatarios a un sitio web no relacionado con su proveedor de correo. Aunque el botón parece ofrecer un procedimiento de verificación rutinario, el destino solicita credenciales de acceso. Esta inconsistencia entre confirmar una dirección de correo electrónico e introducir la contraseña de la cuenta es característica de los correos electrónicos de phishing que roban credenciales.
La página de inicio de sesión falsificada puede parecer convincente porque reproduce una marca reconocible de un servicio de correo electrónico. En el ejemplo observado, la web muestra el logo de Google y textos relacionados con Gmail. Sin embargo, se pueden copiar logotipos y campos de autenticación familiares, y su presencia no demuestra que el sitio web sea gestionado por la empresa suplantada.
El correo también incluye un aviso de derechos de autor que se refiere a “Webmail” y una explicación de que la notificación se envió porque el destinatario tiene una cuenta registrada. Estos datos administrativos genéricos no identifican una organización legítima ni verifican la identidad del remitente.