El correo de phishing es Webmail – We received a request to terminate your account una estafa diseñada para robar las credenciales de la cuenta de correo haciéndose pasar por un proveedor de servicios de webmail. Afirma que alguien ha solicitado la cancelación de la cuenta de correo del destinatario y advierte que el acceso será deshabilitado permanentemente a menos que se cancele la solicitud. El correo utiliza la amenaza de cierre de la cuenta para presionar a los destinatarios a visitar un sitio web de phishing.
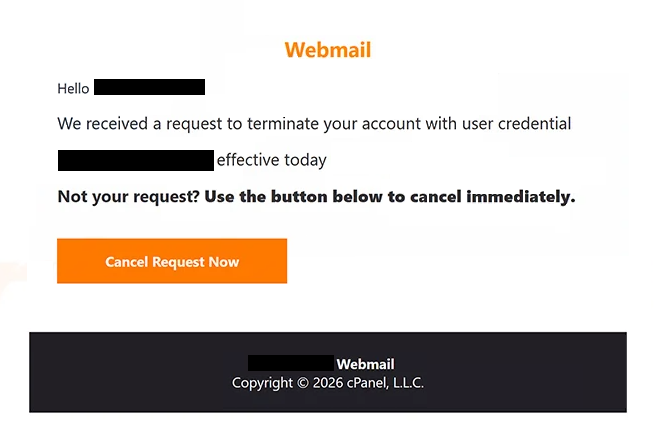
El correo de phishing utiliza el asunto “Recordatorio: Valida tus credenciales para -” y se presenta como una notificación oficial de cuenta. Se dirige al destinatario usando su identificador de correo electrónico y afirma que se ha recibido una solicitud de terminación. La notificación también proporciona una fecha y hora específicas para el supuesto cierre, haciendo que la advertencia parezca más creíble.
Se informa a los destinatarios de que pueden detener el proceso de terminación si no lo autorizaron. Se presenta un botón llamado “Cancelar solicitud ahora” como forma de preservar el acceso a la cuenta. Sin embargo, el correo electrónico no aporta pruebas de que se haya enviado una solicitud legítima de terminación.
Al hacer clic en el botón, los destinatarios se dirigen a una página de phishing alojada en sharemyhtml.com, una plataforma que permite a los usuarios alojar contenido HTML. La página imita una interfaz de inicio de sesión de Google y muestra automáticamente la dirección de correo electrónico del destinatario. A continuación, se pide a los visitantes que introduzcan sus contraseñas, supuestamente para verificar su identidad y cancelar la terminación pendiente.
El formulario de inicio de sesión está diseñado para capturar credenciales en lugar de procesar solicitudes de gestión de cuentas. Si los destinatarios introducen contraseñas válidas, los estafadores pueden intentar acceder a sus cuentas de correo electrónico, leer correspondencia privada y obtener archivos adjuntos sensibles. También podrían hacerse pasar por propietarios de cuentas o usar los buzones comprometidos para atacar a otras personas.
El acceso a una cuenta de correo electrónico también puede permitir nuevos ataques contra servicios en línea conectados. Los estafadores podrían intentar restablecer contraseñas de cuentas asociadas a la dirección afectada, exponiendo potencialmente información personal o financiera adicional. Las consecuencias dependen de la configuración de seguridad de la cuenta y de si los atacantes han conseguido utilizar las credenciales robadas.
El correo incluye un aviso de derechos de autor que hace referencia a cPanel, L.L.C., una empresa legítima de software de alojamiento web. Esta referencia pretende que la notificación parezca oficial, pero no establece ninguna conexión entre la empresa y la campaña de phishing. La supuesta cancelación de la cuenta es una afirmación engañosa utilizada para obtener las credenciales de acceso a sesión.
El correo completo de phishing Webmail – We received a request to terminate your account está a continuación:
Subject: Reminder: Validate Your Credentials For –
Webmail
Hello -,
We received a request to terminate your account with user credential -, effective today .
Not your request? Use the button below to cancel immediately.
[Cancel Request Now]
– Webmail
Copyright © 2026 cPanel, L.L.C.
Cómo reconocer correos electrónicos de phishing
El correo electrónico de phishing Webmail – We received a request to terminate your account contiene varias señales de advertencia, comenzando con su notificación inesperada de cierre de cuenta. Afirma que se ha presentado una solicitud de terminación sin explicar quién la inició ni por qué la cuenta está programada para su eliminación. La inclusión de una marca temporal precisa de cierre crea urgencia, pero no verifica la advertencia.
Otra característica sospechosa es la instrucción de cancelar la solicitud mediante un botón incrustado. El correo presenta “Cancelar solicitud ahora” como una solución inmediata a un posible problema serio de la cuenta. Este enfoque anima a los destinatarios a seguir el enlace antes de comprobar si la notificación es genuina.
El asunto también plantea dudas sobre el propósito del correo electrónico. Aunque se refiere a validar las credenciales de la cuenta, el mensaje en sí se centra en evitar la cancelación de la cuenta. Esta inconsistencia sugiere que obtener la información de acceso es central en la estafa.
El destino del botón de cancelación es especialmente revelador. En lugar de dirigir a los destinatarios a su servicio habitual de gestión de cuentas de webmail, abre una página alojada en una plataforma HTML no relacionada. La página muestra un formulario de inicio de sesión al estilo Google a pesar de que el correo electrónico se presenta como una notificación relacionada con cPanel.
La dirección de correo electrónico que se rellena automáticamente puede hacer que la página de phishing parezca legítima. Sin embargo, los estafadores pueden incluir las direcciones de los destinatarios en enlaces de phishing o insertarlos en formularios de inicio de sesión sin acceder a las cuentas reales. Una página de inicio de sesión personalizada no demuestra que el sitio web pertenezca a un servicio de confianza.
El formato administrativo del correo electrónico y el aviso de derechos de autor son elementos adicionales destinados a aumentar la credibilidad. Las referencias a cPanel y terminología familiar de gestión de cuentas pueden hacer que la notificación se parezca a un anuncio de servicio genuino. Sin embargo, los nombres de empresas y las plantillas estándar de correo electrónico pueden ser copiados por estafadores.