El correo de phishing You’ll soon lose access to Spotify Premium forma parte de una estafa que se hace pasar por Spotify para engañar a los destinatarios y que actualicen su información de pago a través de una web engañosa. El correo de phishing afirma que hay un problema con los datos de pago del destinatario y advierte que su suscripción Premium podría verse interrumpida a menos que tome medidas.
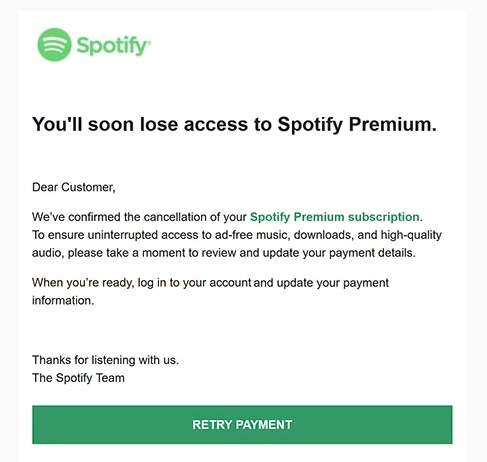
La estafa utiliza la posibilidad de perder el acceso a una suscripción de pago para animar a los destinatarios a responder rápidamente. Al presentar la situación como un problema rutinario de facturación, el correo de phishing intenta hacer que la actualización de pago solicitada parezca necesaria. Se hace creer al destinatario que seguir las instrucciones ayudará a mantener su membresía Premium de Spotify existente.
El correo de phishing se refiere al destinatario como “Cliente” en lugar de dirigirse a él por su nombre. Este saludo impersonal es una de las señales de advertencia de la estafa, especialmente porque el correo supuestamente trata sobre una suscripción individual y su estado de facturación. Sin embargo, un saludo genérico por sí solo no prueba que un correo sea phishing.
El intento de phishing se basa en el nombre reconocido de Spotify y en la expectativa de que los servicios de suscripción ocasionalmente requieran actualizaciones de pago. El objetivo es desviar a los destinatarios del servicio legítimo y persuadirles para que revelen información sensible bajo el pretexto de resolver un problema de facturación.
El correo de phishing utiliza el asunto “Actualizar detalles de facturación” y indica que la suscripción Premium del destinatario ya ha sido cancelada debido a un problema de pago. Incluye un botón “REINTENTAR PAGO” que lleva a una página de inicio de sesión falsa de Spotify alojada en 4f70b74c7c.nxcli.io. La página imita la interfaz de inicio de sesión de Spotify y ofrece varias opciones de autenticación, incluyendo Google, Facebook, Apple, número de teléfono y un formulario convencional de correo electrónico y contraseña.
A pesar de su apariencia, el sitio web no es una página autorizada de inicio de sesión de Spotify. Su propósito es capturar las credenciales introducidas por los visitantes, lo que podría permitir a los estafadores tomar el control de sus cuentas de Spotify, cambiar contraseñas e impedir que los propietarios legítimos inicien sesión. Las contraseñas reutilizadas también podrían poner en riesgo cuentas no relacionadas. El intento de phishing identificado se centra en el robo de credenciales, más que en un proceso confirmado de instalación de malware.
El correo completo de phishing You’ll soon lose access to Spotify Premium está a continuación:
Subject: Update Billing Details
You’ll soon lose access to Spotify Premium.
Dear Customer,
We’ve confirmed the cancellation of your Spotify Premium subscription.
To ensure uninterrupted access to ad-free music, downloads, and high-quality audio, please take a moment to review and update your payment details.When you’re ready, log in to your account and update your payment information.
Thanks for listening with us.
The Spotify Team
[RETRY PAYMENT]
© 2026 Spotify ABSpotify (Pty) Ltd, 2st Floor, Block B, The Boulevard Office Park, Searle Street, Woodstock, Cape Town, 392
Cómo reconocer correos electrónicos de phishing
El correo electrónico de phishing contiene You’ll soon lose access to Spotify Premium varios detalles que pueden ayudar a distinguirlo de una notificación de suscripción genuina. Uno es su saludo genérico, “Estimado cliente”, en lugar del nombre del destinatario. Aunque los correos electrónicos automáticos legítimos a veces pueden usar saludos impersonales, esto es una señal potencial de phishing, especialmente cuando el correo afirma referirse al estado de facturación de un cliente específico.
Otra señal de advertencia es la combinación de una reclamación de suscripción cancelada y una solicitud inmediata para actualizar la información de pago. El correo de phishing hace referencia a beneficios Premium familiares, incluyendo escucha sin anuncios, descargas y audio de alta calidad, para hacer que la amenaza de pérdida del servicio sea más convincente. Estos detalles no demuestran que Spotify realmente intentara cobrar un pago o cancelara la suscripción del destinatario.
La dirección del remitente ofrece otra forma de identificar el engaño. Aunque el correo de phishing utiliza el nombre de Spotify e incluye información de la empresa, su dirección de envío no está relacionada con los dominios oficiales de Spotify. Los destinatarios deben examinar la dirección completa del remitente en lugar de fiarse del nombre mostrado o de la marca dentro del correo.
El botón “REINTENTAR PAGO” es especialmente revelador porque dirige a los usuarios a un sitio web fuera del dominio legítimo de Spotify. La página falsificada se parece mucho a una pantalla de inicio de sesión genuina, incluyendo opciones de autenticación familiares, pero su apariencia no establece autenticidad. Un formulario de inicio de sesión a través de un correo de facturación inesperado debe evaluarse por su dirección web real, no por su diseño visual.
El correo de phishing también incluye un aviso de derechos de autor de Spotify y una dirección física de la empresa, dándole la apariencia de una comunicación corporativa rutinaria. Estos datos pueden copiarse en correos de phishing y no deben considerarse pruebas fiables de la identidad del remitente.