El correo electrónico de phishing Unsuccessful Log-on Attempts on Your American Express Online es una estafa que se hace pasar por American Express para robar las credenciales de la cuenta online. Afirma que se han detectado múltiples intentos fallidos de inicio de sesión desde una ubicación desconocida y anima a los destinatarios a verificar sus identidades. La advertencia pretende generar preocupación sobre el acceso no autorizado a la cuenta y dirigir a los usuarios a una página de inicio de sesión falsa de American Express.
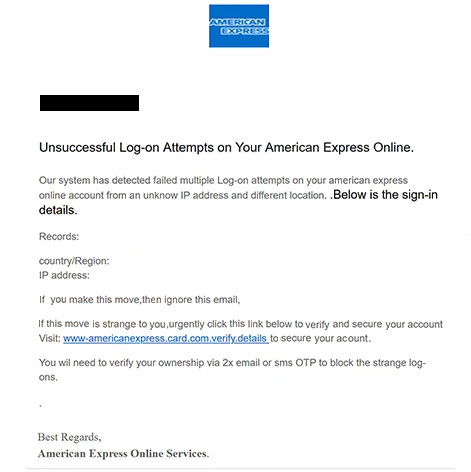
El correo de phishing utiliza el asunto “Intentos de inicio de sesión fallidos desde nueva ubicación” y se presenta como una notificación de seguridad de American Express Online Services. Afirma que alguien intentó acceder a la cuenta del destinatario desde una dirección IP desconocida en Rumanía. Para respaldar esta acusación, el correo incluye una sección titulada “Registros” que contiene la supuesta ubicación y dirección IP.
Sin embargo, la información técnica contiene una evidente inconsistencia. La dirección IP listada, 6.685.842.0, no es una dirección IPv4 válida porque dos de sus secciones numéricas superan el rango permitido. Esto socava la credibilidad de los supuestos registros de inicio de sesión e indica que la información fue fabricada.
Se indica a los destinatarios que sigan un enlace incrustado si no reconocen los intentos de inicio de sesión. El correo afirma que la titularidad de la cuenta debe confirmarse mediante contraseñas de un solo uso (OTP) por correo electrónico o SMS para bloquear la actividad sospechosa. Esto hace que la solicitud se parezca a un procedimiento legítimo de verificación de cuenta financiera.
El enlace dirige a los destinatarios a un sitio web no relacionado con American Express. La página de phishing fue diseñada para imitar el portal de inicio de sesión de la empresa y recopilar las credenciales de la cuenta, aunque el sitio web identificado ya no estaba activo cuando fue examinado. No se puede confirmar la información exacta que aún podría enviarse a la página inactiva.
Si los estafadores obtienen credenciales válidas de American Express, pueden intentar acceder a la cuenta afectada y ver información financiera sensible. Dependiendo de las protecciones de seguridad de la cuenta, las credenciales robadas también podrían utilizarse para intentar realizar transacciones no autorizadas u obtener información personal adicional.
El correo electrónico completo de phishing ” Unsuccessful Log-on Attempts on Your American Express Online ” está a continuación:
Subject: Unsuccessful Login Attempts From New Location
American Express
-,
Unsuccessful Log-on Attempts on Your American Express Online.
Our system has detected failed multiple Log-on attempts on your american express online account from an unknow IP address and different location. .Below is the sign-in details.
Records:
country/Region:
IP address:If you make this move,then ignore this email,
if this move is strange to you,urgently click this link below to verify and secure your account Visit: [link] to secure your acount.
You wil need to verify your ownership via 2x email or sms OTP to block the strange log-ons.
Best Regards,
American Express Online Services.
Cómo reconocer correos electrónicos de phishing
El correo electrónico de phishing ” Unsuccessful Log-on Attempts on Your American Express Online ” contiene varias señales de advertencia, especialmente su presentación inusual de la supuesta actividad de inicio de sesión. Aunque afirma que alguien intentó acceder a la cuenta del destinatario desde Rumanía, la dirección IP proporcionada es técnicamente inválida. Las direcciones IPv4 genuinas constan de cuatro secciones numéricas, cada una de 0 a 255.
El correo también contiene numerosos errores ortográficos y gramaticales. Frases como “dirección IP desconocida”, “Si haces este cambio” y “Necesitarás verificar” no coinciden con el lenguaje profesional esperado en las comunicaciones bancarias oficiales. Estos errores son especialmente evidentes porque el correo afirma referirse a un tema delicado de seguridad financiera.
Otro elemento sospechoso es la instrucción de verificar la titularidad de la cuenta mediante un enlace incrustado. El correo electrónico anima a los destinatarios a actuar con urgencia si no reconocen los supuestos intentos de inicio de sesión, lo que genera presión para seguir las instrucciones proporcionadas. Sin embargo, el enlace conduce a un dominio no relacionado con American Express.
La referencia a las contraseñas de uso único de correo electrónico y SMS también es significativa. Los estafadores pueden incorporar terminología de autenticación familiar en los correos de phishing para que sus solicitudes parezcan legítimas. En este caso, la mención de la verificación OTP se utiliza para respaldar una advertencia de seguridad de la cuenta que no ha sido comprobada.
La identidad declarada del remitente también merece atención. El correo termina con “American Express Online Services”, pero un nombre reconocible de la empresa en una firma no verifica quién lo envió. Los correos electrónicos de phishing pueden reproducir nombres, logotipos y terminología de seguridad de las instituciones financieras sin autorización.
La redacción de la notificación genera inconsistencias adicionales. Se refiere a múltiples intentos fallidos de inicio de sesión pero solo proporciona una ubicación vaga y una dirección IP inválida, sin información fiable sobre cuándo se produjeron los intentos. El correo electrónico también indica a los destinatarios que ignoren la advertencia si reconocen la actividad, a pesar de presentar los intentos como fallidos.