KREMLIN es un troyano bancario diseñado para robar contraseñas, datos de navegadores e información financiera de ordenadores Windows infectados. El malware está activo al menos desde mediados de 2025 y se dirige principalmente a usuarios en Brasil, utilizando señuelos conectados a bancos y servicios de pago brasileños.
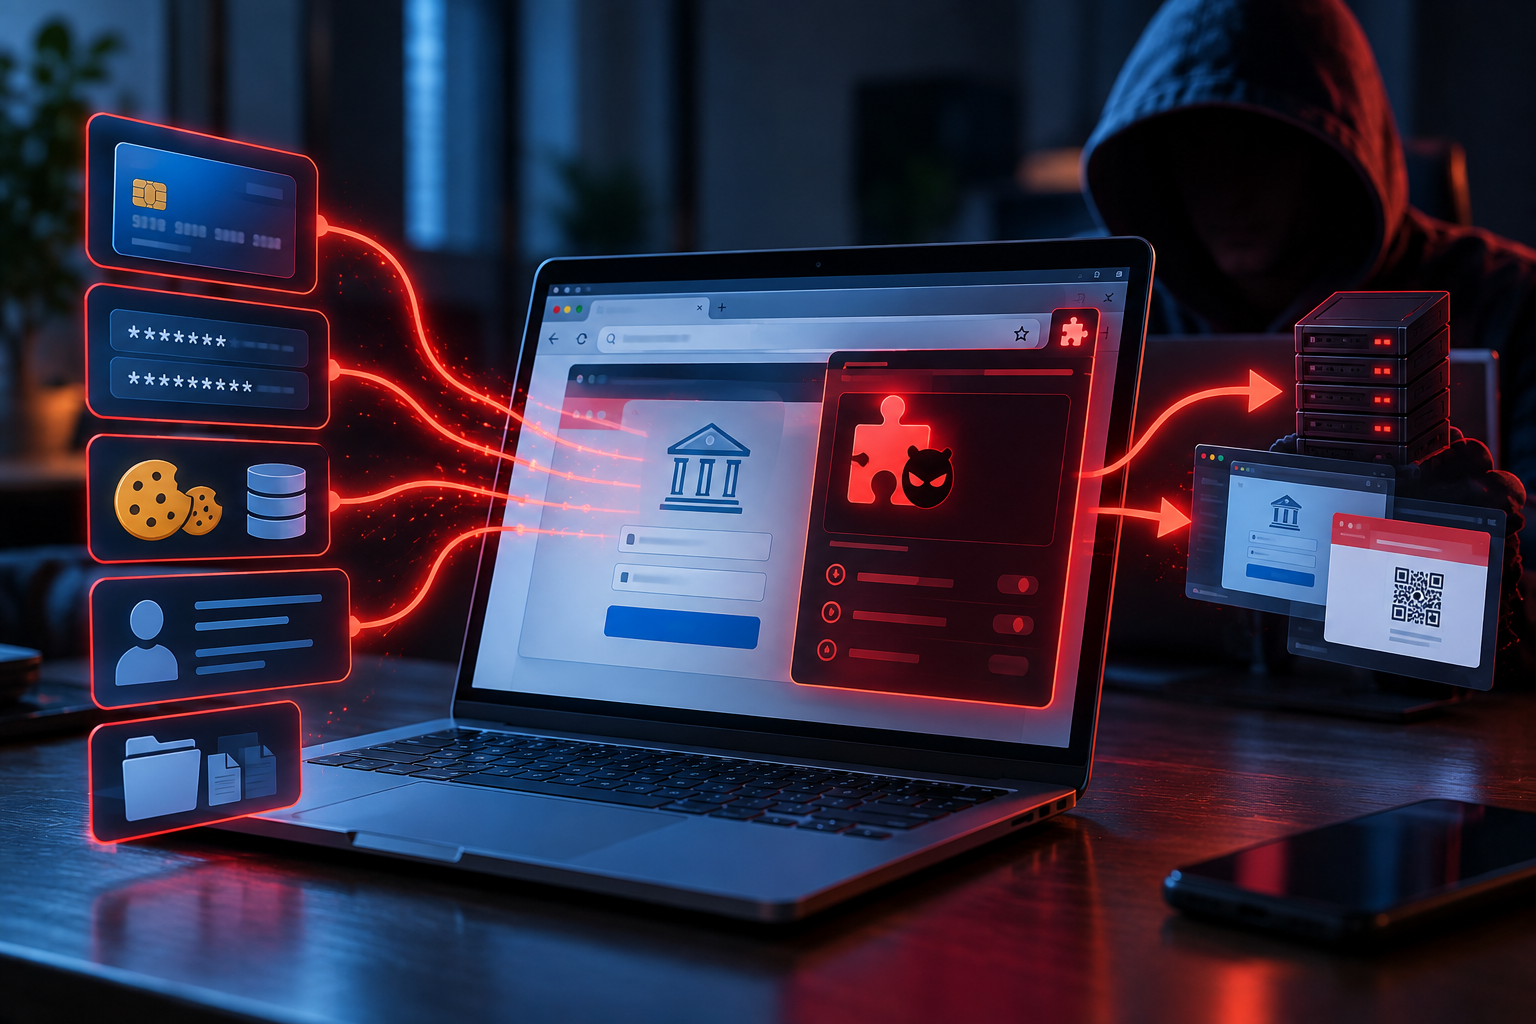
Una parte importante del ataque tiene lugar dentro del navegador web de la víctima. KREMLIN instala en secreto una extensión maliciosa en Google Chrome Microsoft Edge. Una vez activa, esta extensión puede recopilar contraseñas guardadas, cookies, información de autorelleno y otros datos almacenados en los perfiles del navegador.
Esto hace que KREMLIN sea especialmente peligroso para quienes utilizan sus navegadores para la banca online. La extensión puede monitorizar sitios web seleccionados y registrar la información introducida en campos de texto, incluidos nombres de usuario y contraseñas. También puede interceptar información enviada mediante formularios y solicitudes web, lo que podría exponer detalles de pagos o transferencias.
KREMLIN puede hacer más que simplemente observar la actividad de navegación. La extensión maliciosa es capaz de modificar el contenido mostrado en sitios web. Los atacantes pueden usar esta capacidad para colocar formularios o avisos falsos sobre páginas bancarias legítimas o redirigir a los usuarios a otros sitios web después de interactuar con enlaces o botones concretos.
Una versión anterior de la campaña demostró esta capacidad contra WhatsApp Web y el banco brasileño Sicoob. A las víctimas se les mostró una superposición en portugués que afirmaba que su sesión estaba a punto de expirar y les pedía que escanearan un nuevo código QR. El código QR estaba controlado por los atacantes y probablemente estaba destinado a ayudarles a secuestrar cuentas.
KREMLIN también recopila información del navegador fuera de las sesiones bancarias activas. Los atacantes pueden indicar a la extensión que tome capturas de pantalla de pestañas abiertas, identifique qué sitios web están abiertos, recupere cookies y otra información almacenada en el navegador, y descargue el contenido de las páginas web.
El malware utiliza varias técnicas para dificultar su detectación. En lugar de pedir a la víctima que apruebe una extensión del navegador, KREMLIN la copia directamente en Chrome los perfiles de un Edge y modifica los datos protegidos de configuración del navegador. Puede obtener claves internas de cifrado del navegador desde la memoria para que sus cambios no autorizados parezcan válidos para el navegador.
La versión analizada de la extensión se llamaba “AVSync System Inc V19.14.9.” Las versiones anteriores usaban nombres como “FrameSync Driver System” y “FrameSync Plugin Project”. La extensión aún puede aparecer en la página de extensiones del navegador, lo que hace que una extensión desconocida con un icono genérico y el modo Desarrollador permita una posible señal de infección.
Algunas campañas KREMLIN también han instalado troyanos de acceso remoto separados. Los investigadores observaron que PULSAR se utilizaba en actividades anteriores y REMCOS RAT en campañas posteriores. Estas herramientas adicionales pueden proporcionar a los atacantes un acceso remoto más amplio al ordenador infectado.
Por tanto, las consecuencias de una infección pueden ir más allá de una sola cuenta bancaria. Las contraseñas y cookies robadas de los navegadores pueden exponer otras cuentas en línea, mientras que la información bancaria interceptada puede contribuir al robo financiero. Las víctimas también pueden enfrentarse a secuestros de cuentas, robo de identidad y nuevas infecciones por malware.
¿Cómo infecta KREMLIN a los ordenadores?
Las campañas del KREMLIN utilizan archivos relacionados con la banca y otras técnicas de ingeniería social para persuadir a las víctimas de que inicien la infección por sí mismas. Un método documentado implica archivos JavaScript maliciosos disfrazados de documentos financieros como recibos de pago, extractos bancarios y confirmaciones de transferencias PIX o TED.
Los nombres de archivo pueden hacer referencia a instituciones financieras brasileñas y servicios de pago reconocidos. La campaña ha utilizado nombres asociados con Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander y Mercado Pago. Campañas posteriores también utilizaron documentos presentados como permisos y certificados comerciales.
Cuando se abre el archivo JavaScript malicioso, la víctima ve un error falso que sugiere que el documento no podría mostrarse correctamente. Sin embargo, entre bastidores, el script comprueba si se está ejecutando en un ordenador real y no en un entorno de análisis de malware. Luego descarga Node.js y continúa el proceso de infección.
KREMLIN utiliza un enfoque inusual para localizar partes de su infraestructura. Parte de la información de configuración se almacena en contratos inteligentes en la blockchain de Ethereum. El malware puede leer estos datos públicos de la blockchain para determinar desde dónde deben descargarse componentes adicionales, permitiendo a sus operadores cambiar de infraestructura sin depender completamente de una dirección fija de servidor.
Algunos componentes maliciosos también han sido ocultados dentro de archivos JPEG aparentemente ordinarios alojados en Internet Archive. La última versión analizada utiliza además un ejecutable SentinelOne legítimo y firmado para cargar una DLL maliciosa mediante una técnica conocida como carga lateral DLL.
La persistencia se establece mediante una tarea programada llamada “MicrosoftNodeRuntimeUpdater.” Esta tarea se configura para lanzar el malware poco después de que el usuario inicie sesión en Windows, ayudando a que la infección sobreviva a los reinicios del sistema.
Otras campañas documentadas de KREMLIN han utilizado archivos de acceso directo LNK que ejecutan scripts PowerShell. Los atacantes también han promovido un plugin falso de Adobe Acrobat a través de una web falsa. Estos métodos muestran que el malware no depende solo de un tipo de archivo malicioso.
Los usuarios deben ser especialmente cautelosos con los documentos bancarios inesperados recibidos en línea. Los archivos JavaScript con extensiones como .js o .jse no deben tratarse como extractos bancarios normales, recibos o confirmaciones de transferencia. Las extensiones de software y navegador también deben obtenerse únicamente de fuentes confiables y oficiales.
Revisar regularmente las extensiones instaladas del navegador puede ayudar a revelar añadidos sospechosos. Una extensión desconocida que aparece de repente en Chrome nuestro Edge, especialmente una que opera en modo Desarrollador, merece ser investigada.
Los sistemas sospechosos de estar infectados con KREMLIN deben ser escaneados con un software de seguridad de confianza. Dado que el malware puede robar contraseñas e información bancaria, las credenciales deben cambiarse desde un dispositivo limpio conocido después de eliminar la infección. Las cuentas bancarias y otros servicios importantes también deben revisarse para detectar actividades no autorizadas.