Un ciberataque a equipos de refrigeración utilizados por el servicio nacional de sangre de Francia amenazó suministros médicos sensibles a la temperatura en tres instalaciones. El personal detectó los cambios no autorizados antes de que se dañaran los productos sanguíneos, lo que permitió a la organización mantener operaciones normales de recogida y distribución.
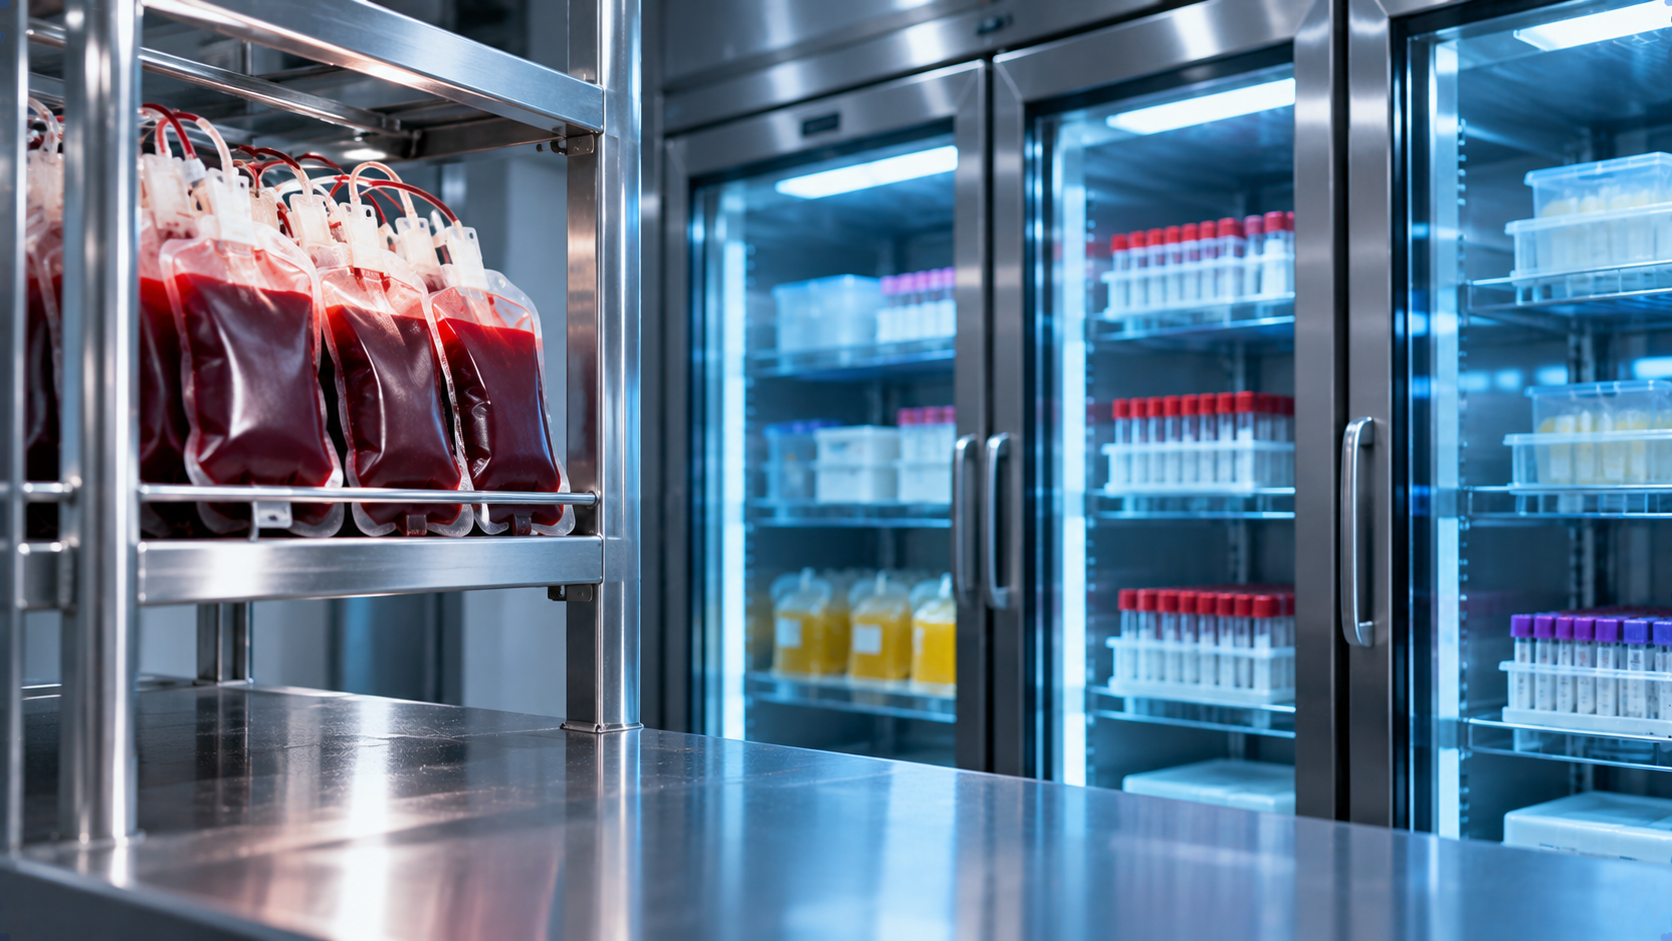
El incidente ocurrió el 2 de noviembre de 2026 y afectó a los sistemas de almacenamiento en frío operados por el Establecimiento Francés de la Sangre (EFS), que gestiona la recogida, procesamiento y distribución de sangre en toda Francia. Según la organización, los atacantes manipularon los controles de temperatura y los ajustes de descongelación, elevándolos a niveles peligrosamente altos.
Las instalaciones afectadas almacenaron plasma destinado a transfusiones y fabricación de medicamentos, junto con muestras biológicas. Estos materiales requieren condiciones de almacenamiento controladas, lo que convierte los cambios no autorizados en los equipos de refrigeración una amenaza potencial para las operaciones sanitarias.
El EFS indicó que sus sistemas de monitorización y alarma identificaron rápidamente los ajustes anormales. El personal técnico respondió corrigiendo el equipo afectado y transfiriendo o asegurando productos médicos en instalaciones de almacenamiento no afectadas.
La organización confirmó que no se perdieron productos sanguíneos ni muestras y que no se identificaron consecuencias para la salud. La recogida y distribución de sangre continuó sin interrupción.
Es importante destacar que los atacantes no comprometieron directamente la propia red de EFS. El incidente involucró en cambio equipos suministrados por un proveedor externo de refrigeración.
Coolworld Rentals, una empresa europea de equipos de refrigeración, reconoció un incidente de ciberseguridad relacionado con software de monitorización remota. La empresa afirmó que los atacantes explotaron una vulnerabilidad en un componente suministrado por un tercero, que estaba fuera de su control directo. Solo un número limitado de sus unidades de refrigeración se vio afectado, según Coolworld.
El incidente ocurrió en una ola más amplia de ataques contra sistemas de refrigeración gestionados remotamente en toda Europa. En octubre, cientos de supermercados franceses sufrieron interrupciones similares después de que los atacantes manipularan equipos de refrigeración, obligando a las tiendas a desechar productos refrigerados y congelados.
Otra ola llegó a principios de noviembre, afectando a minoristas en países como Bélgica, Suecia, Irlanda, Luxemburgo, Países Bajos y Estonia. Algunas empresas informaron que las temperaturas de refrigeración subieron hasta los 50°C, mientras que otras experimentaron activación no autorizada de las funciones de descongelación.
Las preocupaciones de seguridad se han centrado en parte en los controladores industriales accesibles por internet. Vulnerabilidades previamente reveladas en ciertos sistemas de refrigeración Danfoss pueden permitir el acceso no autorizado o la ejecución remota de comandos. Sin embargo, los investigadores no han confirmado si esas vulnerabilidades estuvieron implicadas en el ataque al EFS.
La agencia nacional de ciberseguridad de Francia, ANSSI, está investigando el incidente junto con el Ministerio de Sanidad. El EFS también ha reforzado la monitorización de sus equipos de refrigeración, mientras que se ha deshabilitado el acceso remoto a las unidades afectadas.
La identidad y los motivos de los atacantes siguen siendo desconocidos. Las autoridades no han establecido si el incidente que involucró al servicio de sangre y los ataques contra supermercados europeos fueron perpetrados por los mismos autores.