Un grupo de ciberespionaje vinculado a Rusia ha estado utilizando malware cada vez más sofisticado para atacar organizaciones ucranianas, incluyendo una versión disfrazada de aplicación ordinaria para planificar actividades diarias y alimentar a un gato.
El malware, conocido como MATCHBOIL, está asociado con UAC-0099, un grupo de hackers que investigadores de ciberseguridad creen que opera en apoyo de intereses rusos. Según a new investigation by ESET , el grupo ha seguido mejorando su software malicioso para dificultar la detección de infecciones.
Los investigadores identificaron MATCHBOIL en varias empresas de transporte ucranianas durante julio y agosto de 2025, seguidas por una empresa manufacturera en diciembre. Otra detección ocurrió en una organización del sector energético en junio de 2026.
Los ataques suelen comenzar con correos electrónicos de phishing dirigidos que contienen enlaces maliciosos. Estos enlaces conducen a archivos que contienen scripts que las víctimas pueden ser engañadas para ejecutar, permitiendo que MATCHBOIL se instale en sus ordenadores.
Una vez activo, el malware contacta con servidores controlados por los atacantes e intenta descargar software malicioso adicional. Esto puede incluir puertas traseras que proporcionan acceso continuo a sistemas comprometidos.
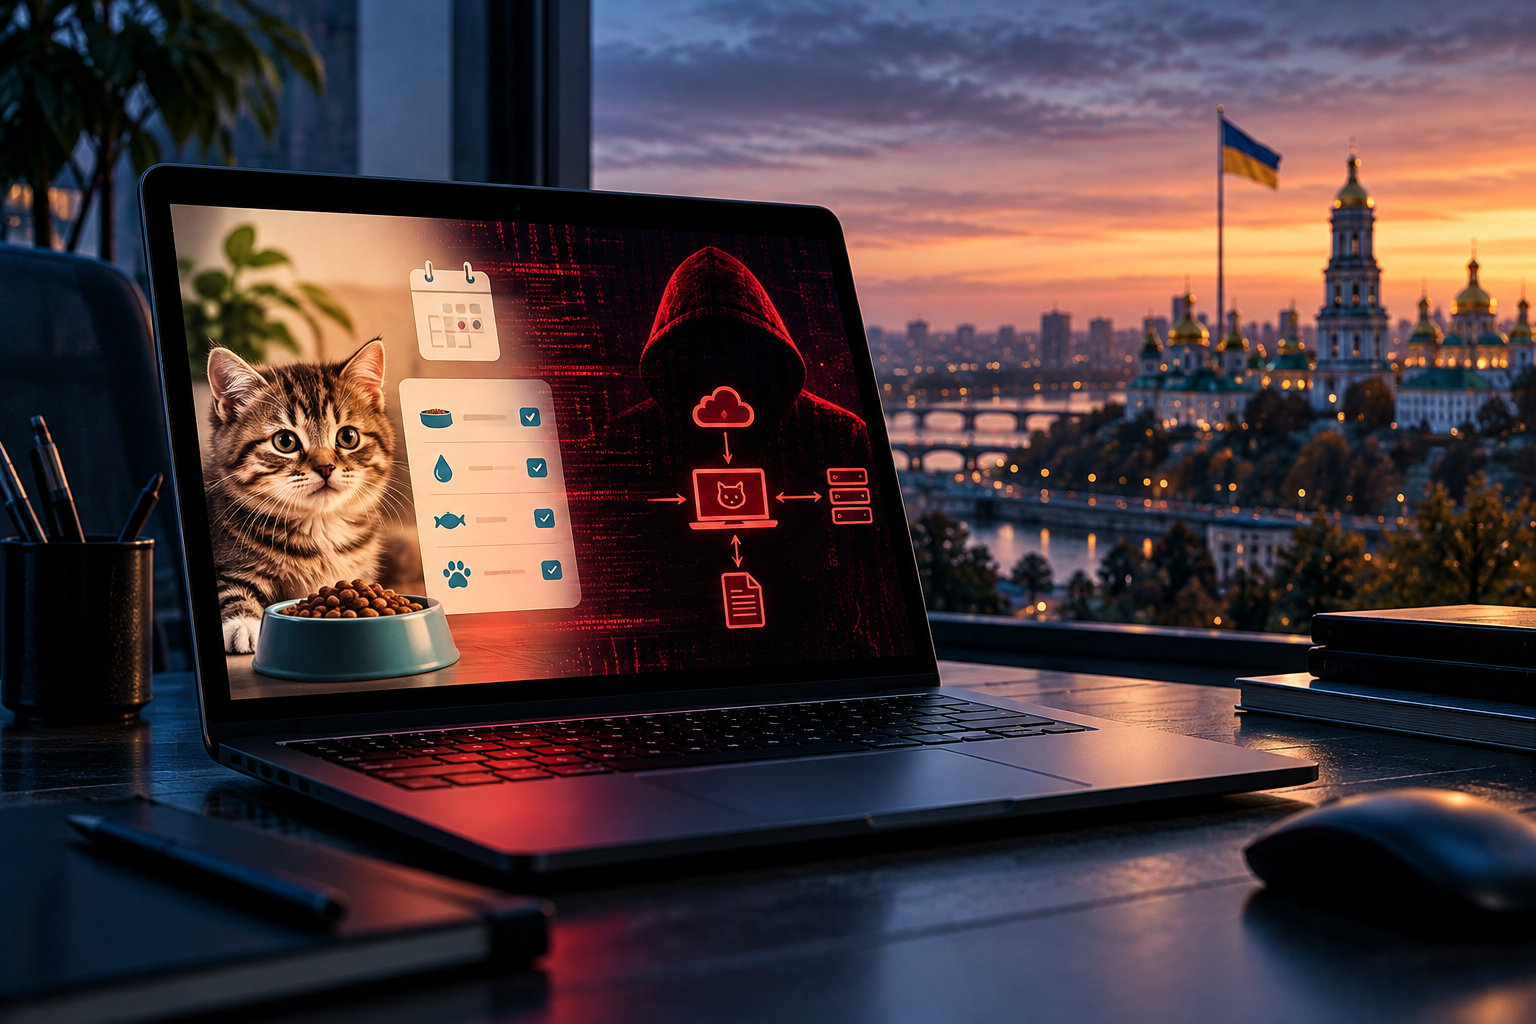
Una versión particularmente inusual descubierta a finales de 2025 mostraba un planificador diario falso al abrirse manualmente. La aplicación parecía ofrecer un horario para alimentar a un gato, ocultando el verdadero propósito del programa.
El disfraz contenía varios errores, incluyendo campos duplicados y una ventana con un nombre incorrecto. Los investigadores también descubrieron que el malware almacenaba sus componentes adicionales en una carpeta llamada “Meowcheck”, con un ejecutable llamado “MeowMeowProgramm.exe”.
A pesar de su apariencia inusual, MATCHBOIL se estaba volviendo más peligroso. ESET descubrió que las versiones más recientes podían comunicarse con servidores controlados por atacantes cada dos minutos, permitiendo a los operadores comprobar repetidamente si había cargas útiles maliciosas adicionales.
Los desarrolladores también introdujeron técnicas destinadas a dificultar el análisis de seguridad. Estas incluían comprobaciones de entornos virtuales comúnmente utilizadas por investigadores de malware y métodos más sólidos para ocultar el código subyacente del programa.
A principios de 2026, los atacantes habían sustituido la llamativa interfaz temática de gato por una utilidad de búsqueda de texto de aspecto más ordinario. Las versiones posteriores también adoptaron nombres de archivo y ubicaciones de instalación menos sospechosos.
ESET cree que MATCHBOIL podría estar en desarrollo desde abril de 2024, más de un año antes de que las autoridades ucranianas lo documentaran públicamente.
Los investigadores evalúan con una confianza media que UAC-0099 está alineado con los intereses rusos. El grupo también podría proporcionar acceso inicial a Sandworm, otra operación de hackeo alineada con Rusia asociada a ciberataques destructivos.
Los hallazgos muestran que MATCHBOIL sigue siendo una amenaza en evolución para las organizaciones ucranianas. Sin embargo, la investigación no establece cuántos sistemas fueron comprometidos ni si las infecciones observadas causaron interrupciones operativas.