Una oleada de ciberataques que interrumpen los equipos de refrigeración en los supermercados franceses se ha extendido más allá de un solo fabricante, y las autoridades han confirmado que los sistemas suministrados por Copeland y Dixell también han sido comprometidos. Los incidentes han generado preocupaciones sobre la seguridad de los equipos industriales conectados a internet utilizados para conservar alimentos.
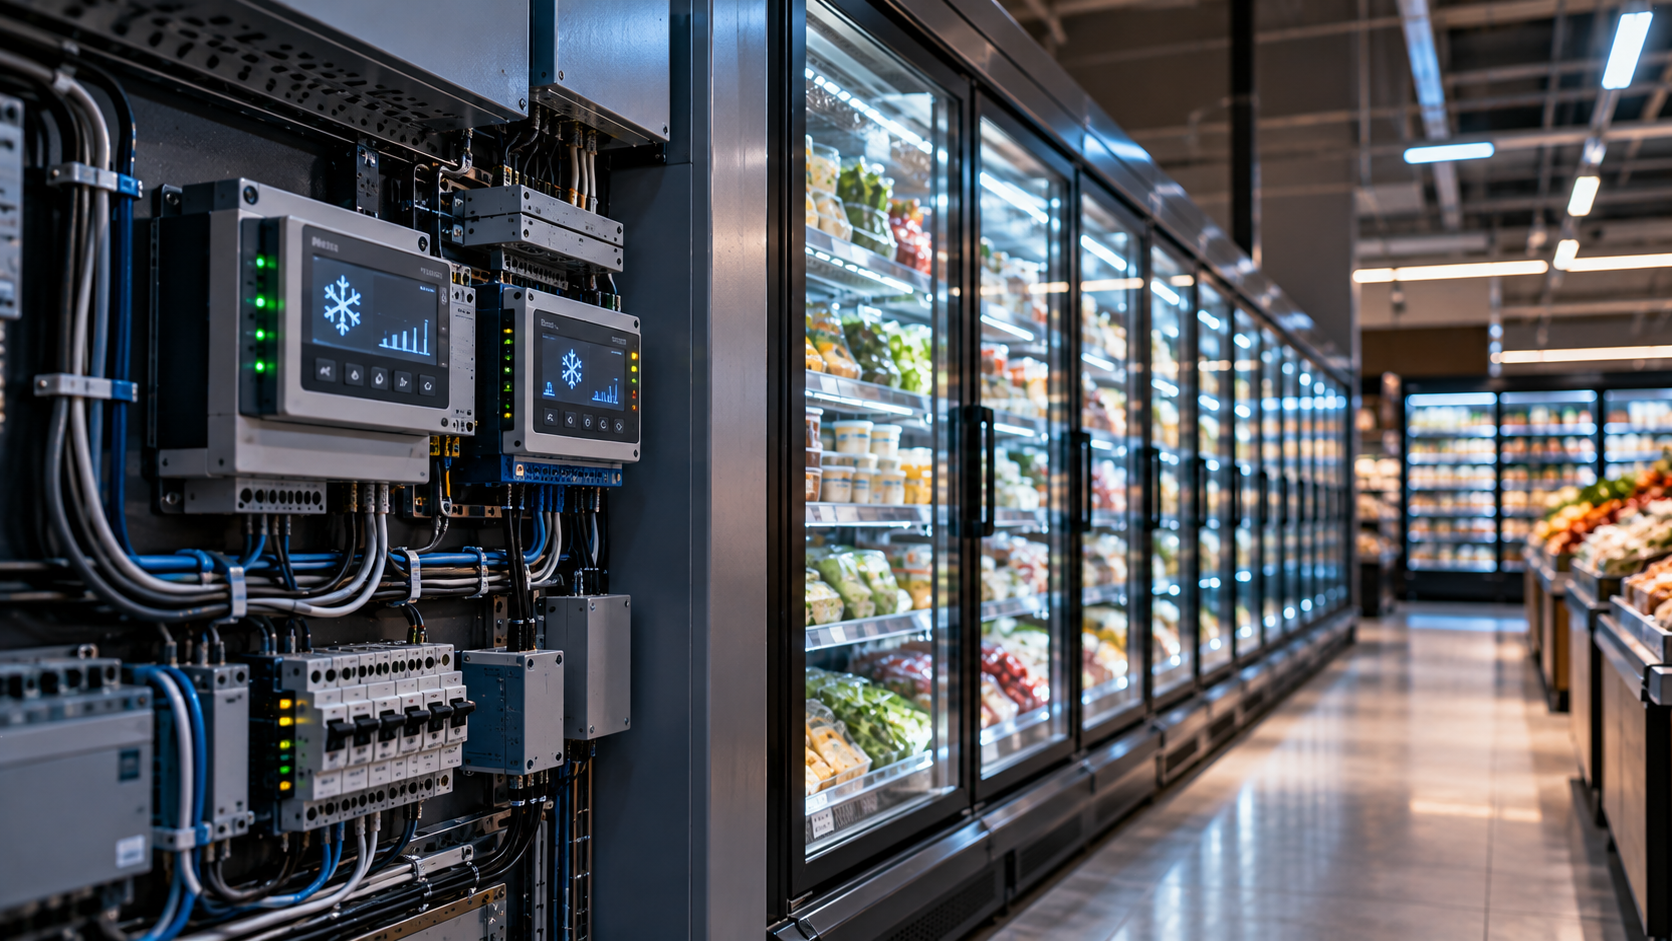
Los últimos ataques surgieron el 13 de octubre de 2026, tras una operación anterior dirigida a controladores de refrigeración Danfoss en cientos de supermercados. Hackers modificaron remotamente la configuración de refrigeración, provocando sobrecalentamiento de frigoríficos y congeladores, estropeando alimentos y, según se informa, provocando incendios en algunos lugares.
Un supermercado E.Leclerc cerca de Albi, en el sur de Francia, estaba entre las víctimas recién identificadas. El director de la tienda, Yoan Rivera, informó que los empleados descubrieron el incidente alrededor de las 4 de la madrugada, cuando los ordenadores de control de refrigeración dejaron de responder con normalidad. La tienda utilizó equipos Dixell en lugar de los sistemas Danfoss implicados en los ataques iniciales.
Dixell pertenece al fabricante estadounidense de tecnología industrial Copeland. La agencia nacional de ciberseguridad de Francia, ANSSI, confirmó posteriormente compromisos que involucraban a los controladores de refrigeración Copeland XWEB y Dixell XWEB.
Copeland reconoció una vulnerabilidad de seguridad que afectaba a una generación anterior y descontinuada de controladores y afirmó que estaba ayudando a los clientes afectados. Sin embargo, la empresa no confirmó que esta debilidad en particular fuera responsable de los ataques.
Los especialistas en seguridad creen que los incidentes ponen de manifiesto un problema más amplio relacionado con controladores industriales expuestos directamente a internet. Estos dispositivos permiten a los contratistas de mantenimiento monitorizar las temperaturas y ajustar la refrigeración de forma remota, pero la protección insuficiente también puede hacerlos accesibles para los atacantes.
La empresa de ciberseguridad SOCRadar informó de haber encontrado cerca de 2.900 sistemas Danfoss accesibles por internet en Francia durante un escaneo el 13 de octubre. Eso representó aproximadamente el 65% de los aproximadamente 4.500 sistemas expuestos identificados en todo el mundo, aunque la exposición a internet por sí sola no demuestra que un dispositivo haya sido comprometido.
Investigadores de Claroty ya revelaron vulnerabilidades que afectan a plataformas de gestión de refrigeración de Danfoss y Copeland. Algunas debilidades podrían permitir cambios no autorizados en los entornos operativos, pero los investigadores no han confirmado si esas fallas fueron explotadas en la campaña actual.
Las autoridades francesas de ciberseguridad han aconsejado a los operadores eliminar las interfaces de gestión expuestas de la red pública, inspeccionar equipos potencialmente comprometidos y restaurar de forma segura los controladores afectados. También recomiendan utilizar redes protegidas o conexiones VPN y mantener actualizado el firmware compatible.
La fiscalía de París ha abierto una investigación penal sobre las interrupciones y los daños resultantes. Ningún grupo de hackers ha reivindicado públicamente la responsabilidad, y los investigadores no han establecido la identidad o los motivos de los atacantes.