KREMLIN est un cheval de Troie bancaire conçu pour voler des mots de passe, des données de navigateur et des informations financières provenant d’ordinateurs Windows infectés. Le malware est actif depuis au moins la mi-2025 et cible principalement les utilisateurs au Brésil, en utilisant des leurres liés aux banques et services de paiement brésiliens.
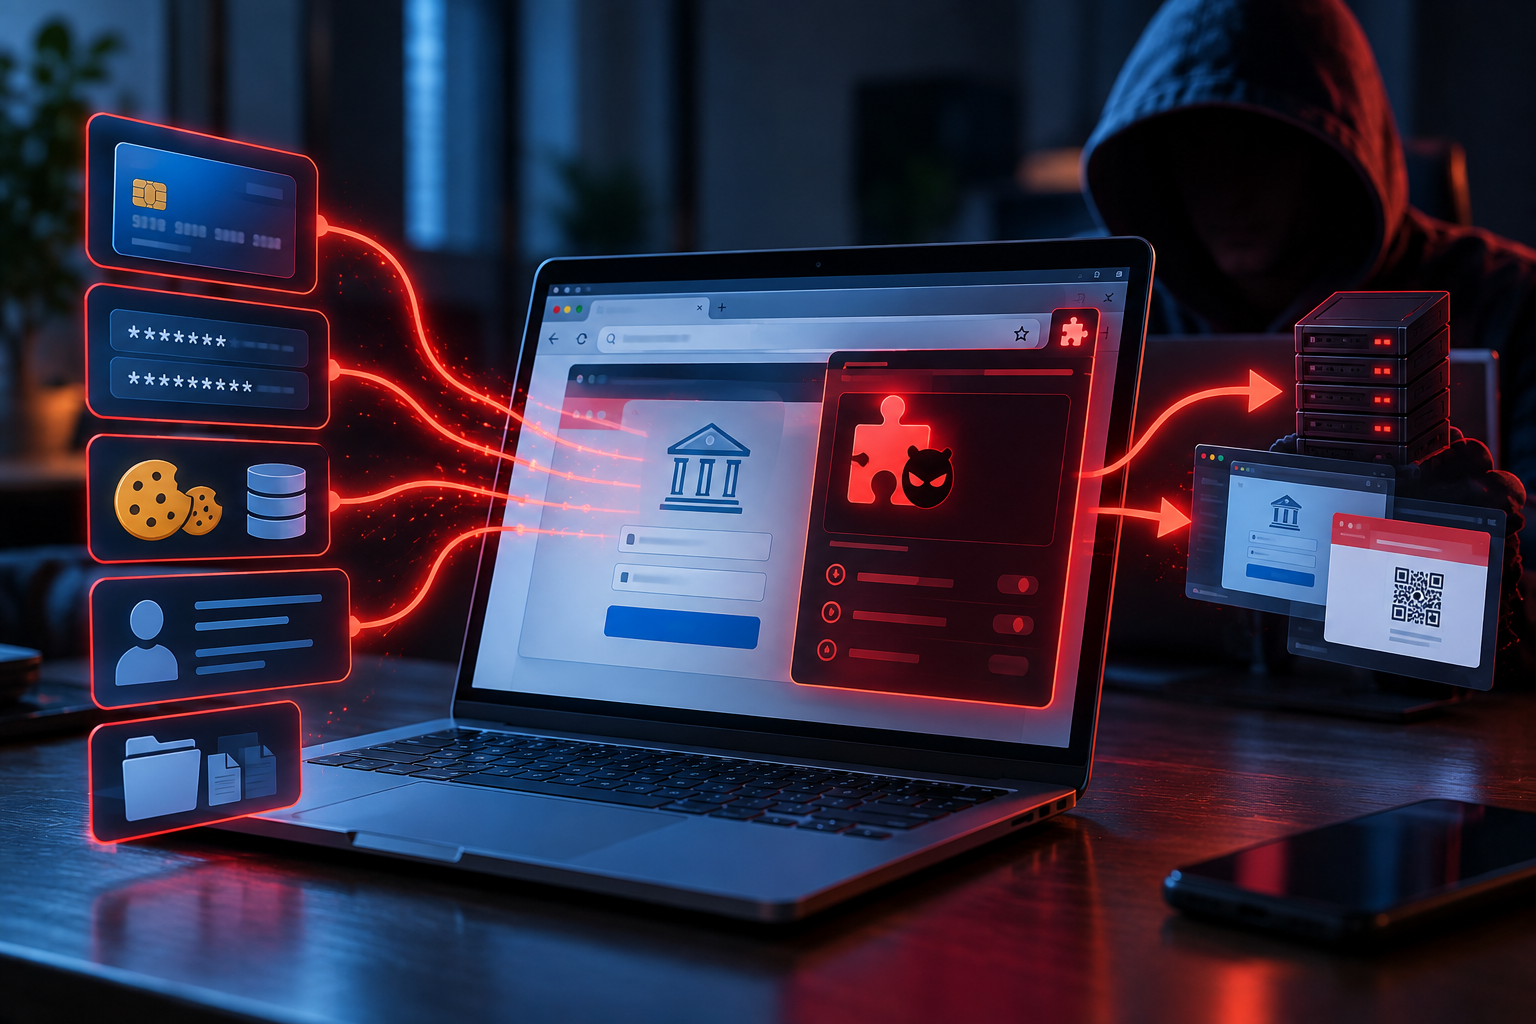
Une grande partie de l’attaque se déroule dans le navigateur web de la victime. KREMLIN installe secrètement une extension malveillante dans Google Chrome Microsoft Edge. Une fois active, cette extension peut collecter les mots de passe enregistrés, les cookies, les informations de remplissage automatique et d’autres données stockées dans les profils du navigateur.
Cela rend le KREMLIN particulièrement dangereux pour les personnes utilisant leur navigateur pour la banque en ligne. L’extension peut surveiller certains sites web et enregistrer les informations saisies dans des champs textuels, y compris les noms d’utilisateur et les mots de passe. Elle peut également intercepter les informations soumises via des formulaires et des requêtes web, exposant potentiellement des détails de paiement ou de transfert.
Le KREMLIN peut faire plus que simplement observer l’activité de navigation. L’extension malveillante est capable de modifier le contenu affiché sur les sites web. Les attaquants peuvent utiliser cette capacité pour placer de faux formulaires ou des messages sur des pages bancaires légitimes ou rediriger les utilisateurs vers d’autres sites web après qu’ils aient interagi avec des liens ou des boutons particuliers.
Une version antérieure de la campagne a démontré cette capacité contre WhatsApp Web et la banque brésilienne Sicoob. Les victimes ont vu une superposition en portugais affirmant que leur session allait expirer et leur demandant de scanner un nouveau code QR. Le code QR était contrôlé par les attaquants et visait probablement à les aider à détourner des comptes.
KREMLIN collecte également des informations de navigateur en dehors des sessions bancaires actives. Les attaquants peuvent demander à l’extension de prendre des captures d’écran des onglets ouverts, d’identifier quels sites web sont ouverts, de récupérer des cookies et d’autres informations stockées dans le navigateur, et de télécharger le contenu des pages web.
Le malware utilise plusieurs techniques pour rendre sa présence plus difficile à détecter. Plutôt que de demander à la victime d’approuver une extension de navigateur, KREMLIN la copie directement dans Chrome un profil Edge et modifie les données de configuration protégées du navigateur. Il peut obtenir des clés de chiffrement internes du navigateur à partir de la mémoire afin que ses modifications non autorisées paraissent valides pour le navigateur.
La version analysée de l’extension s’appelait « AVSync System Inc V19.14.9 ». Les versions antérieures utilisaient des noms tels que « FrameSync Driver System » et « FrameSync Plugin Project ». L’extension peut toujours apparaître sur la page des extensions du navigateur, ce qui rend une extension inconnue avec une icône générique et le mode Développeur un signe possible d’infection.
Certaines campagnes KREMLIN ont également installé des chevaux de Troie d’accès distant séparés. Les chercheurs ont observé l’utilisation de PULSAR lors d’activités antérieures et de REMCOS RAT lors de campagnes ultérieures. Ces outils supplémentaires peuvent offrir aux attaquants un accès à distance plus large à l’ordinateur infecté.
Les conséquences d’une infection peuvent donc dépasser un seul compte bancaire. Les mots de passe et cookies volés dans les navigateurs peuvent exposer d’autres comptes en ligne, tandis que des informations bancaires interceptées peuvent contribuer à un vol financier. Les victimes peuvent également faire face à un détournement de compte, à un vol d’identité et à d’autres infections par des logiciels malveillants.
Comment le KREMLIN infecte-t-il les ordinateurs ?
Les campagnes du KREMLIN utilisent des fichiers liés à la banque et d’autres techniques d’ingénierie sociale pour persuader les victimes de déclencher elles-mêmes l’infection. Une méthode documentée implique des fichiers JavaScript malveillants déguisés en documents financiers tels que des reçus de paiement, des relevés bancaires et des confirmations de virements PIX ou TED.
Les noms de fichiers peuvent faire référence à des institutions financières et services de paiement brésiliens bien connus. La campagne a utilisé des noms associés à Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander et Mercado Pago. Les campagnes ultérieures ont également utilisé des documents présentés sous forme de permis commerciaux et de certificats.
Lorsque le fichier JavaScript malveillant est ouvert, la victime voit une fausse erreur suggérant que le document n’a pas pu être affiché correctement. En coulisses, cependant, le script vérifie s’il fonctionne sur un ordinateur réel plutôt que sur un environnement d’analyse de logiciels malveillants. Il télécharge ensuite Node.js et poursuit le processus d’infection.
Le KREMLIN utilise une approche inhabituelle pour localiser des parties de son infrastructure. Certaines informations de configuration sont stockées dans des contrats intelligents sur la blockchain Ethereum. Le malware peut lire ces données publiques de la blockchain pour déterminer d’où télécharger des composants supplémentaires, permettant à ses opérateurs de modifier l’infrastructure sans dépendre entièrement d’une adresse serveur fixe.
Certains composants malveillants ont également été dissimulés dans des fichiers JPEG apparemment ordinaires hébergés sur Internet Archive. La dernière version analysée utilise en outre un exécutable SentinelOne légitime signé pour charger une DLL malveillante via une technique appelée chargement latéral DLL.
La persistance est établie via une tâche planifiée appelée « MicrosoftNodeRuntimeUpdater ». Cette tâche est configurée pour lancer le malware peu après la connexion de l’utilisateur à Windows, aidant ainsi l’infection à survivre aux redémarrages du système.
D’autres campagnes KREMLIN documentées ont utilisé des raccourcis LNK qui exécutent des scripts PowerShell. Les attaquants ont également promu un faux plugin Adobe Acrobat via un site web d’imitation. Ces méthodes montrent que le malware ne repose pas sur un seul type de fichier malveillant.
Les utilisateurs doivent être particulièrement prudents avec les documents bancaires inattendus reçus en ligne. Les fichiers JavaScript avec des extensions telles que .js ou .jse ne doivent pas être considérés comme des relevés bancaires normaux, des reçus ou des confirmations de transfert. Les extensions logicielles et de navigateurs doivent également être obtenues uniquement auprès de sources fiables et officielles.
Examiner régulièrement les extensions de navigateur installées peut aider à révéler des ajouts suspects. Une extension inconnue qui apparaît soudainement dans Chrome ou Edge, en particulier une en mode développeur, mérite d’être examinée.
Les systèmes suspectés d’être infectés par le KREMLIN doivent être scannés avec un logiciel de sécurité réputé. Parce que le malware peut voler des mots de passe et des informations bancaires, les identifiants doivent être modifiés depuis un appareil connu et propre après la suppression de l’infection. Les comptes bancaires et autres services importants doivent également être vérifiés pour toute activité non autorisée.