L’email de phishing « cPanel – The SSL certificate has expired » est une arnaque qui se fait passer pour cPanel afin de voler les identifiants du compte email. Il affirme que le certificat SSL associé au domaine du destinataire a expiré et que l’accès sécurisé au site web pourrait être perturbé. La notification encourage les destinataires à activer un certificat de remplacement via un lien menant à une fausse page de connexion webmail.
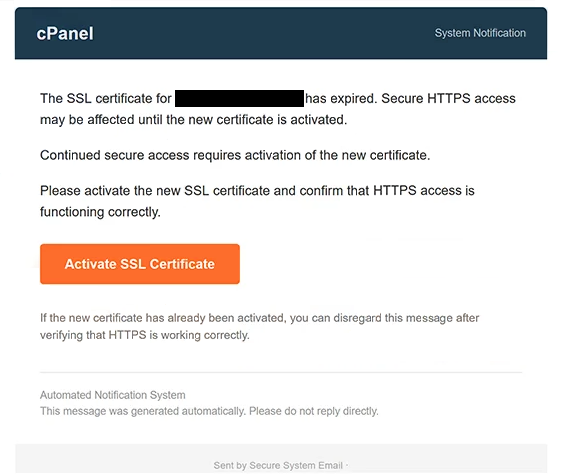
L’email utilise l’objet « [-] : Veuillez confirmer pour continuer » et se présente comme une notification automatisée du système cPanel. Il avertit que l’accès HTTPS peut être affecté jusqu’à ce qu’un nouveau certificat SSL soit activé. Bien que les certificats SSL soient utilisés pour sécuriser les connexions entre sites web et visiteurs, l’email ne fournit aucune preuve que le certificat du destinataire ait effectivement expiré.
Les destinataires sont invités à cliquer sur un bouton intitulé « Activer le certificat SSL » et à confirmer que l’accès HTTPS fonctionne correctement. L’email indique également que les utilisateurs ayant déjà activé un nouveau certificat peuvent ignorer la notification après avoir consulté leur site web. Ces instructions donnent à l’email l’impression d’une alerte systématique d’administration d’hébergement.
Cependant, le bouton d’activation mène à une page de phishing qui imite l’interface de connexion Roundcube Webmail. Au lieu d’offrir des options de gestion des certificats, la page demande une adresse e-mail complète et un mot de passe. Le formulaire de connexion est conçu pour collecter des identifiants plutôt que pour activer ou renouveler un certificat SSL.
La page de phishing est hébergée via Firebase Storage, un service de stockage Google Cloud légitime. Les escrocs peuvent utiliser de telles plateformes pour héberger du contenu trompeur, et la présence d’un fournisseur cloud reconnu dans une URL ne prouve pas qu’une page est fiable. L’opération de phishing n’est pas associée à Google ni au logiciel légitime Roundcube.
Si les destinataires soumettent des identifiants valides, les attaquants peuvent tenter d’accéder à leurs comptes e-mail sans autorisation. Une boîte aux lettres compromise pourrait exposer une correspondance privée, des pièces jointes sensibles et des informations concernant d’autres comptes en ligne. Les escrocs peuvent également se faire passer pour le propriétaire du compte, distribuer d’autres e-mails de phishing ou tenter de réinitialiser les mots de passe des services connectés.
L’e-mail complet de phishing « cPanel – The SSL certificate has expired » est ci-dessous :
Subject: [-]: Please confirm to continue.
cPanel System Notification
The SSL certificate for – has expired. Secure HTTPS access may be affected until the new certificate is activated.
Continued secure access requires activation of the new certificate.
Please activate the new SSL certificate and confirm that HTTPS access is functioning correctly.
[Activate SSL Certificate]
If the new certificate has already been activated, you can disregard this message after verifying that HTTPS is working correctly.
Automated Notification System
This message was generated automatically. Please do not reply directly.Sent by Secure System Email
Comment reconnaître les emails de phishing
L’email de phishing « cPanel – The SSL certificate has expired » utilise un avertissement technique qui peut sembler crédible aux propriétaires de sites web et aux administrateurs d’hébergement. Il affirme qu’un certificat SSL expiré pourrait interférer avec l’accès sécurisé à HTTPS, un souci réel pour les sites web. Cependant, l’email ne fournit pas de détails vérifiables du certificat ni ne démontre que le domaine du destinataire rencontre un problème.
Une caractéristique suspecte est l’instruction d’activer un certificat SSL via un bouton email. Bien que les fournisseurs d’hébergement puissent envoyer des notifications d’expiration de certificat légitimes, la page liée dans cette campagne demande des identifiants webmail au lieu d’afficher les paramètres de gestion des certificats. Ce désaccord entre le problème revendiqué et l’action demandée constitue un indicateur important de phishing.
Le bouton « Activer le certificat SSL » est particulièrement trompeur car son étiquette suggère une procédure technique de routine. Les destinataires souhaitant gérer le certificat de sécurité de leur site web se voient plutôt présenter un formulaire d’authentification de type Roundcube. La demande inattendue d’adresse e-mail et de mot de passe révèle que le lien remplit une fonction différente de celle décrite.
L’emplacement d’hébergement de la page de phishing est un autre détail qui mérite d’être examiné. La page utilise le stockage Firebase plutôt qu’une adresse d’administration cPanel reconnaissable ou le fournisseur d’hébergement du destinataire. Une infrastructure cloud légitime peut héberger du contenu malveillant, donc un nom de service familier dans une adresse web ne doit pas être considéré comme une preuve d’authenticité.
L’email tente également d’établir sa crédibilité grâce au formatage administratif. Il inclut le titre « Notification système », se présente comme une notification automatisée et ordonne aux destinataires de ne pas répondre. Ces éléments ressemblent à des communications de service ordinaires mais peuvent être reproduits par des escrocs.
Un autre signe d’alerte est la nature générique de l’avertissement du certificat. L’email affirme que l’accès sécurisé peut être affecté, mais ne fournit pas d’informations spécifiques sur les certificats permettant aux destinataires de comprendre l’expiration alléguée. L’accent demeure sur le clic sur le bouton d’activation plutôt que sur l’explication du problème technique.